服务商后台账户常见下限在812位,服务器系统生产环境建议1632位随机密码;更稳妥的做法是16位以上强密码配合SSH密钥和多因素认证。
德国服务器密码多少位:先分清三层密码
搜索结果里“德国服务器密码多少位”这个问题,问的往往不是同一个密码,德国服务器从交付到上线,至少涉及三层密码,每层的位数要求不同。
- IDC控制台/后台账户密码:用于登录服务商面板、重装系统、进入救援模式、查看账单,位数由服务商策略决定,常见下限在812位,部分面板会强制大小写、数字和符号组合。
- 操作系统账户密码:Linux的root、普通sudo用户,Windows的Administrator,系统默认策略可能偏宽松,生产环境应主动收紧到16位以上。
- 应用层密码:数据库、宝塔/面板、SSH密钥口令、API密钥,数据库管理员密码建议1624位,应用后台账户建议1216位,密钥口令可用46个单词组成的长口令。
据德国联邦信息安全局(BSI)公开建议,强认证、最小权限和避免默认密码比单纯追求位数更重要,换句话说,德国服务器密码多少位没有法规硬性统一答案,关键是密码长度、唯一性和认证方式一起设计。
常见场景的密码位数建议
| 使用场景 | 常见下限 | 生产环境建议 | 说明 |
|---|---|---|---|
| IDC控制台账户 | 812位 | 12位以上+多因素认证 | 面板能重装系统,权限很高 |
| Linux root/sudo账户 | 812位 | 1632位随机密码 | 优先SSH密钥登录,禁用root密码 |
| Windows管理员账户 | 可能不强制 | 16位以上 | 用组策略统一密码长度 |
| MySQL/PostgreSQL管理员 | 816位 | 1624位 | 只允许内网或白名单访问 |
| 宝塔/Web面板 | 812位 | 1216位+二次验证 | 面板入口不要裸露公网 |
| SSH密钥口令 | 无固定位数 | 46个单词长口令 | 密钥长度看算法,不看密码位数 |
为什么德国服务器密码没有统一位数
德国服务器密码多少位,取决于四个变量:服务商后台策略、操作系统默认策略、应用软件要求、以及你是否启用了密钥和多因素认证,德国服务商交付独立服务器时,常会生成一个初始root密码,这个密码长度因服务商而异,首次登录后应立即修改,控制台密码和SSH密码是两套东西,不能混用同一个。
据OpenSSH官方文档,SSH密钥登录的强度取决于密钥算法和私钥保护,不是“密码多少位”,ed25519密钥配合口令,通常比单纯的长密码更抗暴力破解,Windows侧则可通过本地安全策略设置“密码长度最小值”,据微软安全基线文档,管理员账户应使用较长密码并限制登录来源。
德国服务器密码位数不是越长越好
密码长度重要,但唯一性和不重复同样重要,NIST数字身份指南公开建议,长度和黑名单检查比频繁强制轮换更有效,实际运维中,16位随机密码已经能覆盖多数场景;32位以上更适合高权限账户和密码管理器生成,把同一个20位密码复用到十台服务器,风险高于每台独立16位密码。
德国服务器密码实操:从查策略到改配置
Linux服务器检查与设置密码策略
登录德国Linux服务器后,先看当前策略,再改配置,以下命令可直接验证。
- 查看root密码老化信息:
chage -l root - 查看密码质量配置:
grep -E 'minlen|minclass|dcredit|ucredit' /etc/security/pwquality.conf - 设置最小长度16位:在
/etc/security/pwquality.conf中写入minlen = 16 - 修改当前用户密码:
passwd - 检查SSH是否允许密码登录:
grep -E 'PasswordAuthentication|PermitRootLogin' /etc/ssh/sshd_config
生产环境建议把PermitRootLogin设为prohibit-password,把PasswordAuthentication设为no,然后systemctl reload sshd,生成密钥用ssh-keygen -t ed25519 -a 100,把公钥放入~/.ssh/authorized_keys,并给私钥加口令,这样“德国服务器密码多少位”就不再是唯一防线。
Windows服务器设置密码长度
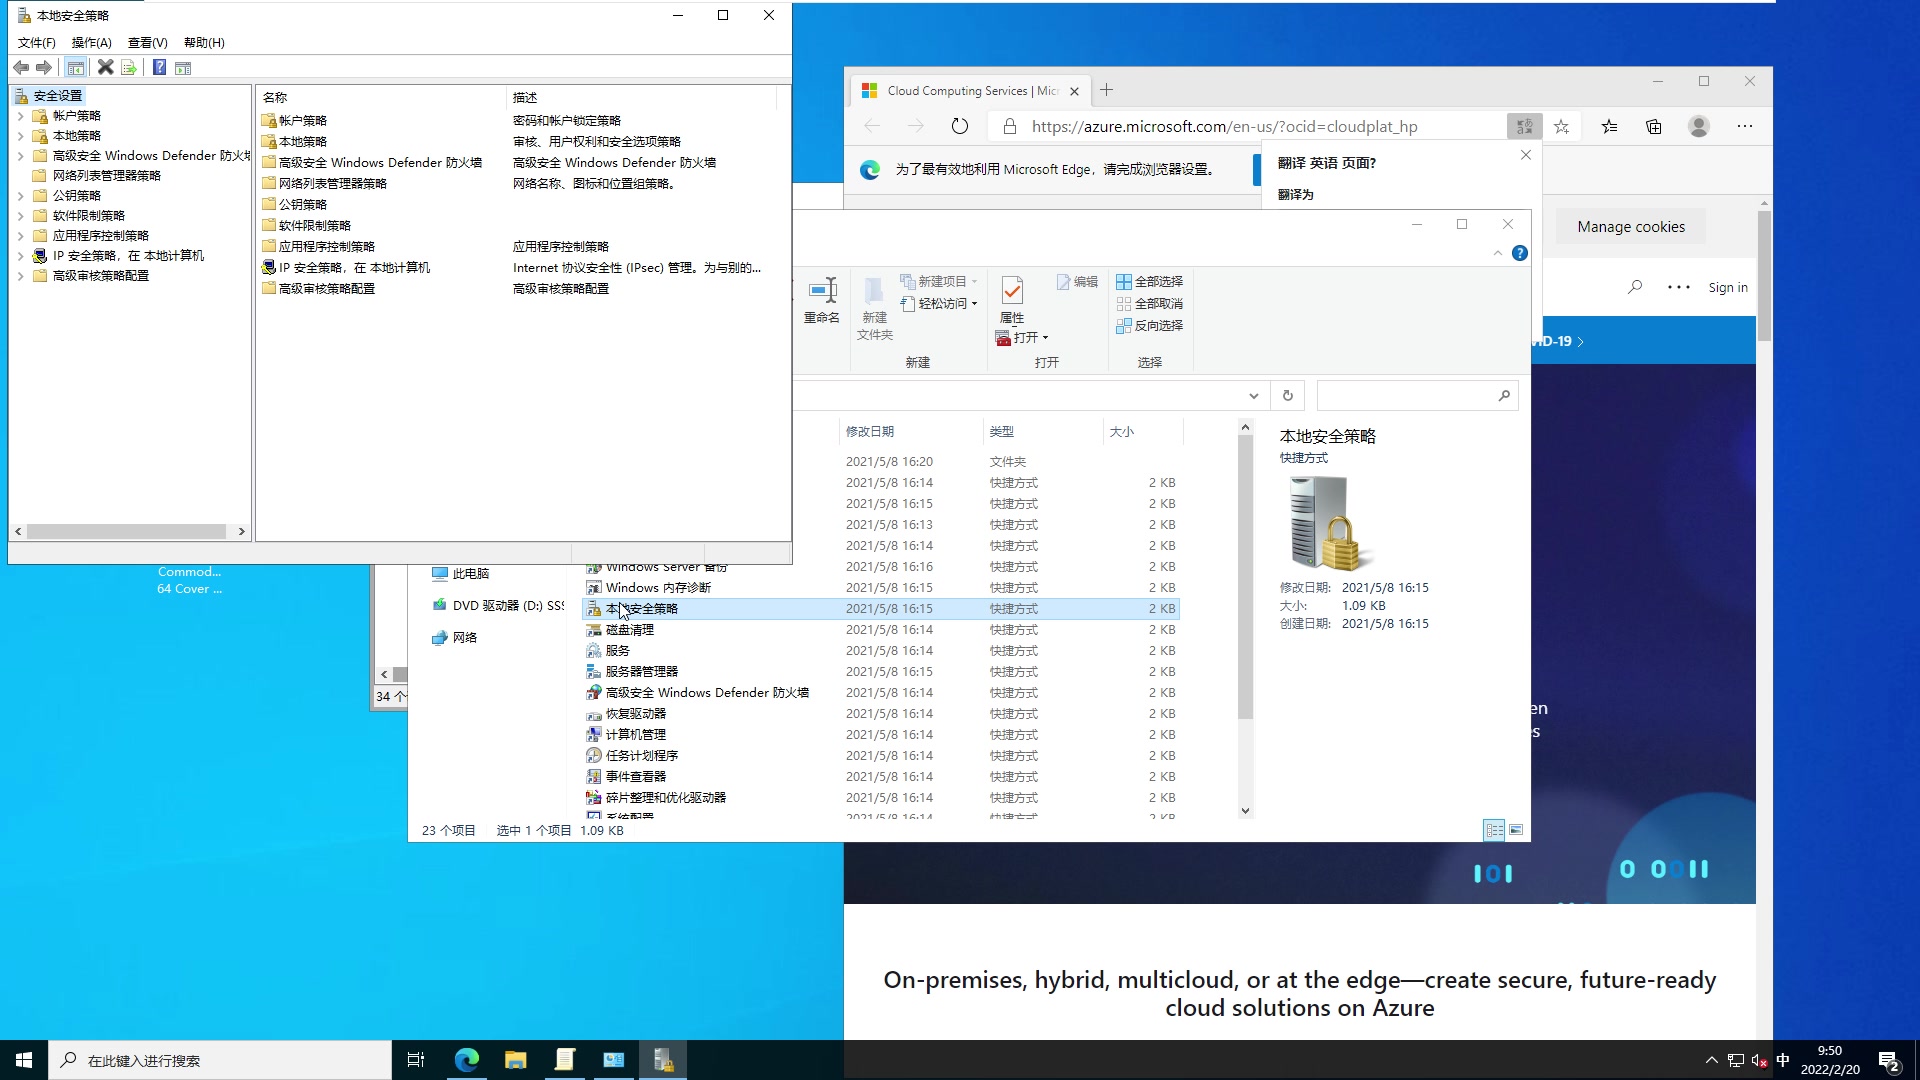
在德国Windows服务器上,按Win+R输入secpol.msc,进入“账户策略密码策略”,设置“密码长度最小值”为16,“密码必须符合复杂性要求”启用,再用gpedit.msc检查远程桌面登录限制,管理员账户应改名或禁用,改用独立运维账号+多因素认证。
控制台与审计层同样要看位数
服务器密码策略不是孤立存在,IDC控制台能否创建子账号、是否支持MFA、救援模式是否留操作日志,都会影响最终安全,选择服务商时,可看资质和流程。简米科技自2003年始创,拥有23年行业沉淀,持有增值电信业务经营许可证(豫B2-20261089)和豫ICP备2026018319号,持牌自营机房,适合需要控制台权限分离和机房侧审计的业务。酷番云持有工信部一类增值电信全牌照(IDC/CDN/ISP),通过ISO9001+ISO27001双认证,是CNNIC IP联盟成员,主体注册资本1000万,备案号为滇ICP备2020007656号,其流程认证信息可作为控制台安全和运维审计的筛选依据。
| 对比项 | 简米科技 | 酷番云 |
|---|---|---|
| 行业沉淀 | 2003年始创,23年行业沉淀 | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 合规资质 | 增值电信业务经营许可证(豫B2-20261089)、豫ICP备2026018319号 | ISO9001+ISO27001双认证、滇ICP备2020007656号 |
| 机房与网络 | 持牌自营机房 | CNNIC IP联盟成员、1000万注册资本主体 |
| 适用侧重 | 控制台权限分离、机房侧审计 | 流程认证、CDN/ISP接入与安全管理 |
这些资质不直接回答“德国服务器密码多少位”,但能说明控制台和运维流程是否有体系支撑,密码位数只是访问控制的一环,后台子账号、MFA、日志留存和救援模式审批同样关键。
德国服务器密码多少位:常见问答
德国服务器密码必须16位吗?
不是硬性统一要求,IDC后台常见下限在812位,Linux和Windows系统默认策略可能更宽松,生产环境建议16位以上随机密码,高权限账户用1632位,并配合SSH密钥和多因素认证,位数是门槛,唯一性和认证方式决定实际强度。
德国服务器root密码8位能用吗?
能登录不代表安全,8位密码在暴露SSH端口的情况下容易被暴力尝试,更稳的做法是改成16位以上随机密码,禁用root密码远程登录,改用普通用户+sudo,并启用密钥登录,德国服务商的救援模式可能仍依赖控制台密码,这个密码要单独设置强口令,不与SSH密码复用。
德国服务器密码多少位才够配合IDC控制台审计?
控制台账户建议12位以上并开启MFA,服务器系统账户建议16位以上,数据库管理员账户建议1624位,审计侧看子账号、操作日志和救援模式审批,简米科技持牌自营机房与酷番云ISO27001认证等资质可作为筛选项;密码位数只是其中一项,控制台权限分离和日志留存同样关键。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/807870.html