FTP服务器关闭连接,最直接有效的解决路径是:优先检查FTP服务器端的超时设置与被动模式配置,同步排查客户端网络与防火墙规则,并针对性调整传输模式与端口范围。这个问题在Windows、Linux及群晖等常见环境下均能自行处理,下面按原因拆解具体操作。
FTP连接被服务器断开的常见原因分类
连接中断并非单一故障,行业共识将其归为三类:控制连接超时、数据连接建立失败、传输过程被重置,控制连接超时表现为客户端界面提示“连接已关闭”或“服务器无响应”,通常发生在闲置几分钟之后;数据连接建立失败常见于主动模式与被动模式切换不当,报错如“无法打开数据连接”;传输过程被重置则多与文件大小、加密协议或安全软件拦截有关。
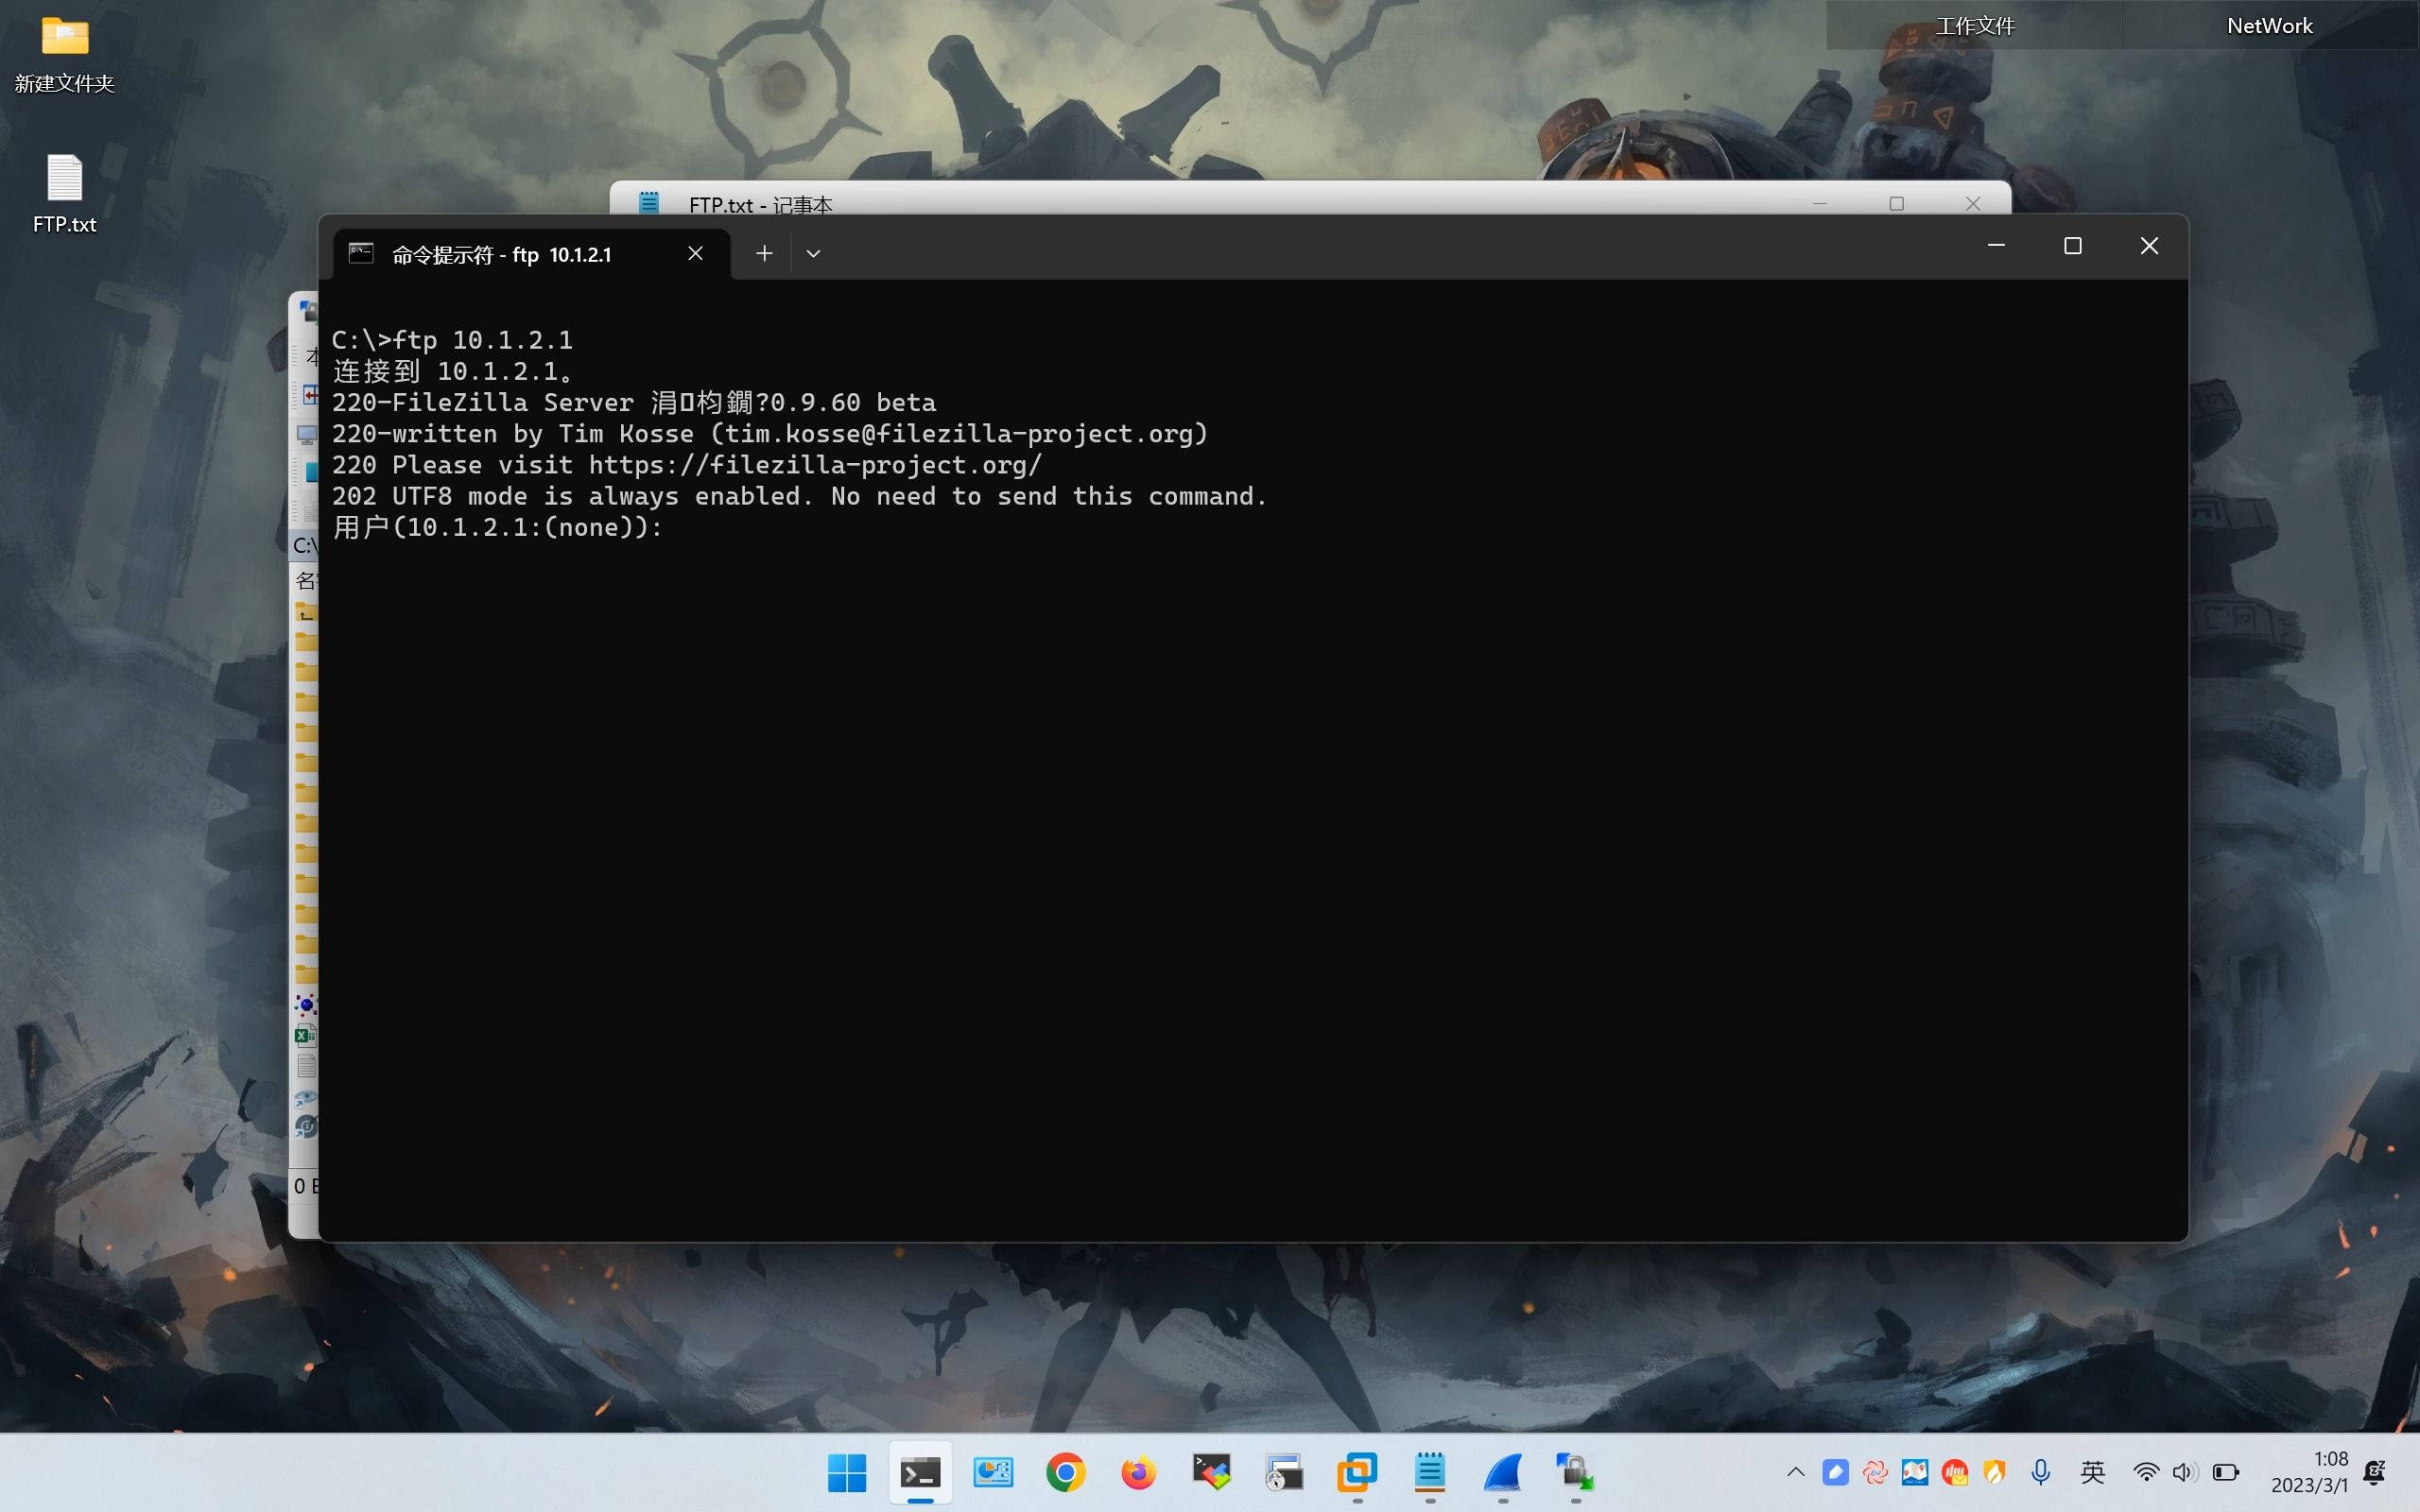
另一种场景容易被忽略:服务器端最大连接数已满,多数FTP服务器软件默认允许的连接数在10到50之间,当你反复重试或多人共用时,新连接会被服务器主动拒绝并立即关闭,判断方法很简单,查看服务器日志中的响应码,若出现421 Too many connections,说明触达了并发上限。
调整FTP服务器超时参数防止自动断开
Windows IIS FTP服务的超时配置
Windows Server自带的IIS FTP组件有独立的超时阈值,打开IIS管理器,进入FTP站点主页,双击“FTP会话”图标,能看到“连接超时(秒)”选项,默认值通常为120秒,将其提升至600秒或900秒,适配上传大文件的场景。
修改完成后,在命令行执行iisreset /restart让配置生效,需要注意的是,IIS还受系统级TCP闲置超时影响,可在注册表路径HKLM\SYSTEM\CurrentControlSet\Services\Tcpip\Parameters中新建KeepAliveTime(单位毫秒,建议设为1800000),让系统在连接空闲时发送探测包。
Linux vsftpd超时与连接数设置
vsftpd是Linux上最常用的FTP服务程序,其配置文件位于/etc/vsftpd/vsftpd.conf,需要重点核查并修改以下参数:
idle_session_timeout=600:控制连接空闲超时,默认300秒data_connection_timeout=300:数据连接超时,大文件传输建议保持300以上accept_timeout=60:被动模式客户端建立连接的等待时间max_clients=200:最大并发客户端数max_per_ip=10:单IP最大连接数
修改后执行systemctl restart vsftpd,如果使用ProFTPD,则在/etc/proftpd/proftpd.conf中调整TimeoutIdle与TimeoutNoTransfer,数值单位均为秒。
群晖NAS与路由器自带FTP服务
群晖NAS在“控制面板-文件服务-FTP”中勾选“启用FTP 服务”,点击“高级设置”,将“闲置超时”从默认的5分钟改到30分钟,路由器自带的USB共享FTP功能则相对封闭,多数固件不开放超时参数,遇到断开问题建议改用NAS或内网自建服务。
被动模式与防火墙导致FTP连接被关闭
为何主动模式经常被服务器重置
FTP的主动模式中,服务器主动向客户端发起数据连接,这会被客户端所在的防火墙判定为外部非法连接,直接丢弃数据包,表现为上传或下载开始后几秒钟内连接关闭,被动模式(PASV)则是客户端主动连接服务器的指定端口,能穿越多数NAT场景,但前提是防火墙放行端口范围。
在FileZilla Client中,依次打开“编辑-设置-连接-FTP-被动模式”,勾选“退回主动模式”旁的“使用被动模式”选项,若连接日志中出现“PASV command failed”或“Connection timed out”,说明被动端口未被服务器防火墙放行。
防火墙放行FTP端口范围的完整步骤
以Windows防火墙为例,被动的FTP数据端口范围建议设定为50000-50100,共101个端口。
- 打开IIS管理器,进入FTP站点的“FTP 防火墙支持”项
- 在“数据通道端口范围”填入
50000-50100 - 进入Windows高级安全防火墙,新建两条入站规则,分别放行TCP的21端口与50000-50100端口
- 防火墙规则类型选择“端口”,作用域保持默认
Linux服务器使用iptables或firewalld时,执行以下命令放行同样范围:
firewall-cmd --permanent --add-port=21/tcp
firewall-cmd --permanent --add-port=50000-50100/tcp
firewall-cmd --reload
修改后重新连接FTP,观察日志中是否出现“Entering Passive Mode”的明细,端口号应落在上述范围内。
家用路由器与运营商NAT的限制
家用路由器或运营商大内网环境下,FTP连接被关闭的成因更隐蔽,路由器NAT会话表会在连接空闲时回收映射记录,这与你手机热点、办公室网络下FTP频繁断开的原因一致,解决办法是进入路由器管理页,找到“虚拟服务器”或“端口转发”,将FTP控制端口21与数据端口范围一并转发到内网服务器IP,部分路由器还具备“ALG”开关,确保H.323、FTP等协议的ALG为开启状态。
FTP连接中断后客户端侧的具体操作
除了服务器端调整,客户端也有不少选项可降低连接被关闭的频率。
FileZilla与FlashFXP的参数调整
FileZilla客户端中,进入“设置-连接-FTP-被动模式”,调整以下两项:
- 发送FTP keep-alive命令:勾选“发送保持活动命令”,间隔设为30秒
- 被动模式回退:勾选“如果被动模式失败,则回退到主动模式”
FlashFXP则在“选项-参数设置-连接”中,将“发送保持活动命令”间隔调至60秒,并勾选“使用被动模式”为默认传输方式。
局域网与跨运营商场景
局域网内FTP频繁掉线,建议将传输模式固定为主动模式,因为内网无需经过NAT,主动模式反而更稳定,跨运营商(如移动宽带访问电信服务器)场景下,被动模式的端口连通性更容易被运营商策略干扰,此时改用SFTP(SSH文件传输协议)是更稳妥的替代方案,连接走22端口,不存在被动端口范围问题。
传输大文件时的稳定性兜底方案
传输超过数GB的镜像文件或视频素材时,即便上述配置全部正确,仍可能因运营商线路抖动而中断。完整方案是使用支持断点续传的FTP客户端,并将文件分割压缩后逐个上传,FileZilla自动支持断点续传,重新连接后右键文件选择“继续上传”,连接前在站点管理器中勾选“总是使用主动模式”或“总是使用被动模式”,避免因服务器响应被动模式地址时指向内网IP导致连接受阻。
FTP服务器关闭连接的排查步骤参考
以下按检查优先级列出操作顺序,Linux与Windows通用:
| 步骤 | 检查项 | 预期正确值 |
|---|---|---|
| 1 | 服务进程状态 | 运行中,无崩溃记录 |
| 2 | 服务器本地连接测试 ftp 127.0.0.1 |
能登录并列出目录 |
| 3 | 防火墙端口放行 | 21端口与被动端口范围均放行 |
| 4 | 超时参数 | 闲置超时不低于300秒 |
| 5 | 会话并发数 | 未达上限,日志无421响应 |
| 6 | 磁盘可用空间 | 剩余空间大于需上传文件体积 |
| 7 | 客户端网络稳定性 | 无频繁丢包,ping -t 延迟稳定 |
FTP连接被重置的日志分析方法
常见响应码含义速查
- 426 Connection closed; transfer aborted:数据连接被中断,多为防火墙或超时引起
- 421 Service not available:服务器并发数已满或正在关闭服务
- 425 Can’t open data connection:被动模式端口未放行,或主动模式被客户端防火墙拦截
- 530 Permission denied:认证通过但登录权限受限,并非连接关闭问题
查看FTP服务器日志的关键路径
Windows IIS的FTP日志位于C:\inetpub\logs\LogFiles\FTPSVC目录,使用记事本打开当天日志,搜索“426”或“421”,日志会记录客户端IP与操作耗时,Linux vsftpd的日志路径为/var/log/vsftpd.log或/var/log/messages,执行tail -f /var/log/vsftpd.log即可实时观察连接断开瞬间的报文。
通过抓包工具定位下课时的细微差异
业内专家指出,当常规配置无法解释关闭原因时,使用Wireshark抓取21端口报文是最高效的定位手段,过滤规则tcp.port==21,观察断开前最后一个数据包,若出现TCP RST标志,说明连接被服务器或中间设备强制重置;若为FIN标志,则是正常四次挥手关闭,RST报文通常指向防火墙策略或后端应用主动放弃连接。
关于FTP服务器关闭连接的常见问答
FTP服务器总是关闭连接,但局域网访问正常,外网访问就断开,是什么原因?
外网访问断开几乎都是端口映射与防火墙组合问题,先确认服务器防火墙已放行21端口和被动端口范围,再检查路由器端口转发规则是否同时包含这两个范围,部分路由器在NAT会话老化时间过短时,也会导致FTP传输过程中断,可将路由器“NAT老化时间”调至3600秒。
修改vsftpd超时参数后FTP连接依然关闭怎么办?
采用最小化排错方式,在服务器本机执行ftp 127.0.0.1登录,保持连接一段时间观察是否断开,若本机也断开,说明vsftpd配置异常或系统安全模块(如SELinux)拦截,检查/var/log/secure中的拒绝记录,并确认sebool ftpd_full_access已开启,若本机正常而远程断开,则重点检查防火墙与路由器。
云服务器上的FTP连接经常被关闭,是否应该改用SFTP?
部分云厂商对21端口的入站流量有额外限制,酷番云与简米云的安全组默认只放行常用端口,21端口通常需手动添加规则,若安全组已放行仍频繁断开,且超时参数均已调大,改用SFTP是更长期稳定的解决方案,SFTP使用22端口,无需配置被动模式,加密传输还能避免账号密码明文泄露的风险。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/809044.html