了解TCP服务器的端口号,是排查网络连接、配置防火墙或定位服务异常的起点。查看TCP服务器端口号最直接的方法是使用系统自带的netstat命令,搭配-an参数即可列出所有监听和建立的TCP连接;若需要定位到具体进程,则需在Linux下追加-p参数,在Windows下使用-o参数。
Linux服务器上查看TCP端口号的核心操作
在Linux环境中,查看端口号的手段非常丰富,但主流且高效的无外乎以下三种方式,对于刚接触服务器运维的新手,或者在最小化安装无额外工具的场景下,掌握这些命令能解决绝大多数问题。
netstat命令:最通用的查询方式
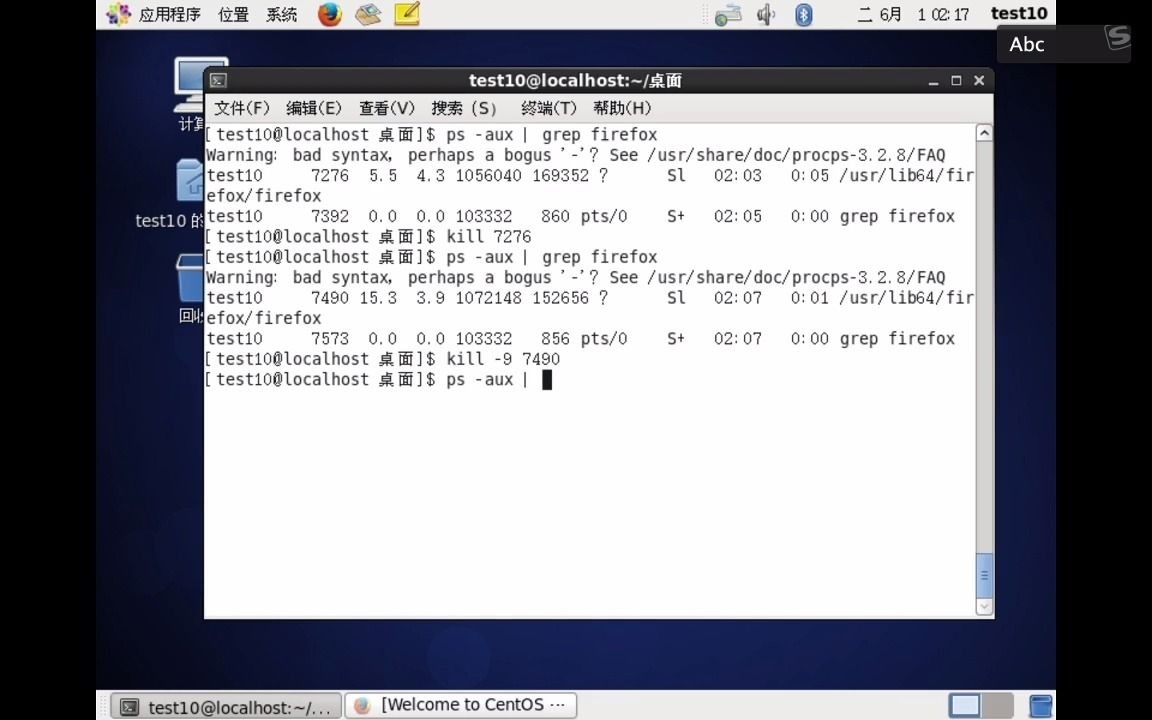
netstat是网络统计工具,几乎存在于所有Linux发行版中,直接执行netstat -an,系统会列出所有当前的网络连接,包括TCP、UDP以及Unix域套接字。
- 语法:
netstat -anp其中-a表示显示所有连接和监听端口,-n表示以数字形式显示地址和端口号,-p则用于显示对应的进程PID和名称。 - 过滤监听端口:服务器的TCP端口号通常指服务正在监听的端口,输入
netstat -anpt,然后配合grep命令进行过滤,例如netstat -anpt | grep LISTEN。 - 典型输出:你会看到类似
tcp 0 0 0.0.0.0:8080 0.0.0.0: LISTEN 1234/java的信息,其中8080就是TCP端口号,1234是进程PID。
ss命令:更高效的替代方案
在连接数较多的生产服务器上,netstat命令会显得稍慢。ss命令是iproute2包提供的工具,读取的是内核直接信息,速度更快。行业共识认为,在较新版本的Linux系统中,ss命令是netstat的推荐替代品。
- 语法:
ss -lntp,这里的-l表示仅显示监听中的套接字,-n显示数字端口,-t限定TCP协议,-p显示进程信息。 - 执行
ss -lntp后,输出结果会直接显示所有正在监听的TCP端口,最右边一列会标注进程名,该命令尤其适合查看像Nginx、MySQL这类常驻服务的端口占用情况。
lsof命令:按进程反查端口
有时候你明确知道是nginx这个服务在运行,但忘了它配置的端口是多少,此时用lsof反查效率更高。
- 语法:
lsof -i :端口号可以查看占用该端口的进程;lsof -iTCP -sTCP:LISTEN可以列出所有监听的TCP端口。 - 按进程名查端口:
lsof -i -P | grep nginx,其中-P参数强制显示端口号而非服务名,避免出现http、mysql这样的别名干扰判断。
Windows服务器上查看TCP端口号的实战方法
Windows系统同样面临排查端口的需求,虽然图形界面的资源监视器能看端口,但命令行效率更高,也更容易定位PID。
使用netstat -ano锁定端口与PID
打开命令提示符(CMD)或PowerShell,输入netstat -ano,即可看到所有TCP连接,最后一列是PID(进程标识符),但此时你看到的是包含ESTABLISHED(已建立连接)和TIME_WAIT(等待超时)的全部状态列表,信息量较大,需要过滤。
| 参数 | 作用 |
|---|---|
-a |
显示所有连接和监听端口 |
-n |
以数字形式显示地址和端口 |
-o |
显示对应的进程PID |
-p tcp |
仅显示TCP协议 |
- 筛选监听状态:执行
netstat -ano | findstr LISTENING,即可查看本机所有正在对外提供服务的TCP端口号,避免了垃圾信息的干扰。 - 实战案例:如果你想查看MySQL是否占用了3306,执行
netstat -ano | findstr 3306,如果输出中有LISTENING状态,则证明端口被占用,并且你能直接看到占用它的进程PID。
通过任务管理器定位PID所属程序
拿到PID后,仅凭数字无法判断是哪个软件,此时打开任务管理器,切换到“详细信息”选项卡,点击“PID”列进行排序,找到对应的PID即可看到程序名称,如果PID列未显示,右键点击列标题选择“PID”即可,这一步在排查端口被恶意软件或未知程序占用时极其关键。
PowerShell命令的进阶查询
PowerShell是Windows的终极大杀器,其Get-NetTCPConnection命令输出格式化更好,适合脚本化操作。
- 语法:
Get-NetTCPConnection -State Listen | Select-Object LocalPort, OwningProcess - 解释:该命令筛选出处于监听状态的连接,并仅显示本地端口号与占用进程的PID,若要查看进程名,可以管道符接
Get-Process,例如Get-NetTCPConnection -LocalPort 8080 | ForEach-Object {Get-Process -Id $_.OwningProcess}。
查到了端口后,如何反推是哪个服务在监听
查看到端口号只是第一步,更重要的是确认这个端口对应的是什么服务,这能帮你判断是正常业务还是安全隐患。
Linux下通过PID查询进程详情
执行netstat -anp | grep 端口号获取PID后,接着输入ps -ef | grep PID或者ps aux | grep PID,即可列出该进程的完整启动命令行参数,如果看到/usr/sbin/sshd -D,那么该端口就是SSH远程连接服务。
Windows下通过命令行精准匹配
在CMD中,输入tasklist | findstr PID,就能直接显示出该PID对应的程序可执行文件路径,如果这个路径指向C:\Windows\Temp之类的临时目录,你就需要立刻警觉,这很可能是木马程序在监听固定端口等待外部控制指令。
从端口号推测服务器服务的参考快查表
对于没有网络基础的用户,看到一堆数字可能毫无头绪,虽然端口号可以随意改,但绝大多数正规软件遵循行业共识标准,这里整理了一份日常高频使用的端口对应表,方便你查阅。
| 端口号 | 常见服务 | 用途说明 |
|---|---|---|
| 21 | FTP | 文件传输协议控制端口 |
| 22 | SSH | 安全的远程登录协议 |
| 25 | SMTP | 简单邮件传输协议(发信) |
| 53 | DNS | 域名解析服务 |
| 80 | HTTP | 超文本传输协议(网页访问) |
| 443 | HTTPS | 加密的网页访问协议 |
| 3306 | MySQL | 数据库服务端口 |
| 6379 | Redis | 缓存数据库服务端口 |
| 8080 | Tomcat / Proxy | 常用Web应用或代理端口 |
排查端口异常时的高阶技巧与注意事项
了解了端口查看方法后,面对一些“查不到但服务在跑”或者“端口被非预期进程占用”的情况,以下几个技巧能帮你节省大量时间。
遇到TIME_WAIT大量堆积如何处理
在服务器上执行netstat -an,如果发现几千条TIME_WAIT状态的TCP连接,这说明短连接请求过多,这并非故障,而是TCP协议正常关闭后的状态,你可以通过修改内核参数/etc/sysctl.conf中的net.ipv4.tcp_tw_reuse和net.ipv4.tcp_tw_recycle来优化,但在调整前需要仔细评估业务场景,因为tcp_tw_recycle在NAT环境下容易引发连接异常,不建议直接开启。
端口号与安全组的联动检查
很多用户在云服务器上执行netstat明明看到端口在监听,但外部就是访问不通,此时问题不在服务器内部端口,而在于云服务商的安全组规则,你需要登录简米云、酷番云或华为云的控制台,检查入方向规则是否放行了对应的TCP端口号,这是一个常见的认知盲区,容易导致排查方向跑偏。
关于如何查看tcp服务器端口号是否处于健康状态
单纯的监听状态并不代表服务可用,比如HTTP服务监听了80端口,但可能因为进程死锁导致请求无响应,建议使用telnet 127.0.0.1 端口号或nc -vz 127.0.0.1 端口号进行本地回环测试,这一步能区分是端口未监听,还是服务应用本身出现问题。
常见问题Q&A
Q1: 如何在Linux上查看某个指定tcp服务器端口号被哪个进程占用?
执行lsof -i :8080,或者netstat -anp | grep 8080,前者输出会更直观,直接显示PID和进程名称,如果权限不足,命令末尾会提示权限不够,请在前面加上sudo获取管理员权限。
Q2: Windows下利用netstat命令查看到端口监听,但任务管理器找不到对应PID怎么办?
打开任务管理器,点击“详细信息”标签页,如果按PID排序后找不到该值,大概率是你当前打开的任务管理器权限不够,点击菜单栏的“文件”->“运行新任务”,输入taskmgr,并勾选“以管理员身份创建此任务”即可看到所有进程。
Q3: 查看到TCP端口号是0,这代表什么含义?
端口0并不是一个真实可用的服务端口,在netstat输出中,如果看到本地地址为0.0.0:0或::0,通常表示该套接字正在等待分配一个临时端口,或者是在内核中尚未绑定具体端口号的连接,多数情况下,这并非故障现象。
查看TCP服务器端口号是诊断网络问题的基本功,关键在于熟练运用netstat与ss这两个核心命令,并掌握将端口号反查为进程名的流程,一次完整的排查,往往只需要在终端里敲入几行命令,便能从繁杂的网络连接中确定根因,对症下药。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/809244.html