FTP服务器没有权限,先别急着重装或改防火墙,多数情况是账户、目录权限、FTP服务配置或被动端口四类问题叠加;按“看报错、查账户、查目录、查服务、复测”的顺序排查,通常能较快定位。
FTP上传文件提示550权限不足怎么解决
550不是单一错误,它只代表服务端拒绝了某个操作,可能是目录不可写、上级目录没有进入权限、SELinux拦截、chroot限制,也可能是被动端口没放行,先看客户端完整日志,再决定改哪里。
先读懂报错再动手
| 报错 | 常见含义 | 第一动作 |
|---|---|---|
| 530 Login incorrect | 账号、密码或认证方式不对 | 核对用户名密码,确认服务端允许该用户登录 |
| 550 Permission denied | 服务端拒绝读写或目录不可写 | 查目标目录权限、上级目录权限和服务开关 |
| 553 Could not create file | 目标目录不可写或磁盘空间不足 | 查目录写权限、磁盘空间和inode |
| 425 Can’t open data connection | 被动模式端口未放行 | 查安全组、系统防火墙和pasv端口范围 |
| 500 OOPS cannot change directory | 主目录或chroot配置有问题 | 查家目录路径、chroot设置和目录权限 |
行业共识认为,FTP权限排障要先区分认证、目录、传输三层,能登录只说明认证通过,不代表能列目录,更不代表能写文件。
五分钟定位顺序
- 看报错:记录客户端返回码和完整提示,不要只看“上传失败”。
- 同网段复测:用
lftp -u 用户名,密码 192.168.1.10登录,排除客户端缓存和网络设备干扰。 - 查目录链路:Linux执行
namei -l /srv/ftp/user/upload,重点看每一级目录是否有进入权限。 - 查服务开关:确认
write_enable、用户写权限、chroot设置是否允许上传。 - 查被动端口:FTP主动模式和被动模式行为不同,21端口和被动端口范围都要放行。
公司内网FTP服务器无法写入文件怎么排查
内网场景常见“能登录、能看目录、上传就报550或553”,这时先别改整个目录为777,先确认账户身份、目标目录和上级目录,业内专家指出,FTP的登录权限和写入权限是两套逻辑,能登录不等于能写文件。
账户与目录权限先对齐
- Linux先确认用户:
id ftpuser,看用户是否存在、所属组是否正确。 - 查看目录链路:
ls -ld /srv/ftp /srv/ftp/user /srv/ftp/user/upload。 - 赋权示例:
chown -R ftpuser:ftpuser /srv/ftp/user/upload,再按需设置chmod 755 /srv/ftp/user、chmod 775 /srv/ftp/user/upload。 - 上级目录缺少
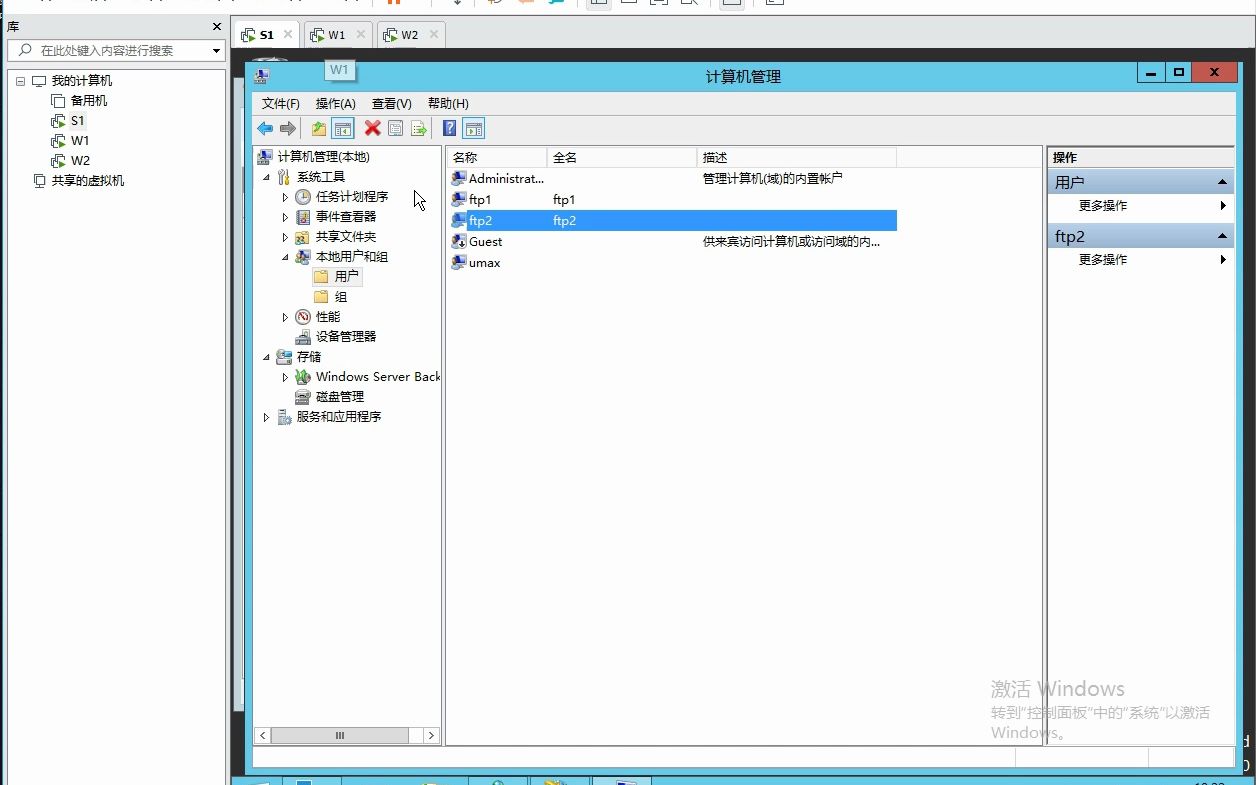
x权限时,用户无法进入下级目录;文件写不进去,先看目标目录,不要只改文件本身。 - Windows IIS场景,同时检查FTP授权规则和NTFS权限;NTFS里“拒绝优先”,继承来的拒绝项也会导致上传失败。
服务配置和被动模式别漏
vsftpd常见配置可参考:
local_enable=YES
write_enable=YES
local_umask=022
chroot_local_user=YES
pasv_enable=YES
pasv_min_port=50000
pasv_max_port=50100
如果chroot目录需要可写,要评估 allow_writeable_chroot 的安全影响;更稳妥的做法是主目录不可写,单独给上传目录写权限,FileZilla Server则在用户共享目录里勾选写入、删除、追加等权限。
云服务器还要看安全组和系统防火墙,firewalld示例:
firewall-cmd --add-port=21/tcp --permanent
firewall-cmd --add-port=50000-50100/tcp --permanent
firewall-cmd --reload
Ubuntu可用 ufw allow 21/tcp 和 ufw allow 50000:50100/tcp,只放行21端口,登录可能正常,上传却卡在数据传输阶段。
Windows和Linux FTP目录权限配置有什么区别
| 项目 | Linux vsftpd | Windows IIS FTP |
|---|---|---|
| 账户来源 | 系统用户或虚拟用户 | Windows用户或IIS管理器用户 |
| 目录权限 | POSIX权限、属主属组 | NTFS权限、继承、拒绝项 |
| 写入开关 | write_enable、目录写权限 |
FTP授权规则写权限、NTFS写权限 |
| 常见坑 | 上级目录无x、SELinux、chroot |
继承权限、拒绝优先、用户隔离 |
| 传输端口 | 21加被动端口范围 | 21加被动端口范围 |
云服务器FTP目录权限设置教程
- 安全组放行 21/TCP与被动端口范围,不要只开21。
- Linux查SELinux:
getenforce,临时排查可执行setsebool -P ftpd_full_access on,再复测上传;生产环境应结合目录上下文收紧。 - 自定义目录可先确认上下文,再用
semanage fcontext和restorecon修复;不熟悉SELinux时,先用布尔值验证方向,再改策略。 - 复测时用被动模式,观察服务端日志,如
/var/log/vsftpd.log或系统日志中的拒绝记录。 - 权限遵循最小化:目录用 755或775,文件用 644或664,不要图省事全改777。
FTP服务器没有权限怎么办:Q&A与权限管理工具收费吗
FTP服务器没有权限怎么办,改777能不能解决?
777可能让上传成功,但会把目录暴露给所有用户,生产环境不建议,正确做法是确认账户、属主、上级目录进入权限和服务开关,按最小权限赋权。
FTP服务器没有权限怎么办,为什么FileZilla能登录不能上传?
登录走认证,上传还涉及目录写权限、write_enable、chroot和被动端口,先看上传瞬间的完整报错,再用同网段命令行复测,能快速区分是权限问题还是传输端口问题。
FTP服务器没有权限怎么办,权限管理工具收费吗?
开源方案如vsftpd、FileZilla Server可免费使用;商业FTP或文件传输平台通常按用户数、节点数和技术支持收费,价格差异较大,采购前先确认是否真的需要集中权限审计和日志合规,再决定是否付费。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/809250.html