查Linux服务器端口是否开放,先在本机用ss -tuln确认服务监听,再从外部用nc -zv或telnet测试,最后核对系统防火墙和云安全组,三层都通才算真正开放。
端口问题最怕“只看一眼”,本机显示LISTEN,不代表公网能连;外部timeout,也不一定是服务没启动,业内专家指出,端口开放排查多数不是命令不会用,而是把“本机监听”当成了“外部可达”,行业共识认为,顺序应从本机到边界,再到外部测试。
Linux查看服务器端口是否开放命令有哪些?先分清本地监听和外部可达
本机监听端口检查:ss优先,netstat备用
登录服务器后,先看服务有没有在本机监听端口。
ss -tuln:查看TCP、UDP监听端口,速度快,现代Linux优先用。ss -tulnp:额外显示进程名,通常要加sudo。netstat -tuln:老系统常用,部分新系统需安装net-tools。sudo lsof -i:80:查看指定端口被哪个进程占用。ss -ltnp | grep :80:只看80端口,定位更直接。
示例:
sudo ss -tulnp | grep :80
sudo lsof -i:80
systemctl status nginx
监听地址里的0.0.0、和0.0.1
这一步很关键。
0.0.0:80:IPv4所有网卡都在听,外部通常有机会访问。[::]:80:IPv6所有网卡在听,是否可达还要看IPv6链路。0.0.1:80:只允许本机访问,外部连不上很正常。[::1]:80:只监听IPv6本机回环。
服务配置里绑定0.0.1,常见于数据库、缓存、内部API,此时改防火墙没用,要先改服务监听地址。
端口归属和服务状态怎么确认
看到端口后,再确认它是不是你以为的服务。
ss -ltnp | grep :3306:看3306是否被mysqld监听。ps -ef | grep nginx:看进程是否在运行。systemctl status sshd:看系统服务状态。sudo journalctl -u 服务名 -n 50:看最近日志。
普通用户能看端口列表,但进程名、PID和防火墙规则通常需要sudo,没有权限时,ss -tulnp里的进程信息可能为空,不代表没有进程。
云服务器安全组开放端口怎么排查?防火墙和入方向规则要一起看
系统防火墙:firewalld、ufw、iptables
本机监听正常,再看系统防火墙。
- firewalld:
sudo firewall-cmd --list-all查看当前区域规则。 - 临时放行:
sudo firewall-cmd --add-port=8080/tcp。 - 永久放行:
sudo firewall-cmd --add-port=8080/tcp --permanent,然后sudo firewall-cmd --reload。 - ufw:
sudo ufw status verbose查看规则,sudo ufw allow 8080/tcp放行。 - iptables:
sudo iptables -L -n --line-numbers查看规则顺序,注意默认策略和拒绝规则。 - SELinux:
getenforce查看状态,若为Enforcing,可结合/var/log/audit/audit.log排查拦截。
防火墙规则有顺序,前面一条DROP可能让后面的ACCEPT失效,改完规则后,用ss和外部测试交叉验证。
云平台安全组检查路径
云服务器多一层安全组,路径通常是:
- 登录云控制台。
- 进入实例详情。
- 找到安全组或防火墙。
- 查看入方向规则。
- 核对协议、端口范围、源IP、IPv4/IPv6。
常见漏配点:
- 只放行了
22,没放行业务端口。 - 端口范围写成
8080-8080,协议却选错。 - 源IP写成固定办公网IP,外部用户访问不了。
- 只改了IPv4,服务器实际走IPv6。
- 安全组绑错实例,或实例有多张网卡。
据云厂商公开文档,安全组默认拒绝未明确放行的入方向流量,系统防火墙和安全组是两道门,缺一道都不行。
Linux服务器本地端口和远程端口怎么检测?一张表看清命令差异
| 命令 | 检测位置 | 典型用途 | 注意点 |
|---|---|---|---|
ss -tuln |
本机 | 看监听端口 | 不验证外部可达 |
lsof -i:端口 |
本机 | 看进程归属 | 常需sudo |
nc -zv IP 端口 |
远程 | TCP连通测试 | 需安装netcat |
telnet IP 端口 |
远程 | 快速测试 | 明文,需安装 |
curl -v telnet://IP:端口 |
远程 | 无nc时应急 |
适合TCP探测 |
nmap -p 端口 IP |
远程 | 批量检测 | 需授权,别扫他人资产 |
远程测试命令和读数
从另一台机器测试,不要只在服务器上测自己。
nc -zv -w 3 192.0.2.10 80
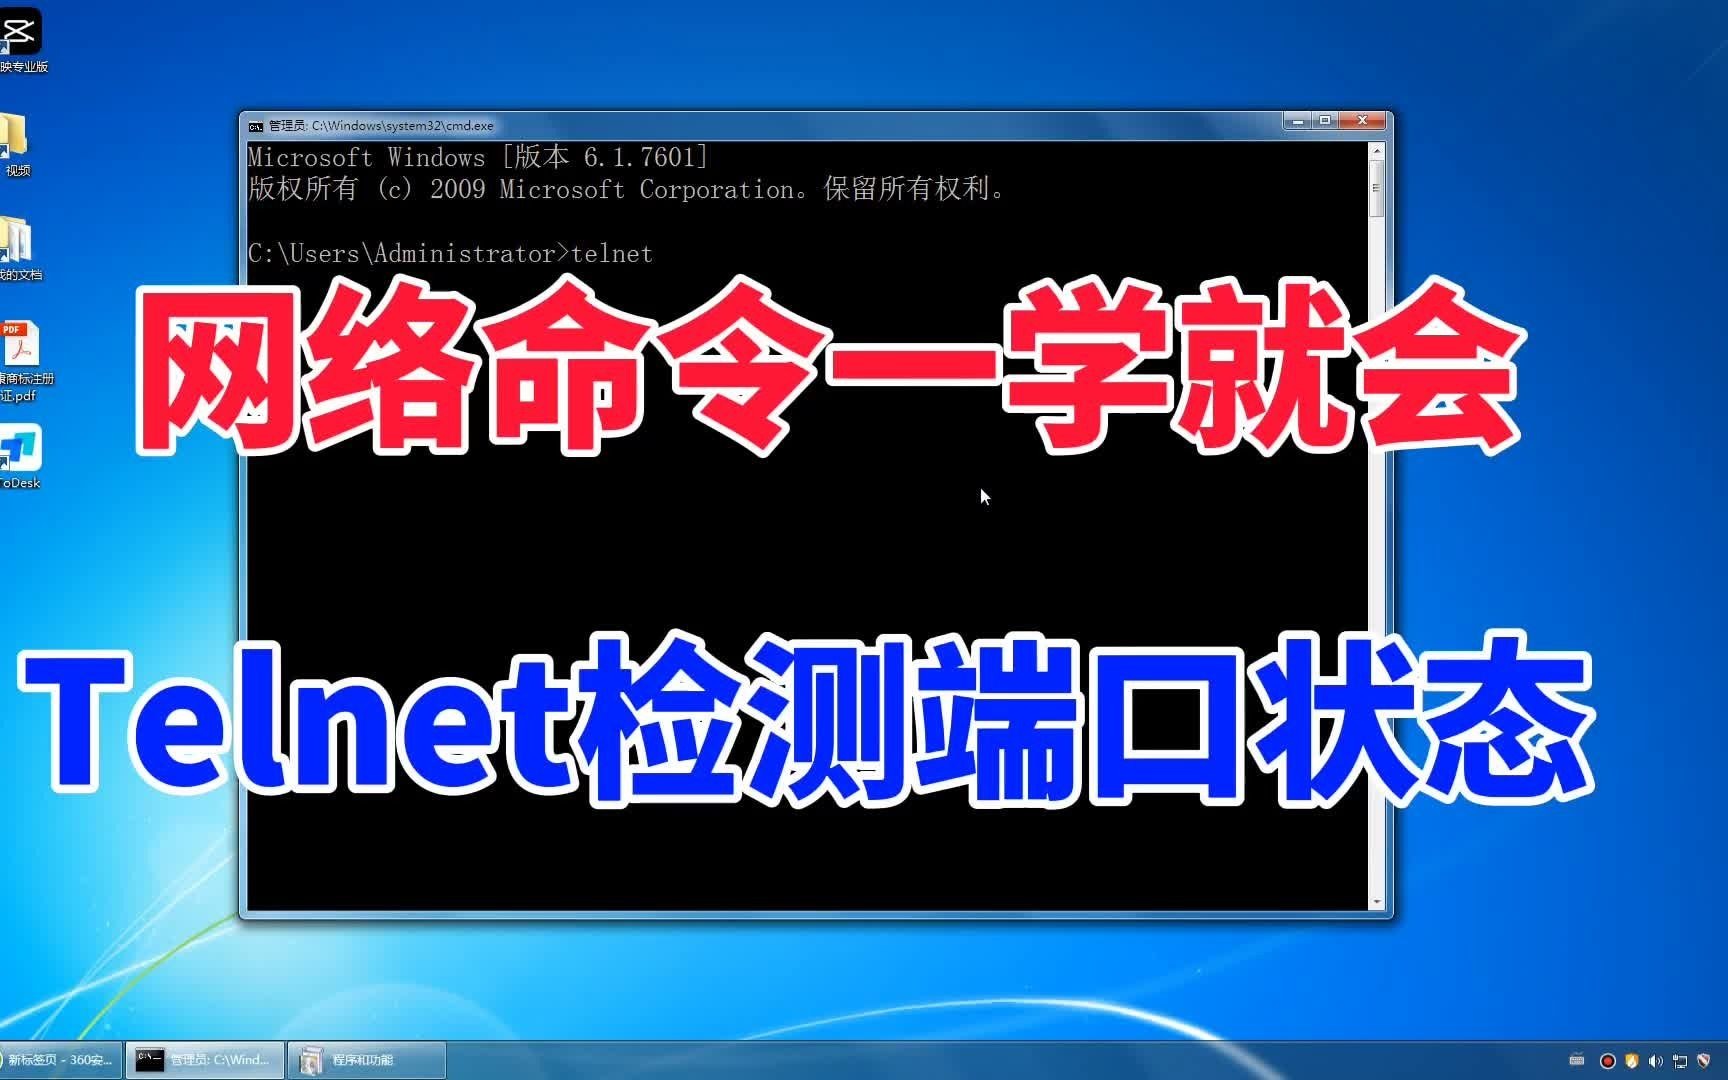
telnet 192.0.2.10 80
curl -v telnet://192.0.2.10:80
nmap -p 80 192.0.2.10
结果这样读:
succeeded或Connected:TCP握手成功,端口可达。Connection refused:请求到达主机,但端口没监听或被明确拒绝。timed out:中间链路丢包,常见于安全组、防火墙、路由或源IP限制。No route to host:网络层不通,先查IP、路由和网卡。
refused和timeout不是一回事,前者更像“门开了但没人应答”,后者更像“路上被拦住”。
没有nc和telnet时的替代方法
临时环境可以用Bash的/dev/tcp:
timeout 3 bash -c 'cat < /dev/null > /dev/tcp/192.0.2.10/80' && echo open || echo fail
也可以装工具:
sudo apt install netcat-openbsd
sudo yum install nmap-ncat
生产环境别随手装一堆工具,先确认软件源和变更窗口。
免费Linux端口检测工具哪个好用?按场景选不踩坑
免费工具够用,关键在顺序。
- 本机排查:
ss最稳,netstat兼容老系统。 - 单端口远程测试:
nc或telnet足够。 - HTTP/HTTPS服务:
curl -v http://IP:端口看响应头更直观。 - 批量端口:
nmap更合适,但要获得授权。 - 云上排查:控制台安全组和系统防火墙必须一起看。
北京地区服务器端口检测注意事项
如果服务器在北京地域,或者你从北京办公网测试,注意几点:
- 跨地域访问有延迟,
timeout别设太短,先给3到5秒。 - 本地电脑能连,不代表公网用户能连,源IP和运营商路径可能不同。
- 云厂商北京地域的安全组规则、IPv6开关要单独核对。
- 测试前确认授权范围,别对非自有资产做端口扫描。
- 公网端口暴露越少越好,数据库、缓存端口尽量只走内网。
近年来,云上默认安全策略更保守,很多“端口没开放”其实是安全组没放行,或者服务只绑了内网地址。
排查端口开放,按“本机监听、系统防火墙、云安全组、外部测试”四步走。 少一步,就容易把“没放行”误判成“服务坏了”。
Linux查看服务器端口是否开放Q&A
为什么ss显示端口监听,外部还是连不上?
先看监听地址是不是0.0.1,再看firewalld、ufw、iptables是否放行,最后查云安全组入方向规则和源IP限制,NAT、SELinux、服务只监听Unix socket也会造成类似现象。
没有nc和telnet怎么测试端口?
可以用timeout 3 bash -c 'cat < /dev/null > /dev/tcp/IP/端口'做TCP探测,也可以用curl -v telnet://IP:端口,需要批量检测时再用nmap,并确保有授权。
Linux查看服务器端口是否开放需要root权限吗?
查看监听端口列表普通用户就能做;查看进程名、PID、防火墙规则通常要加sudo;从外部做TCP测试不需要服务器root权限,普通用户能看端口列表,但进程名、防火墙规则和安全组变更通常需要相应权限。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/810546.html