云服务器上开UDP端口映射,绝大多数情况下并不需要做真正的“映射”,只要在云平台安全组放行UDP端口,再在系统防火墙里放行同一端口,服务就能被公网访问。真正需要iptables DNAT的,只有“公网流量转发到内网另一台机器”这种场景,搞不清这两件事,是新手在云上折腾半天UDP不通的头号原因。
先分清云上“端口映射”的三层含义
很多人搜这个问题时,脑子里想的是家里路由器上那种“外网端口转内网IP”的端口转发,云服务器的网络模型不一样,得拆成三层来看。
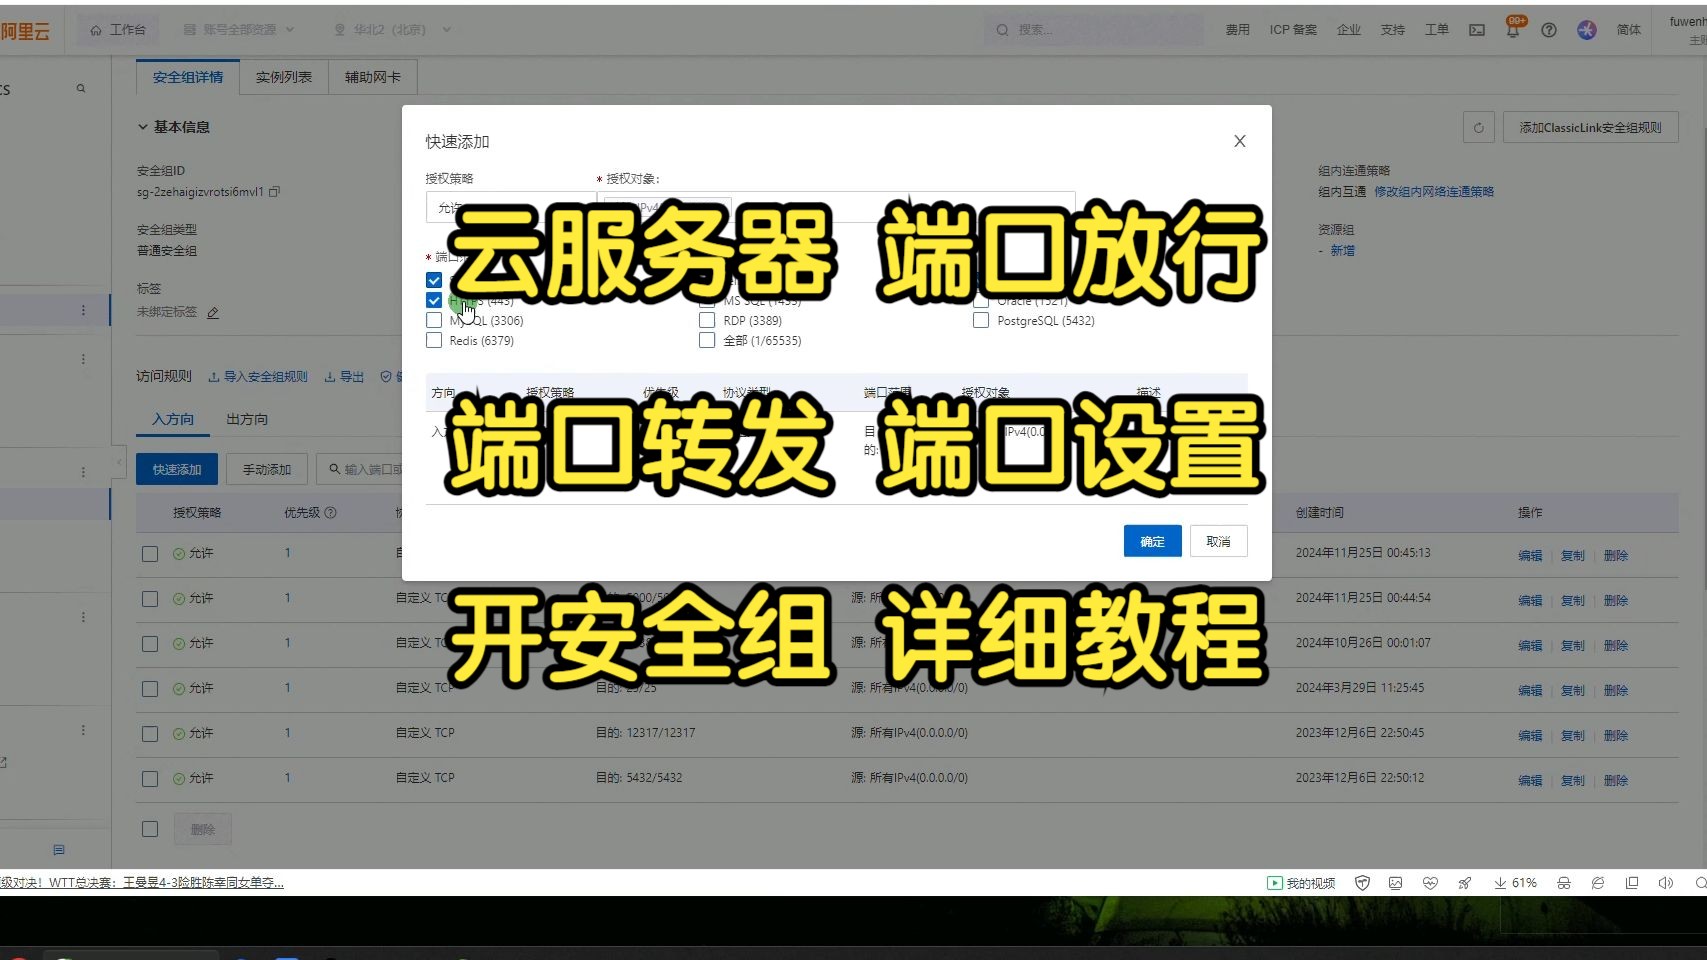
第一层:安全组,决定包能不能进
云厂商的公网IP是NAT出来的,ECS、CVM这些实例的网卡上根本没有公网地址,所以外部流量到你这台机器,第一道关卡是安全组(有的厂商叫防火墙、网络ACL),安全组默认只放行少数端口,UDP基本是全部拒绝的。这一步没做,后面系统里怎么配都是白搭。
第二层:系统防火墙,决定进程能不能收
包进了虚拟机,还有firewalld、ufw、iptables或者Windows Defender防火墙在守着,云镜像出厂状态各不相同,有的默认全关,有的默认开着只放22端口。
第三层:DNAT转发,才是真正的“映射”
如果公网UDP 5000要转给内网另一台机器192.168.1.10的5000,这才需要iptables的nat表做DNAT,单机对外提供服务,压根用不上这一层。
行业共识认为,八成以上的“UDP端口不通”问题,卡在第一层和第二层之间,而不是转发规则写错了。
云服务器安全组怎么放行UDP端口
不同厂商的菜单名字不一样,逻辑是同一套:找到安全组,加一条入方向规则,协议选UDP,端口写具体值。
简米云ECS操作路径
- 登录控制台,进入云服务器ECS → 网络与安全 → 安全组
- 找到实例绑定的安全组,点“配置规则”
- 入方向 → 手动添加,协议类型选“自定义UDP”,端口范围填
5000/5000 - 授权对象填
0.0.0/0(对所有IP开放)或写死某个固定IP,后者更安全 - 保存后立即生效,不需要重启实例
酷番云CVM操作路径
- 控制台 → 云服务器 → 安全组 → 入站规则 → 添加规则
- 协议端口写
UDP:5000,来源0.0.0/0 - 策略选“允许”,备注里写清楚用途,方便三个月后自己还能看懂
华为云与其他厂商
华为云在“安全组 → 入方向规则”里添加,协议选UDP,端口填5000,轻量应用服务器类产品通常有独立的“防火墙”页面,规则以端口为单位,比安全组更直观,别找错地方。
一条规则只放行一个或一段端口,别图省事开 UDP 1-65535,UDP没有握手,被拿去做反射放大攻击(NTP、DNS、SSDP这些)的门槛很低,端口开太宽等于给自己挖坑。
系统防火墙必须同步放行
安全组通了只是第一步,用 ss -ulnp 看一眼服务监听在哪个地址上,这个命令比翻文档快得多。
firewalld(CentOS、Rocky、AlmaLinux)
firewall-cmd --permanent --add-port=5000/udp
firewall-cmd --reload
firewall-cmd --list-ports
--permanent 不加,重启后规则就没了,这个坑每年都有人踩。
ufw(Ubuntu、Debian)
ufw allow 5000/udp
ufw reload
ufw status verbose
原生iptables
iptables -I INPUT -p udp --dport 5000 -j ACCEPT
规则要持久化,CentOS系用 service iptables save,Debian系装 iptables-persistent 后执行 netfilter-persistent save。
服务本身绑定地址
ss -ulnp 输出里如果是 0.0.1:5000,那从公网永远进不来,得改配置文件让它监听 0.0.0,这是纯应用层问题,防火墙怎么开都没用。
云服务器UDP端口映射和TCP有什么区别
两者在放行操作上几乎一模一样,差别在于“怎么判断它通没通”。
| 对比项 | TCP | UDP |
|---|---|---|
| 连接建立 | 三次握手,端口关着会立刻拒绝 | 无连接,端口关着通常静默丢包 |
| 连通性测试 | telnet、curl 直接可测 | 需要 nc -u、nmap -sU,结果滞后 |
| 扫描表现 | open / closed 清晰 | 大量 open|filtered,判读困难 |
| 安全组配置 | 同样路径 | 同样路径,协议选UDP |
| 典型坑 | 监听地址错误 | 测试方法错误,误判为不通 |
关键认知:UDP端口“通”并不等于有回应。 很多服务收到包不回话,你从客户端看就是“没反应”,实际上包已经送到了,所以测UDP一定要在服务端抓包,tcpdump -i eth0 udp port 5000 看到包进来,就说明安全组和防火墙都通了。
需要真转发时的DNAT写法
把公网UDP 5000转到内网某台机器,才用得上这段,前置条件是开启内核转发。
echo 1 > /proc/sys/net/ipv4/ip_forward
iptables -t nat -A PREROUTING -p udp --dport 5000 -j DNAT --to-destination 192.168.1.10:5000
iptables -t nat -A POSTROUTING -p udp -d 192.168.1.10 --dport 5000 -j MASQUERADE
只写PREROUTING不写POSTROUTING,回包路由回不去,表现为“服务端收到了,客户端收不到”,排查起来非常折磨人,内网机器如果是同一VPC,路由表层面通常也要求目标机器所在安全组放行来源IP,别只改转发机。
Windows云服务器怎么开UDP端口映射
Windows图形界面路径:高级安全 Windows Defender 防火墙 → 入站规则 → 新建规则 → 端口 → UDP → 特定本地端口 5000 → 允许连接,配置文件三个都勾上。
命令行更快:
netsh advfirewall firewall add rule name="UDP5000" dir=in action=allow protocol=UDP localport=5000
安全组那边同样是绕不开的前置条件,Windows防火墙只是系统层。
验证环节别偷懒
- 服务端起个临时监听:
nc -luv 5000(新版netcat用nc -l -u -p 5000) - 客户端发包:
nc -u 公网IP 5000,敲几个字符回车 - 服务端能看到字符,说明全链路通了
- 用
nmap -sU -p 5000 公网IP做扫描,出现open才算明确,open|filtered属于无法判定 - 云厂商控制台一般自带“端口连通性检测”工具,可以交叉验证
有个例外要提醒:ICMP被禁的机器上,UDP测试结果会更模糊,建议直接抓包下结论,不要依赖扫描器的结论。
UDP端口映射要额外收费吗,香港和内地节点有差别吗
安全组放行端口本身完全免费,不按规则条数收费,也不按端口数收费,真正产生费用的是公网带宽和流量:固定带宽按Mbps包月,按流量计费则按出方向GB结算,入方向通常免费,DNAT转发走的是VPC内网,也不额外计费。
地域差别主要在两件事上:
- 内地节点(北京、上海、广州等)公网带宽单价普遍高于香港和海外节点,小带宽包月的差价比较明显
- 内地节点绑定域名对外提供Web服务需要ICP备案,香港及海外节点不需要,但要注意,备案针对的是域名和网站,UDP端口本身不涉及备案,单纯跑个游戏服务端或语音服务,不开80/443的话不涉及这个流程
据工信部数据,近年来国内云服务合规要求持续细化,选内地节点前先确认业务是否涉及备案范畴,比事后补办省事得多。
那些反复踩的坑
- 只改安全组不改系统防火墙,或者反过来,两边必须一致
- 安全组规则方向写成出方向,入方向才是管外面进来的
- 服务监听127.0.0.1,用
ss -ulnp一眼看穿 - UDP大流量被限速或黑洞,云厂商对异常UDP流量有清洗策略,游戏、视频类业务提前报备或选高防产品
- 拿telnet测UDP,telnet只走TCP,测不通是必然的
- 改了规则没重载,firewalld和ufw都要reload才生效
- 安全组规则写了端口段但漏了协议,默认可能是TCP,UDP单独得选
业内专家指出,UDP服务的稳定性更多取决于业务侧的丢包重传设计,而不是云平台端口配置本身,端口放行只是入场券。
云服务器UDP端口映射常见问题
云服务器UDP端口映射开了还是不通,最可能是什么原因
按顺序排查三件事:安全组入方向规则是否真的包含UDP协议和对应端口;系统防火墙是否同步放行并已reload;服务是否监听在0.0.0.0而不是127.0.0.1,三处都对还不通,就在服务端用tcpdump抓包,看包有没有到达网卡,这一步能把问题定位到云侧还是系统侧。
云服务器安全组放行UDP端口需要重启实例吗
不需要,安全组规则是即时生效的,保存后新连接立刻按新规则处理,已有连接不受影响,系统防火墙的firewalld、ufw在reload后同样即时生效,只有改内核参数(比如ip_forward)才涉及sysctl重载,也不要求重启整台机器。
一台云服务器可以开多少个UDP端口
安全组规则条数有配额,主流厂商单个安全组默认几十到上百条不等,可以在控制台提工单申请提升;端口数量本身不受限制,一条规则可以写端口段,实际瓶颈通常在应用侧的文件描述符和公网带宽,而不是端口数量,单端口对外服务时,建议一条规则只放一个端口,便于审计和回收。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/810547.html