防火墙内部服务器为何安全漏洞频发?揭秘潜在风险与防护策略!

网络安全的战略核心资产

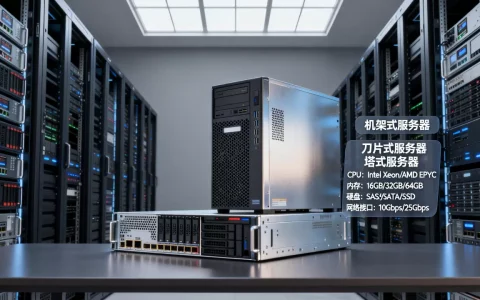
防火墙内部服务器是指部署在企业或组织内部网络边界防火墙之后的主机系统,承载着核心业务应用、数据库、文件共享、内部通信等关键服务。 它们是信息流转的枢纽,价值密度极高,直接关系到业务的连续性与数据资产安全,其安全性依赖于纵深防御体系的有效构建,绝非仅靠单一边界防火墙就能保障。

防火墙内部服务器

核心价值与战略地位

  • 业务引擎: 运行业务系统(ERP、CRM、OA)、数据库、邮件服务器、内部知识库等,是组织日常运作的核心驱动力。
  • 数据宝库: 集中存储客户信息、财务数据、知识产权、运营机密等最具价值的数字资产。
  • 协作中枢: 提供文件共享、内部通讯、项目管理平台等服务,支撑团队高效协作。
  • 服务基石: 作为DNS、DHCP、域控制器等基础架构服务器,保障内部网络稳定运行。

为何它们是攻击者的首要目标?

  • 高价值诱饵: 成功入侵一台核心业务服务器或数据库,往往意味着巨额非法收益(如数据倒卖、勒索赎金)。
  • 信任链跳板: 攻陷内部服务器后,攻击者可利用其在网络中的受信地位,横向移动渗透更敏感区域(如财务系统、高管终端)。
  • 安全感知盲区: 部分组织误认为“在防火墙后面就安全”,导致内部服务器自身安全配置(补丁、权限、口令)松懈,漏洞百出。
  • 内部威胁载体: 恶意内部人员或已被控制的终端,可直接与内部服务器通信,绕过边界防护。

纵深防御:守护内部服务器的专业之道

仅靠边界防火墙如同只给城堡修了外墙,守护内部服务器需构建多层次、立体化的纵深防御体系:

  1. 强化边界防火墙策略 (第一道闸门):

    • 最小化开放端口: 严格遵循“最小权限原则”,仅开放服务器对外提供服务的必需端口(如Web服务器的80/443),并限制源IP范围。
    • 深入应用层检测: 启用下一代防火墙(NGFW)的深度包检测(DPI)和应用识别功能,精确识别并控制如SQL注入、跨站脚本(XSS)等针对Web应用的攻击,以及阻断恶意软件通信。
    • NAT与端口映射谨慎配置: 对外发布的服务器需通过NAT或端口映射,确保仅暴露必要服务,隐藏真实内网IP和结构。
  2. 网络分区与隔离 (关键屏障):

    防火墙内部服务器

    • 划分安全域: 利用VLAN或物理隔离技术,将内部网络划分为不同安全级别的区域(如:DMZ区、服务器区、用户区、管理区)。
    • 部署内部防火墙/分段网关: 在区域之间(特别是服务器区与其他区域间)部署防火墙,实施严格的东西向流量控制。
      • 仅允许特定管理IP访问服务器的管理端口(SSH, RDP)。
      • 限制用户区只能访问服务器区的特定应用端口(如APP服务器端口)。
      • 阻止服务器区主动向外网或用户区发起不必要的连接。
    • 实施网络微分段: 在虚拟化或云环境中,基于软件定义网络(SDN)技术,实现更细粒度的服务器间隔离,即使单台服务器被攻陷,也能有效遏制横向扩散。
  3. 服务器本体安全加固 (最后防线):

    • 严格补丁管理: 建立自动化流程,及时为操作系统、中间件、数据库及应用打补丁,修复已知漏洞。
    • 最小权限原则落地:
      • 操作系统:使用非管理员账户运行服务和日常管理;严格控制本地管理员权限。
      • 应用/数据库:为每个应用配置专属、权限受限的数据库账户。
    • 强化认证机制:
      • 禁用默认账户和弱口令,强制使用高强度密码。
      • 对管理员访问(SSH, RDP, 管理控制台)实施多因素认证(MFA)。
    • 主机安全防护: 部署主机入侵防御系统(HIPS) 或具备EDR功能的终端安全软件,提供基于行为的恶意活动检测与阻断、文件完整性监控、勒索软件防护等。
    • 安全配置基线: 遵循CIS Benchmarks等安全标准对服务器进行加固配置(关闭不必要服务、配置审计日志等)。
  4. 应用层专项防护 (针对Web威胁):

    • 部署Web应用防火墙(WAF): 在Web服务器前端部署WAF,专门防御OWASP Top 10等针对Web应用层的攻击(SQL注入、XSS、CSRF、文件包含等),提供虚拟补丁能力缓解未修复漏洞风险。
  5. 持续监控与响应 (至关重要):

    防火墙内部服务器

    • 集中日志审计: 收集服务器系统日志、应用日志、安全设备日志,进行关联分析,快速发现异常行为。
    • 网络流量分析(NTA): 监控服务器区域的网络流量,识别隐蔽通信、异常连接模式、数据外传等威胁。
    • 建立有效响应流程: 制定针对服务器安全事件的应急预案,明确处置步骤、责任人、沟通机制,并定期演练。

进阶防护策略

  • 零信任网络访问(ZTNA): 摒弃传统“内网即信任”模型,对所有访问请求(无论来自内外网)进行持续验证和授权,特别适用于远程访问内部服务器的场景。
  • 服务器工作负载保护: 在虚拟化/云环境中,采用专门的安全方案保护虚拟机或容器化的工作负载,提供更细粒度的可视化和控制。

运维管理要点

  • 变更管理: 任何服务器配置、防火墙策略变更需经过严格审批和测试。
  • 定期审计: 周期性检查防火墙规则有效性、服务器安全配置、用户权限分配。
  • 备份与容灾: 确保关键服务器数据与应用具备可靠备份,并制定可行的灾难恢复计划。

安全是持续旅程,而非终点

防火墙内部服务器是组织数字王国的“心脏地带”,保护它们没有一劳永逸的银弹,必须摒弃“防火墙内即安全”的过时观念,通过构建融合严格边界控制、精细网络分区、服务器本体加固、应用层防护、持续监控响应的纵深防御体系,并积极拥抱零信任、微分段等先进理念,才能有效应对日益严峻的网络威胁,确保核心业务与数据资产在复杂环境中的安全稳定运行。

您认为在保护内部服务器安全方面,最大的挑战是策略配置的复杂性、内部威胁的难以防范,还是保持持续的安全更新与监控?欢迎在评论区分享您的见解与实践经验!

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/9000.html

赞 (0)
AkileCloud日本VPS¥7.3元/月,1核1G/10G带宽,真的能解锁流媒体吗?
上一篇 2026年2月6日 02:45
Aspnet防止盗链原理究竟是怎样的?揭秘实现机制与关键技术!
下一篇 2026年2月6日 02:49

相关推荐

  • python getsyb是什么?,怎么安装

    Python getsyb是一个轻量级的系统信息获取库,适用于快速监控CPU、内存、磁盘和网络状态,安装简单且跨平台兼容,安装与配置:Python getsyb的快速上手使用pip安装getsyb库在命令行中执行pip install getsyb,推荐在虚拟环境中操作以避免依赖冲突,安装完成后,通过impor……

    2026年7月15日
    800
  • 服务器挂载到存储的步骤,服务器如何挂载存储?

    服务器成功挂载存储的核心在于精准执行“识别-分区-格式化-挂载-验证”这五个关键步骤,并确保文件系统配置与系统启动项的持久化设置无误,这一过程并非简单的连接操作,而是涉及硬件层识别、逻辑层配置与系统层集成的系统工程,任何一步的疏忽都可能导致数据无法写入、读写性能低下甚至系统无法启动,以下将依据金字塔结构,从核心……

    2026年3月13日
    11400
  • 公司用的服务器有哪些类型,企业服务器怎么选配置?

    公司用的服务器,主流就是物理服务器和云服务器两大类,选型核心看公司规模和业务属性,中小公司优先考虑云服务器或入门级塔式机架式服务器,中大型公司则按业务模块混用多种形态,下文从规模、场景、配置、价格四个维度拆开讲,按公司规模选型,各阶段适合什么服务器不同体量的公司,服务器选型逻辑完全不同,创业团队和五百强企业面临……

    2026年9月24日
    400
  • t4服务器有哪些型号和配置?如何选择?

    T4服务器就是指搭载NVIDIA Tesla T4 GPU的计算服务器,市面上的T4服务器主要按GPU数量(单卡、双卡、四卡、八卡)、服务模式(整机自购、IDC托管、算力租用)和硬件平台(以x86架构为主)三个维度来区分,先从T4这块卡说起聊T4服务器之前,得先认识T4这张卡,T4是NVIDIA推出的图灵架构数……

    2026年9月23日
    200
  • 服务器工具栏在哪里找,服务器管理工具推荐

    服务器工具栏作为运维管理与系统交互的核心枢纽,其设计的合理性与功能的完备性直接决定了服务器运维的效率与安全性,一个优秀的服务器工具栏不仅仅是图标的堆砌,而是将高频操作、关键监控与安全防护集于一体的“指挥中心”,能够显著降低运维人员的认知负荷,缩短故障响应时间,是保障业务连续性的关键基础设施,核心价值:从操作入口……

    2026年4月5日
    6000
  • 规则引擎视频教程哪里下载?

    规则引擎视频教程下载的最佳途径是选择官方文档配套视频或知名技术社区的高赞实战课程,重点考察是否包含低代码平台配置与Java代码集成两种主流场景的完整演示,在数字化转型的深水区,业务逻辑的灵活性直接决定了系统的生命力,传统的硬编码方式已经难以应对快速变化的市场需求,规则引擎作为解耦业务逻辑与系统架构的关键组件,成……

    2026年7月5日
    16900
  • 服务器常用攻击有哪些?服务器常见攻击方式大全

    企业必须构建“纵深防御”体系,而非依赖单一的安全产品,面对日益复杂的网络环境,服务器遭受攻击不再是“是否会发生”的概率问题,而是“何时发生”的时间问题,有效的防御策略需要建立在深入理解攻击原理的基础之上,通过分层部署防火墙、入侵检测、漏洞修复及应急响应机制,最大程度降低业务中断风险和数据泄露损失,分布式拒绝服务……

    2026年4月3日
    9200
  • 服务器监控可视化专利有什么用?解读核心技术优势与保护方案

    洞悉数据洪流,驾驭运维脉搏在数字化浪潮席卷全球的今天,服务器作为承载业务的核心基石,其稳定、高效运行至关重要,海量、异构、实时的监控数据如同汹涌的洪流,传统监控手段常陷入“数据丰富,洞见贫乏”的困境,服务器监控可视化专利技术,正是为解决这一核心矛盾而生,它不仅是数据的呈现者,更是智能的洞察者和行动的指挥者, 传……

    2026年2月8日
    10600
  • 服务器文件路径如何查找?一文学会查找服务器文件位置

    服务器上文件的路径服务器文件路径是操作系统定位存储设备(硬盘、SSD、网络存储等)上特定文件的唯一地址标识,它如同文件在服务器庞大存储迷宫中的精确坐标,是系统管理、应用部署、数据访问和自动化脚本运行的绝对基础,理解其结构、类型及最佳实践对服务器运维、开发和安全至关重要, 解剖路径:核心构成要素一个完整的服务器文……

    服务器运维 2026年2月13日
    13400
  • python crosstable怎么用?pandas交叉表函数详解

    Python中的交叉表(Crosstab)是pandas库中用于快速统计两个或多个变量频数分布的核心工具,它能将复杂的数据透视转化为直观的二维表格,是数据清洗与探索性分析(EDA)阶段的首选方案,在处理结构化数据时,我们常常需要回答“不同性别在不同城市中的消费分布”这类问题,传统的Excel透视表虽然直观,但在……

    2026年7月9日
    17600

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注