云计算
-
数据合规到底哪些数据必须留在本地,企业数据本地化存储要求?
数据合规要求必须留在本地的数据,核心是两大类:一是政务数据,二是关键信息基础设施运营者(CIIO)在中国境内收集和产生的个人信息和重要数据,除此之外,金融、医疗、汽车等行业的特殊数据也有明确的本地化存储红线,搞清楚边界比盲目上架一套服务器更重要,法规要的不是“把所有数据都锁在机房里”,而是要求特定类别、特定场景……
-
混合云总成本比公有云高还是低,哪个更划算?
混合云的总成本不一定比纯公有云高,在数据量较大、有合规要求或工作负载相对稳定的场景下,混合云的长期总拥有成本往往更低,但如果你只是跑轻量级Web应用、开发测试环境,且对数据主权没要求,纯公有云的账单基本是更划算的选择,这个问题的答案取决于你的资源利用率和数据“引力”,下面我们把账本摊开算清楚,混合云是不是比公有……
-
跨云接口不统一到底怎么根治,有哪些解决方案?
跨云接口不统一的问题没有一劳永逸的根治办法,但通过标准化治理与云原生中间件适配两层策略,能将兼容成本压缩到可控范围,这是目前业内公认的务实结论,云厂商各自维护API生态,本质是商业壁垒与开放标准的博弈,企业能做的不是消灭差异,而是让差异不干扰业务,为什么跨云接口差异无法彻底消除云服务商的接口设计分歧,根源不在技……
-
私有云运维需要多少人手,如何合理配置运维团队?
私有云运维团队规模没有标准答案,但绝大多数企业养一个5到8人的核心团队即可覆盖日常,前提是把基础架构做扎实、自动化做到位,规模取决于资产规模、业务复杂度和容灾要求,盲目堆人不如提升单兵能力,私有云运维团队规模怎么定私有云运维和传统IT运维有本质区别,传统运维按机房、网络、系统分岗,私有云运维要求一专多能,行业共……
-
多云身份打通会引发安全风险吗,如何加固防护?
多云身份打通本身不会直接放大安全风险,真正决定风险高低的是打通的方式和后续治理水平, 把散落各云的账号收拢到一个统一入口,多数情况下反而能减少暴露面,但这个结论有个前提:动手之前,必须想清楚“谁来授权、怎么同步、如何回收”这三件事,多云身份打通安全吗:风险藏在三个细节里谁来打通,决定了风险的起点很多团队做多云身……
-
选型时该不该把未来扩展性放第一位,选型注意事项有哪些?
选型时不该把未来扩展性放在第一位,正确的顺序是先满足当前核心需求,再评估扩展性作为加分项,这个结论听起来反直觉,但大量实际案例表明,把扩展性放在首位去选型,结果往往不是过度设计,就是为用不上的功能持续买单,为什么“扩展性优先”容易翻车选型时把未来扩展性放在第一位,听起来很有远见,但实际操作中这个策略有个致命前提……
-
故障切换时数据到底会不会丢?,关键看哪个指标?
故障切换时数据到底会不会丢,核心就看一个指标:RPO(Recovery Point Objective,恢复点目标),RPO=0代表不丢数据,RPO大于0则代表容忍丢失最近一段时间内的写入,很多团队在做容灾方案时,把精力都花在“切换速度”上,盯着RTO不放,结果真出了事故才发现数据丢了,方向完全搞反了,下面把这……
-
备份副本放另一朵云安全吗,怎么备份最可靠
把备份副本放在另一朵云,确实能防住机房宕机和厂商故障,但“复制”不等于“备份”,没有版本控制、对象锁和权限隔离的跨云副本,面对勒索软件和误删除时依旧一触即溃, 多放一份副本的出发点是好的,但要不要这么做、怎么做,得先想清楚你的数据到底在哪种威胁下才可能丢,大多数人动跨云的念头,是因为害怕“一朵云全没了”,这个担……
-
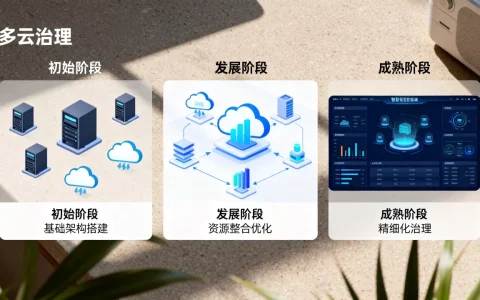
你知道多云治理成熟度要经历哪几个阶段吗,如何提升?
从初始阶段的“乱账”开始,逐步走向统一规范、集中管控、自动化治理,最终达到智能化的持续运营,近年来,不少企业反馈,多云治理的难点不在技术,而在组织流程,这个演进过程无法跳过,但通过正确的方法可以缩短周期,多云治理成熟度模型从哪里开始?核心是这五个阶段虽然业内对阶段划分的具体名称不完全一致,但整体演进方向是趋同的……
-
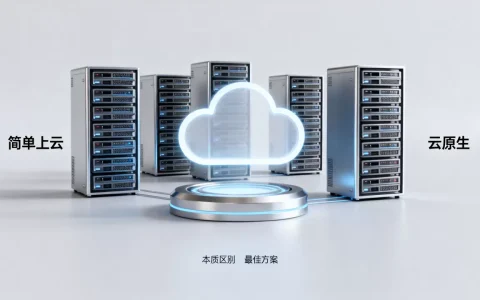
云原生和简单上云有何本质区别,如何选择最佳方案?
简单上云只是把服务器从机房搬到了云端,而云原生是从底层架构开始,让应用天生就跑在云上,两者本质区别在于:前者是“在云上养恐龙”,后者是“在云上养蚁群”,本篇文章将围绕这一核心差异展开,帮你看清选型背后的真实逻辑,云原生和传统上云有什么区别简单上云的本质:物理动作,而非架构升级简单上云,行业内也称“搬迁式上云……