云计算
-
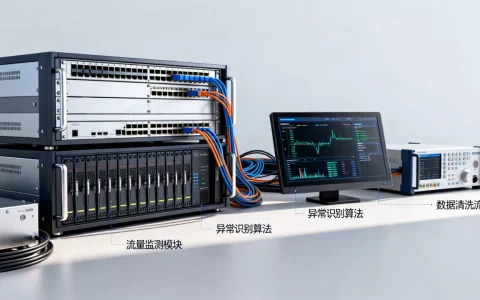
流量清洗中心如何识别异常流量?,原理是什么?
流量清洗中心识别异常流量的核心逻辑,是通过持续监控、特征比对和基线建模,从海量网络数据中快速“揪出”那些不怀好意的访问,再将其引入清洗设备进行过滤,整个过程就像给网络做“CT扫描”,不需要停机,也不用你手动干预,下面我们从技术实现的角度拆解这套机制,流量清洗中的异常识别流程与特征分析一套完整的流量清洗系统,通常……
-
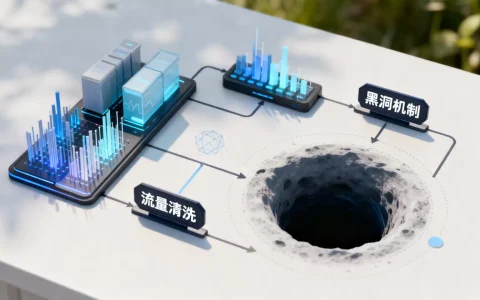
流量清洗与黑洞机制如何分工配合,各自作用是什么?
流量清洗和黑洞不是替代关系流量清洗和黑洞机制是DDoS防护体系中的两级响应,清洗负责“治”,黑洞负责“保”,两者按攻击强度阶梯式配合,才能用最低成本保住业务连续性,很多企业把这两个概念混为一谈,以为买了高防IP就自动“永不黑洞”,结果真被打时一脸懵,它们的工作逻辑完全不同,理解这一点,比单纯堆防御资源更重要,流……
-
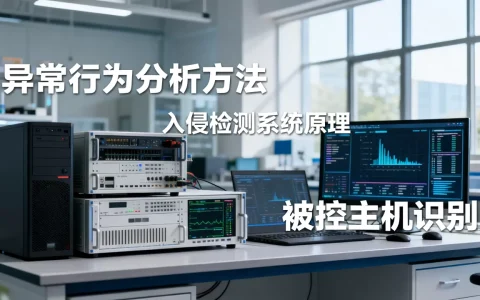
入侵检测系统如何揪出被控主机?,异常行为分析有哪些方法。
入侵检测系统(IDS)通过对主机行为建立动态基线,将任何偏离预期的动作实时标记为可疑,能够在攻击者完成提权或持久化之前暴露被控风险,入侵检测系统如何通过异常行为发现主机被控风险主机被控不是瞬间完成的,攻击者拿到权限后,总要执行命令、建立连接、写入文件、调整配置,这一系列动作都会在主机上留下痕迹,入侵检测系统做得……
-
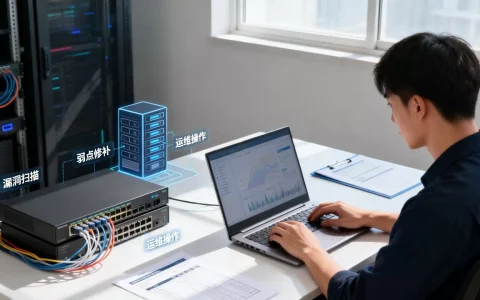
定期漏洞扫描能赶在黑客前修补弱点吗,运维该怎么做?
定期漏洞扫描是运维在黑客利用漏洞之前完成修补的最后一道可控防线,其核心价值在于用自动化手段持续暴露攻击面,为修复争取时间差,漏洞扫描这件事,听起来像是一个“例行公事”,但在真实的攻防对抗中,它扮演的角色远比“检查”重要,黑客在发起攻击前,通常会花大量时间进行信息收集和漏洞探测,这个过程叫“踩点”,如果运维能在这……
-
主机安全客户端如何采集进程与网络连接行为信息?,有哪些方法?
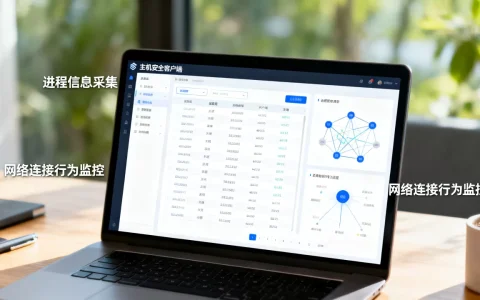
主机安全客户端采集进程与网络连接行为信息,核心是依靠内置的安全Agent在操作系统内核注册钩子或利用eBPF、Netlink等机制,对进程创建、终结、网络socket动作做实时拦截与记录,最终将结构化数据回传云端控制台,拆开来看,这套体系包含三个动作:采集、关联、上报,下文逐一说明其中原理、选型思路与落地场景……
-
基线检查与漏洞扫描有何不同,主机防护哪个更重要?
基线检查与漏洞扫描在主机防护中的不同作用基线检查和漏洞扫描的定位完全不同:基线检查解决“服务器配置得对不对”的问题,漏洞扫描解决“系统里有没有能被利用的洞”的问题,主机防护要做到完整闭环,两者必须同时纳入日常安全运维流程,基线检查和漏洞扫描的区别是什么两者看起来都是“给服务器做体检”,但体检科目完全不同,基线检……
-
如何利用文件完整性监控发现主机上被篡改的关键文件?,怎么做?
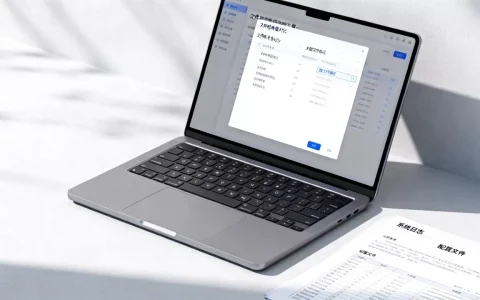
文件完整性监控的核心逻辑是提前给关键文件生成唯一“指纹”,一旦被篡改,通过比对指纹就能立刻锁定异常并告警,这个机制不依赖攻击特征,无论病毒、勒索软件还是内部人员改动,只要文件内容发生变化,就逃不过它的眼睛,文件完整性监控怎么做:三个环节拆解篡改发现全过程文件完整性监控的完整流程不是单一工具能搞定的,它由基线建立……
-
如何通过堡垒机集中管理运维账号并实现全程审计?,有哪些功能?
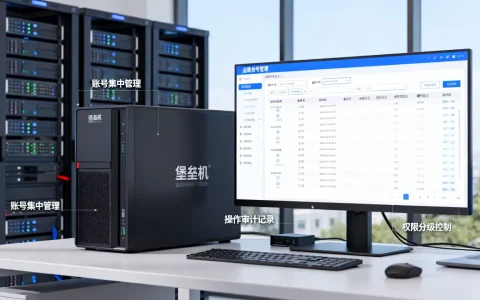
堡垒机就是把所有运维账号收进一个统一入口,登录、操作、审计全部留痕,谁在什么时候干了什么,一查便知,很多企业过去管服务器是靠运维人员各自保管密码,权限边界模糊,出了问题找不到责任人,现在稍微规范的团队,都会在服务器前面架一台堡垒机作为唯一登录入口,今天我们就从真实使用场景出发,拆解堡垒机集中管账号、全程做审计的……
-
堡垒机会话录制功能真能用于事后追责吗,怎么用?
堡垒机的会话录制功能,是事后追责中最直接、最扎实的一手证据来源,它让每一次操作都有据可查、有痕可循,没有录像的堡垒机,就像没有摄像头的银行金库,权限审计报告能告诉你“谁在什么时间做了什么”,但只有会话录像能告诉你“他当时为什么这么做、到底做到了哪一步”,追责不只是找一个人出来背锅,更要把操作过程、影响范围、主观……
-
权限最小化原则为什么能降低内部误操作风险,是什么原因?
把每个身份的操作权限压缩到刚好够用的程度,让任何误操作和恶意操作的破坏半径被限制在一个极小的边界内,这一机制从源头上压缩了内部误操作可波及的范围,因此能切实降低风险,权限最小化不是一句空话,它落实到系统里的效果很直白:该能改的东西你改得动,不该碰的东西你根本碰不到,很多时候内部事故不是人不够小心,而是权限给得太……