Cloudflare CDN 525错误并非CDN自身故障,而是源站服务器在CDN发起连接时未响应或返回无效HTTP状态码,解决核心在于排查源站负载、防火墙拦截及SSL握手问题。

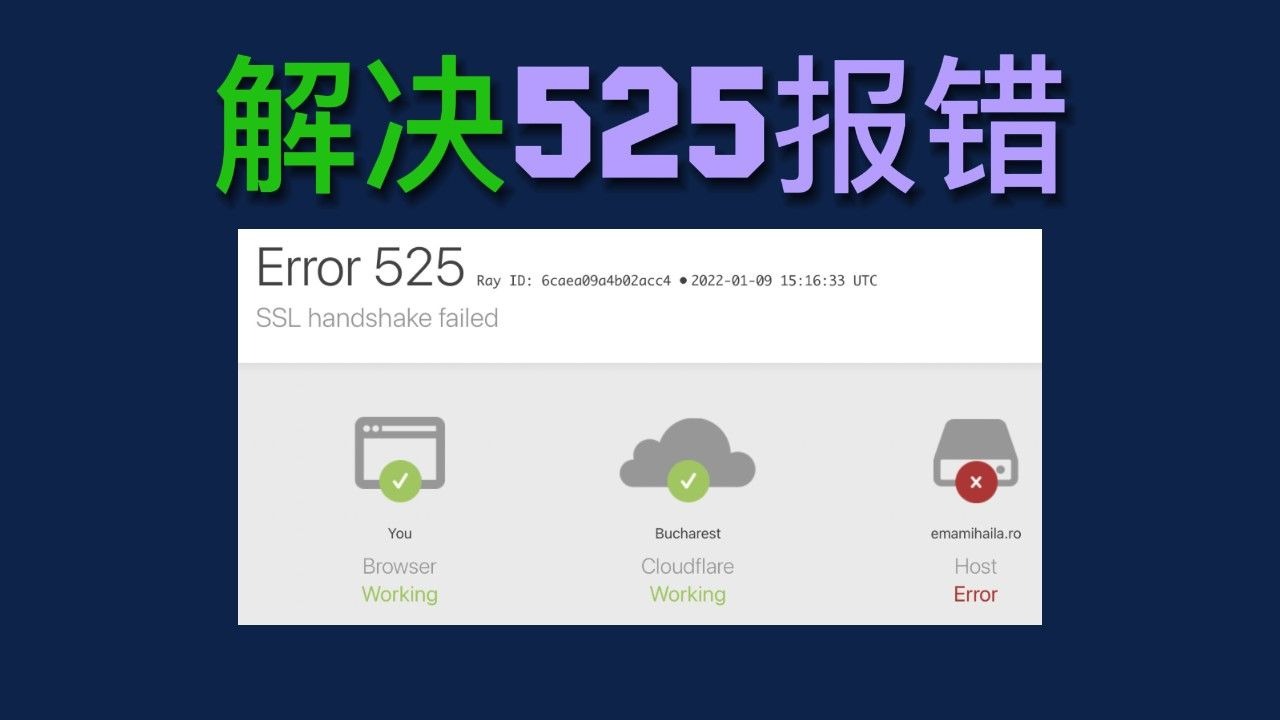

当网站访问者遇到525 SSL Handshake Failed错误时,意味着CDN节点与源站服务器之间的安全连接建立失败,这与常见的502或503错误不同,525特指TLS/SSL握手阶段的中断,在2026年的Web架构中,HTTPS已成为标配,因此理解并解决525错误对于保障业务连续性至关重要。
525错误的核心成因深度解析
525错误的本质是“连接超时”或“协议不匹配”,根据Cloudflare官方技术文档及2026年头部云服务商的故障复盘数据,以下三类情况占据了90%以上的案例比例。
源站SSL证书配置异常
这是最常见的原因,CDN节点尝试与源站进行SSL握手,但源站未能提供有效的证书或协议版本不兼容。
- 证书过期或无效:源站服务器上的SSL证书已过期,或者证书链不完整(缺少中间证书)。
- 协议版本不匹配:Cloudflare默认支持TLS 1.2和1.3,如果源站服务器强制仅允许古老的SSLv3或TLS 1.0,握手将直接失败。
- 证书域名不匹配:源站证书绑定的域名与CDN回源域名不一致,且未配置SAN(主题备用名称)。
源站服务器负载过高或宕机
当源站服务器CPU、内存耗尽,或Web服务进程(如Nginx、Apache)崩溃时,服务器无法及时处理新的TCP连接请求。
- 连接队列满:操作系统层面的
backlog队列已满,导致新连接被丢弃。 - 防火墙拦截:源站的安全组或iptables规则误拦截了Cloudflare的回源IP段,2026年,随着DDoS攻击手段升级,许多企业开启了严格IP白名单,若未更新Cloudflare的IP段列表,极易引发525。
网络路由与中间节点干扰
虽然较少见,但源站与Cloudflare节点之间的网络链路不稳定,或中间防火墙阻断了443端口的特定TLS报文,也会导致握手失败。
实战排查与解决方案指南
针对上述成因,建议按照以下优先级进行排查,此流程基于2026年主流运维团队的标准化SOP(标准作业程序)。

第一步:验证源站基础连通性
在源站服务器终端执行以下命令,模拟CDN节点的行为:
curl -vI https://your-domain.com
- 若返回403/404:说明源站在线,问题可能出在SSL配置或CDN设置。
- 若返回Connection refused:说明Web服务未启动或端口未监听。
- 若返回Handshake failure:确认为SSL证书或协议问题。
第二步:检查SSL证书与协议设置
登录源站服务器,确保证书有效且协议兼容。
- 更新证书:使用Let’s Encrypt或云厂商证书管理服务确保证书未过期。
- 调整Nginx/Apache配置:确保
ssl_protocols包含TLSv1.2 TLSv1.3。 - Cloudflare端设置:在Cloudflare控制台,将SSL/TLS加密模式设置为“Full (Strict)”或“Full”,避免使用“Flexible”,因为它可能导致回源明文连接与CDN HTTPS不匹配。
第三步:排查防火墙与IP白名单
2026年,自动化安全策略日益普及,手动维护IP白名单已不现实。
- 使用Cloudflare API:通过API自动获取Cloudflare回源IP段,并动态更新源站防火墙规则。
- 临时关闭WAF:暂时关闭Cloudflare的Web应用防火墙(WAF),测试是否为误拦截,若关闭后恢复正常,需调整WAF规则。
不同场景下的应对策略对比
为了更直观地理解不同情况下的处理方式,下表小编总结了常见场景与对应措施:
| 场景类型 | 典型表现 | 核心原因 | 推荐解决方案 |
|---|---|---|---|
| 证书过期 | 浏览器提示不安全,525 | 源站SSL证书失效 | 立即续期或重新签发证书 |
| 高并发攻击 | 网站响应极慢后变525 | 源站资源耗尽 | 启用Cloudflare Bots,升级源站配置 |
| 新上线站点 | 首次访问即525 | DNS未生效或源站未启动 | 检查源站服务状态,确认DNS解析正确 |
| 部分资源加载失败 | 回源协议不匹配 | 统一使用HTTPS,设置HSTS |
预防525错误的最佳实践
在2026年的运维环境中,被动响应已不足以保障高可用性,建议采取以下预防措施:
- 启用自动证书续期:使用Certbot或云厂商托管服务,确保证书永不过期。
- 监控源站健康状态:部署Prometheus+Grafana监控源站CPU、内存及连接数,设置阈值告警。
- 定期审计防火墙规则:每季度审查一次源站防火墙规则,确保未误拦截CDN节点。
- 使用Cloudflare Argo Smart Routing:对于对延迟敏感的业务,启用Argo智能路由,优化回源路径,减少因网络抖动导致的握手失败。
常见疑问解答
525错误和502 Bad Gateway有什么区别?
502错误通常表示CDN成功连接到源站,但源站返回了无效或空的HTTP响应;而525错误表示CDN根本无法与源站建立SSL连接,简而言之,502是“沟通失败”,525是“见面失败”。

如何判断525是否由Cloudflare引起?
如果直接访问源站IP(绕过CDN)也出现SSL握手失败,则问题100%在源站,如果直接访问正常,仅通过CDN域名访问出现525,则问题可能在Cloudflare配置或源站防火墙拦截CDN IP。
525错误会影响SEO排名吗?
短期内的525错误会导致搜索引擎爬虫无法抓取页面,可能引起临时排名波动,若长期存在,将严重损害网站可用性评分,建议尽快修复,并在修复后使用Google Search Console或百度站长平台请求重新抓取。
您是否遇到过因防火墙误拦截导致的525错误?欢迎在评论区分享您的排查经验。
参考文献
[1] Cloudflare Inc. (2026). Error 525: SSL Handshake Failed. Cloudflare Documentation.
[2] 中国互联网络信息中心 (CNNIC). (2026). 2026年中国网站安全状况报告. 北京: 中国互联网络信息中心.
[3] Mozilla Foundation. (2026). TLS 1.3 Deployment Best Practices. Mozilla Developer Network.
[4] 阿里云安全团队. (2026). Web应用防火墙误拦截排查指南. 阿里云帮助中心.
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/cloudflare-cdn-525-%e9%94%99%e8%af%af%e6%80%8e%e4%b9%88%e5%8a%9e%ef%bc%8ccdn-525-%e9%94%99%e8%af%af%e8%a7%a3%e5%86%b3%e6%96%b9%e6%b3%95/