FTP服务器最大连接数没有统一的默认上限,它由配置决定,但核心原则是:在服务器硬件和带宽允许的范围内,通过修改配置文件即可精准控制并发连接数量,防止资源耗尽。多数情况下,管理员混淆了“最大连接数”与“单IP连接数”,前者是全局总入口,后者是防攻击限制,下文直接拆解Windows与Linux两大主流环境的具体设置路径。
Windows IIS搭建的FTP服务器连接数怎么改
Windows自带IIS的FTP服务是中小型企业最常用的方案,其连接数设置藏得较深,但操作路径固定。
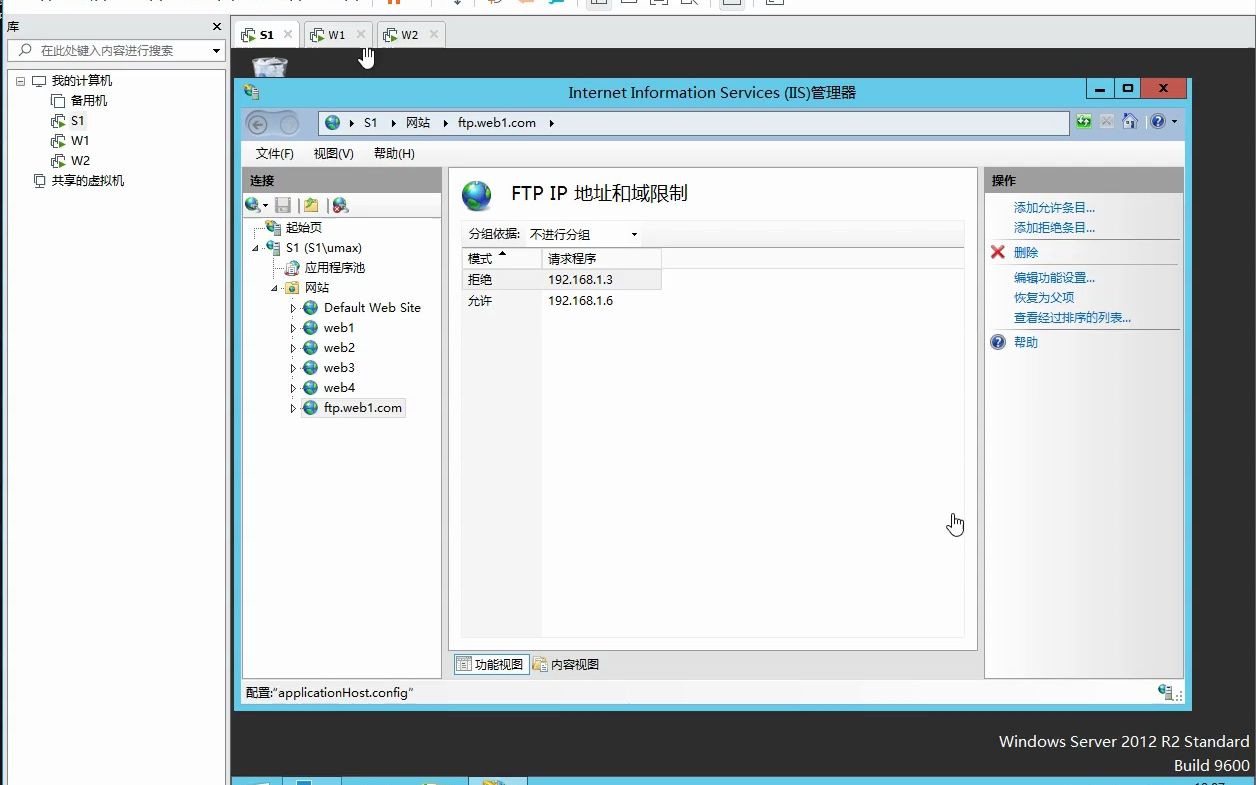
IIS 8.0及以上版本(Windows Server 2012+)
进入IIS管理器,左侧选中站点列表,双击中间的FTP限制图标,这里是唯一的控制面板:
- 连接限制:勾选“限制连接数”,默认值是1000,按需修改即可,比如调整到200,这意味着服务器最多同时接受200个FTP会话。
- 超时限制:建议将连接超时设置为120秒,避免大量半开状态连接长期占用系统句柄。
关键路径:IIS管理器 → 站点名称 → FTP限制 → 编辑连接限制。这里修改后立即生效,无需重启服务,但已建立的连接不会断开,只影响新连接请求。
IIS 7.5及更早版本(Windows Server 2008 R2)
老版本没有图形化限制面板,处理方案有两种:
- 直接修改applicationHost.config:定位到
C:\Windows\System32\inetsrv\config目录,在<ftpServer>节点下添加<limits connectionTimeout="00:02:00" maxConnections="150" />。 - 安装FTP扩展模块:部分第三方组件会暴露类似IIS 8的管理界面。
行业共识认为,Windows自带FTP适合内网文件交换,若对外提供服务,连接数建议控制在100以内,因为IIS的FTP进程(FTPSVC)在高并发下对CPU线程池的消耗增长明显快于Linux平台。
Linux vsftpd服务最大连接数精准配置
Linux阵营中,vsftpd是市场占有率最高的FTP服务端,其配置逻辑比Windows更透明,所有参数都在一个文本文件里。
核心配置项:全局与单IP双维度
编辑/etc/vsftpd/vsftpd.conf,追加或修改以下参数:
- max_clients = 200:这是“ftp服务器最大连接数”的全局阈值,控制所有客户端总数。
- max_per_ip = 5:单个IP地址允许建立的并发连接,防止某台机器用多线程下载工具榨干带宽。
- local_max_rate = 0:此参数与连接数无关,但若设为0(不限速),高连接数会瞬间打满上行带宽,建议配合限速使用。
实操验证命令:systemctl restart vsftpd重启后,通过ss -s或netstat -ant | grep :21 | wc -l实时统计当前连接数是否触达上限。
Pure-FTPd的异同点
部分CentOS或宝塔面板默认使用Pure-FTPd,它的配置语法不同,在/etc/pure-ftpd/pure-ftpd.conf中:
- MaxClientsNumber 50:全局最大连接数。
- MaxClientsPerIP 8:单IP并发阈值。
对比vsftpd,Pure-FTPd的优势在于支持MySQL认证,劣势是默认配置文件中注释极多,修改时容易找错行,业内专家指出,若你的业务涉及大量小文件传输(比如图片服务器),建议将全局连接数设置得比实际预期高20%作为缓冲,因为FTP协议在频繁建立新连接时会握手耗时。
连接数限制背后的资源换算逻辑
单纯改数字没有意义,必须理解每个连接消耗什么资源,很多管理员遇到“明明设置了500连接数,但并发到200就卡死”的现象,根因在于低估了内存和文件描述符的占用比例。
计算经验公式
- 每个空闲FTP连接占用约2-5MB内存(取决于内核版本)。
- 每个活跃传输连接占用约10-20MB内存(涉及磁盘IO缓冲)。
- 每建立一个TCP连接需要一个文件描述符,Linux默认单进程限制为1024,需在
/etc/security/limits.conf中提高nofile值。
一个常见误操作是只改了vsftpd的max_clients,却忽略了操作系统的全局文件数限制,具体修改方法:
# 打开 /etc/security/limits.conf
ftp_user soft nofile 65535
ftp_user hard nofile 65535同时确认/etc/sysctl.conf中的fs.file-max足够大,如果忽略这层关联,“局域网ftp服务器最大连接数”测试中一切正常,一放到公网环境立刻异常。
防火墙状态跟踪表的隐性成本
Linux的nf_conntrack模块会跟踪每个FTP数据连接,默认哈希表大小是65536,当连接数增加时,dmesg日志里若出现nf_conntrack: table full,说明不是FTP配置问题,而是防火墙状态表满了。
推荐解决方案:执行sysctl -w net.netfilter.nf_conntrack_max=131072临时调高,或永久写入/etc/sysctl.conf,这个环节容易被漏掉,尤其在简米云或酷番云服务器ftp连接数配置中,安全组策略会放大该问题。
ftp服务器最大连接数设置多少合适:分场景估值
不存在绝对正确的数字,但存在安全的下限与成本的上限,以下基于多数云服务器的典型配置给出参考。
| 服务器规格 | 建议全局连接数 | 建议单IP限制 | 适用场景 |
|---|---|---|---|
| 1核2G(入门云主机) | 50-100 | 3-5 | 个人博客附件、小团队共享 |
| 2核4G(主流企业配置) | 200-300 | 5-10 | 中小型软件公司发布版本包 |
| 4核8G(高性能独享) | 500-800 | 10-20 | 教育行业课件分发、视频素材交换 |
数据对比的结论是:连接数绝非越高越好,当连接数超过800后,磁盘IO会先成为瓶颈,而非网络带宽,如果业务确实需要更高并发,优先考虑改造为HTTP静态文件服务或对象存储,而非硬扛FTP协议。
特殊场景:跨地域传输的频率控制
当客户端与服务器距离较远(例如跨省访问),TCP握手延迟可能高达50ms以上,这时候即使连接数不高,但每个连接建立耗时较长,用户感知就是“连接慢”。
处理此类情况的手段是调低max_idle_time空闲超时(建议600秒),主动释放该释放的连接,多数情况下,“ftp服务器连接数怎么改”的答案并非一味调大,而是学会调小无用连接。
防止连接数被恶意占满的加固手段
暴露在公网的FTP服务,必然会被扫描器盯上,某台机器突然发起大量连接但不传输数据,快速耗尽连接数,属于典型攻击。
fail2ban联动规则
安装fail2ban后,编写针对vsftpd的过滤规则:
[vsftpd]
enabled = true
port = ftp,ftp-data
filter = vsftpd
logpath = /var/log/vsftpd.log
maxretry = 5
bantime = 3600
这能识别在短时间内连续登录失败或建立空连接的IP并封禁,当连接数攻击与暴力破解同时发生时,此规则能挡住多数脚本工具。
TCP Wrappers紧急白名单
在/etc/hosts.allow与/etc/hosts.deny中直接控制IP范围:
# hosts.allow
vsftpd: 192.168.1.0/24
# hosts.deny
vsftpd: ALL
这是应急方案,仅允许内网或特定出口IP访问,从源头过滤掉无意义的连接请求,结合“ftp服务器上传速度慢怎么办”的排查经验,绝大多数连接数打满的故障,都源于对外开放了不该开放的端口。
FTP服务器连接数常见问题排查
为什么修改了max_clients但连接数仍在增加?
检查是否有其它FTP服务抢占端口。lsof -i :21列出进程PID,确认是否属于vsftpd,部分宝塔面板默认安装Pure-FTPd,修改vsftpd配置当然无效,若客户端使用FTP主动模式(PORT),防火墙放行的端口范围过窄,也会导致新连接无法建立,误以为是连接数上限生效。
连接数一高,FTP上传速度就大幅波动,二者有关联吗?
有直接关联,但根源在于磁盘读写锁竞争,当多个连接同时写入文件时,硬盘磁头寻道时间累加,反而比单连接更慢,这种场景下,调整系统调度器为deadline以优化机械硬盘响应,或直接换SSD,若传输的文件本身是压缩包等大文件,可优先限制上传带宽至5MB/s,能显著提升并发稳定性。
网站托管在虚拟主机上,能否自行设置FTP连接数?
虚拟主机通常不开放FTP配置文件权限,若你租用的是共享型主机,登录面板(如cPanel或宝塔Web界面)中一般有“FTP连接数”或“FTP会话数”选项,通常预设为5-15个,若提示超出限制,较稳妥的做法是联系服务商临时调高,或等待会话自动超时释放,日常使用中,应将此问题反馈给主机商,请其调整至合理阈值。
连接数设置本质是平衡艺术,将单个工人的手速与工厂门口闸机宽度匹配调大入口宽度解决拥堵,但无限制放行会导致内部料仓崩溃,验证配置正确性不能只看数字,应模拟不同数量客户端执行传输与空连接测试,记录失败点的临界值,至此,从IIS的图形界面到vsftpd的命令行参数,再到防火墙与系统文件描述符的协同,已覆盖主流环境的完整链条。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/ftp%e6%9c%8d%e5%8a%a1%e5%99%a8%e6%9c%80%e5%a4%a7%e8%bf%9e%e6%8e%a5%e6%95%b0%e6%80%8e%e4%b9%88%e8%ae%be%e7%bd%ae%ef%bc%8cftp%e8%bf%9e%e6%8e%a5%e6%95%b0%e4%b8%8a%e9%99%90%e5%a6%82%e4%bd%95%e8%b0%83/