修改FTP服务器配置文件的核心在于精准定位配置文件路径,根据业务需求调整监听端口、用户权限及传输模式,修改后务必重启服务使配置生效。
FTP(文件传输协议)作为老牌的数据传输工具,在企业内网共享和传统网站维护中依然占据重要地位,尽管SFTP和HTTPS逐渐普及,但许多遗留系统或特定内网环境仍依赖FTP,配置文件的修改并非简单的文本编辑,而是涉及安全策略、性能优化和权限管理的系统工程,一旦配置失误,轻则无法登录,重则导致服务器数据泄露或被恶意利用,掌握正确的修改逻辑和实操步骤至关重要。
定位配置文件与基础环境确认
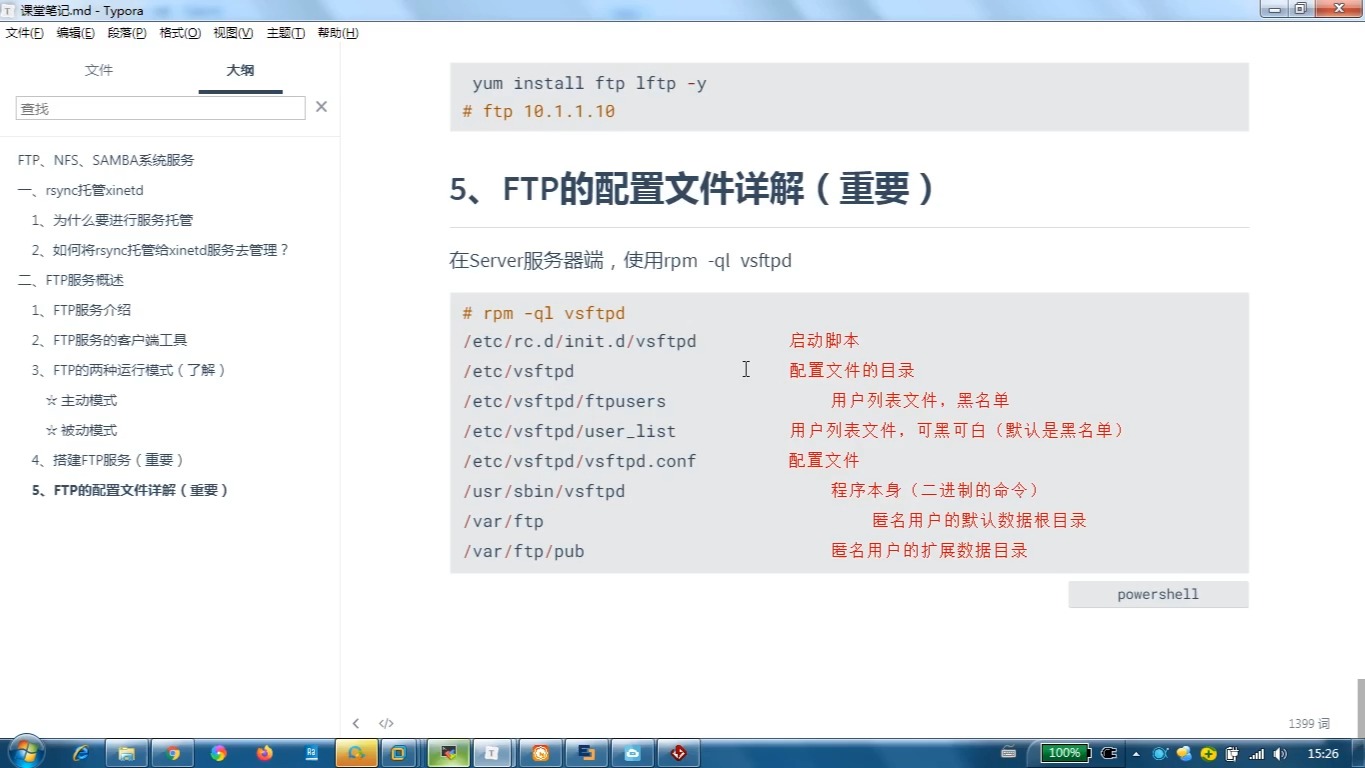
在动手修改之前,首要任务是确认你使用的FTP服务软件类型,目前主流的选择包括vsftpd、ProFTPD和FileZilla Server等,不同软件的配置文件位置和语法差异巨大,以Linux环境下最常见的vsftpd为例,其核心配置文件通常位于/etc/vsftpd/vsftpd.conf,如果是Windows环境下的FileZilla Server,配置则分散在数据库文件和XML配置文件中,修改难度相对更高,建议优先使用图形化管理界面。
确认服务运行状态
修改配置前,必须确保当前服务处于停止状态,或者至少确认配置文件的路径无误,在Linux系统中,可以通过命令systemctl status vsftpd查看服务状态,如果服务正在运行,直接修改配置文件可能会导致配置未加载或冲突,业内专家指出,正确的操作流程是先停止服务,备份原配置文件,再进行修改,最后重启服务,这种“备份-修改-重启”的标准作业程序(SOP)能避免90%以上的配置灾难。
备份原配置文件
在执行任何编辑操作前,复制一份原配置文件是必须的习惯,使用命令cp /etc/vsftpd/vsftpd.conf /etc/vsftpd/vsftpd.conf.bak
即可完成备份,如果修改后出现错误,可以通过恢复备份文件快速回滚,无需重新安装服务。
核心参数调整与安全策略配置
配置文件的修改重点在于平衡便利性与安全性,默认的FTP配置往往为了兼容性而开放过多权限,这在当前网络安全环境下是极大的隐患,我们需要针对几个关键参数进行精细化调整。
监听端口与被动模式设置
FTP协议有两个连接通道:控制通道和数据通道,默认情况下,控制通道使用21端口,如果服务器位于防火墙后,或者需要避免端口冲突,可以修改监听端口,在配置文件中找到listen_port参数,将其修改为所需的端口号,例如listen_port=2121。
更为关键的是被动模式(Passive Mode)的设置,主动模式(Active)在防火墙穿透方面存在诸多问题,而被动模式(Passive)更适合现代网络环境,在vsftpd中,需要启用被动模式并指定端口范围。
- 开启被动模式:pasv_enable=YES
- 指定被动模式端口范围:pasv_min_port=30000 和 pasv_max_port=30010
这一设置要求防火墙必须开放30000-30010之间的端口,否则客户端将无法列出目录或传输文件,这是许多用户反馈“能登录但传不了文件”的根本原因。
用户权限与chroot隔离
安全性配置的核心是将用户限制在其主目录内,防止其浏览服务器其他敏感目录,这被称为chroot隔离,在较新版本的vsftpd中,出于安全考虑,默认禁止chroot到可写的根目录,如果需要允许用户上传文件,必须进行特殊配置。
实现安全上传的配置方案
如果希望用户登录后只能看到自己的目录,且具备上传权限,需进行如下组合配置:
- 启用chroot:chroot_local_user=YES

- 允许写入:allow_writeable_chroot=YES(这是vsftpd 3.0.2之后的新增选项,用于解决安全与功能的冲突)
- 限制用户列表:chroot_list_enable=YES,并指定列表文件路径chroot_list_file=/etc/vsftpd/chroot_list
通过这种方式,你可以创建一个白名单或黑名单机制,精确控制哪些用户受到chroot限制,对于需要更高安全性的场景,建议为每个用户创建独立的系统账户,并严格分配目录权限。
性能优化与日志监控
除了安全和功能,配置文件的修改还涉及性能调优,对于大文件传输或高并发场景,默认配置可能显得力不从心。
连接数与超时设置
默认情况下,FTP服务器对并发连接数有限制,如果企业内网有多人同时使用FTP,可能会遇到“连接被拒绝”的错误,可以通过修改max_clients和max_per_ip参数来调整,设置max_clients=100允许最多100个并发连接,max_per_ip=5限制每个IP最多5个连接。
超时设置也影响用户体验,如果网络不稳定,默认的超时时间可能导致连接中断,适当增加idle_session_timeout的值,如设置为600秒,可以减少因短暂网络波动导致的断连。
日志记录与审计
日志是排查问题和审计操作的关键,确保xferlog_enable=YES开启传输日志,并指定日志路径xferlog_file=/var/log/vsftpd.log,详细的日志记录包括上传、下载的文件名、大小、时间戳和用户IP,这对于追踪数据泄露事件至关重要,行业共识认为,开启详细日志是合规性审计的基本要求,特别是在处理敏感数据时。
常见故障排查与验证
修改配置文件后,如何确认修改成功?以下是几种常见的验证方法和故障排除思路。
服务重启与错误检查
执行systemctl restart vsftpd重启服务后,立即检查系统日志journalctl -u vsftpd -e,如果配置语法有误,服务将无法启动,日志中会明确提示错误行号和原因,常见的错误包括参数拼写错误、权限不足或端口冲突。
客户端连接测试
使用FileZilla或命令行ftp工具进行连接测试,首先测试控制通道连接,确认能列出目录,然后测试数据通道,尝试上传一个小文件,如果上传成功但下载失败,或者反之,通常意味着被动/主动模式或防火墙端口配置有误。
FTP服务器配置文件修改常见问题解答
vsftpd配置文件修改后重启失败怎么办?
重启失败通常由语法错误或权限问题引起,首先检查配置文件语法,确保没有多余的空格或特殊字符,确认配置文件的所有者是否为root,权限是否为644,如果日志提示“Permission denied”,请执行chown root:root /etc/vsftpd/vsftpd.conf和chmod 644 /etc/vsftpd/vsftpd.conf修复权限。
如何配置FTP服务器以支持SSL/TLS加密?
明文FTP传输存在安全风险,启用SSL/TLS是最佳实践,需要在配置文件中设置ssl_enable=YES,并指定证书路径rsa_cert_file=/etc/pki/tls/certs/vsftpd.pem和rsa_private_key_file=/etc/pki/tls/private/vsftpd.key,设置force_local_data_ssl=YES和force_local_logins_ssl=YES强制加密传输。
修改FTP服务器配置文件后,用户无法上传文件?
这通常与目录权限和chroot设置有关,首先检查用户主目录的写权限,确保用户对该目录有写入权限,如果启用了chroot,确保主目录不属于根目录且不可写,或者启用了allow_writeable_chroot选项,检查SELinux状态,如果启用,可能需要执行setsebool -P ftp_home_dir 1允许FTP访问用户主目录。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/ftp%e6%9c%8d%e5%8a%a1%e5%99%a8%e9%85%8d%e7%bd%ae%e6%96%87%e4%bb%b6%e6%80%8e%e4%b9%88%e4%bf%ae%e6%94%b9%ef%bc%9fvsftpd-conf%e9%85%8d%e7%bd%ae%e8%af%a6%e8%a7%a3/