win2008服务器无法直接“一键打开所有端口”,强行关闭防火墙或放行全部端口会导致系统暴露在攻击风险之下,正确做法是通过“高级安全Windows防火墙”的入站规则按需放行指定端口,或通过命令行批量添加端口策略。很多朋友在配置Windows Server 2008时,总想图省事把所有端口都打开,省得后续服务调用时报错,今天咱们就从头到尾把这事儿捋清楚,既要让服务跑起来,又不能把服务器裸奔在公网上。
为什么说“打开所有端口”本身就是个危险操作
在动手之前,得先聊一个常识性问题,Windows Server 2008默认的防火墙策略是“拒绝未明确允许的入站连接”,这是保护服务器不被扫描和入侵的第一道防线,如果你为了省事儿直接把防火墙关了,或者添加一条“允许所有端口”的规则,那基本上等于把服务器的大门钥匙挂在了门口。
业内专家指出,相当一部分服务器被植入挖矿程序或勒索病毒,根源就是管理员为了调试方便开放了全部端口,事后又忘了收紧策略,这台机器上跑的网站、数据库、远程桌面都会被全网扫描器盯上,通常撑不过24小时就会被爆破攻击,咱们得换个思路:不是“打开所有端口”,而是“打开你业务真正需要的端口”。
win2008 server 开放端口命令与图形化操作对比
在Windows Server 2008上配置端口,其实有两条路可走:图形界面和命令行,二者各有各的适用场景,没有绝对的谁好谁坏,关键看你手头的工作环境。
图形化操作路径(适合单台服务器快速配置) :
- 点击“开始”→“管理工具”→“高级安全Windows防火墙”。
- 在左侧选中“入站规则”,然后在右侧操作栏点击“新建规则”。
- 规则类型选择“端口”,点击“下一步”。
- 在“协议和端口”界面选择“TCP”或“UDP”,并勾选“特定本地端口”,填入你要开放的端口号(比如3389、8080、1433等)。
- 后续步骤保持默认,依次选择“允许连接”→“配置文件全选”→“填写名称和描述”,最后点击“完成”。
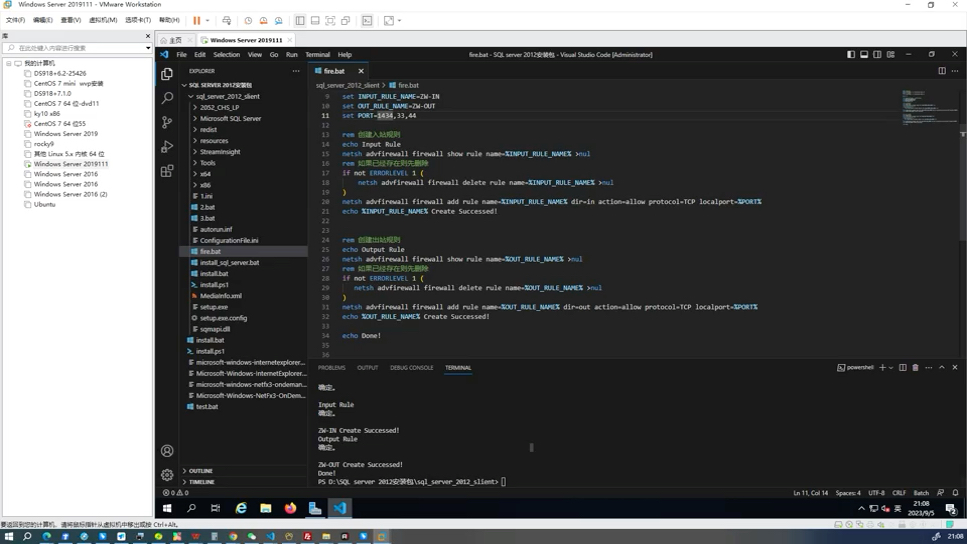
命令行操作(适合批量服务器部署或远程脚本下发) :
Windows Server 2008自带的netsh命令可以快速添加防火墙规则,需要注意的是,该命令必须以管理员身份运行,否则会提示“请求的操作需要提升”。
# 开放TCP端口(示例为8080)
netsh advfirewall firewall add rule name="Open_TCP_8080" dir=in action=allow protocol=TCP localport=8080
# 开放UDP端口(示例为53)
netsh advfirewall firewall add rule name="Open_UDP_53" dir=in action=allow protocol=UDP localport=53
这里的name参数可以自定义,建议写成能看懂用途的名字,比如allow_web_8080,等规则添加完成后,你可以用netsh advfirewall firewall show rule name=all来查看当前所有规则的状态,确认是否生效。
win2008 防火墙 开放端口怎么设置?先搞懂你的业务需求
在实际运维中,没人会真的要求你“开放所有端口”,更多时候其实是业务部署遇到了门槛,需要临时放行某个服务端口,搞清楚你到底需要放行哪些端口才是正事儿。
常见业务场景与对应端口清单:
| 业务类型 | 常用协议端口 | 备注说明 |
|---|---|---|
| 远程桌面管理 | TCP 3389 | 属于高危端口,建议修改默认端口号或限制来源IP |
| Web网站服务 | TCP 80、443 | 80为HTTP明文,443为HTTPS加密 |
| 数据库服务 | TCP 1433(MSSQL)、3306(MySQL) | 不建议对公网开放,仅限内网访问 |
| 文件共享 | TCP 445、139 | 极易被勒索病毒攻击利用 |
| 邮件服务 | TCP 25、110、143 | 需要根据邮件系统版本确定具体端口 |
| FTP服务 | TCP 21、20 | 如果使用被动模式还需放行一段高位端口 |
如果你确实遇到特殊情况,需要在一台内网测试机上放弃所有防火墙限制,行业共识认为可以使用以下两种方法,但请务必记住,仅限于内网隔离环境,切不可用于公网生产服务器。
直接关闭防火墙(不推荐)
打开“控制面板”→“Windows防火墙”→“关闭Windows防火墙”,适用于所有配置文件。
这种方法虽然是“打开所有端口”的最粗暴解,但风险极大,系统会弹出安全警报提示,点“确定”后,本机所有入站控制全部失效。
创建“允许所有入站”的自定义规则(相对可控)
在“高级安全Windows防火墙”中,新建一条入站规则,在“协议和端口”界面选择“所有协议”,这种规则能绕过端口限制,但仍然需要你在“配置文件”中勾选“域”和“专用”,从而避免在“公用”网络档位生效,这样做的逻辑是:当你切换网络位置为“公用”时,防火墙依然保持默认拦截策略。
win2008 端口不生效?检查你的网络配置和客户端工具
很多朋友会遇到一个非常恼火的状况:防火墙规则明明添加了,命令也执行成功了,但外网就是访问不了,这个时候别急着怀疑端口没打开,先按以下顺序排查一下。
第一层面:防火墙规则优先级
Windows防火墙的规则是有匹配顺序的,如果你之前设置过“阻止连接”的规则,并且它的优先级更高,那你后加的“允许连接”规则就会被覆盖,安全软件或系统更新补丁可能会默认添加“阻止TCP 3389”的规则,此时需要回到“高级安全Windows防火墙”的入站规则列表中,检查是否存在冲突,并调整规则顺序。
第二层面:服务本身是否监听在对应端口
可以打开“命令提示符”,输入netstat -an | findstr 8080,查看是否有LISTENING状态的记录,如果没有,说明你的应用程序(如Tomcat、IIS)根本没有启动成功,或者绑定到了127.0.0.1(仅本机访问)而不是0.0.0.0(所有网卡),这种情况下,即使防火墙全开,外部流量也无法到达服务。
第三层面:安全软件和云服务商策略拦截
这一步经常被忽视,如果你用的是云服务器(简米云、酷番云等),除了Windows防火墙,还需要检查云控制台里的“安全组规则”,安全组是更外层的过滤网,相当于物理机房的硬件防火墙,你需要在该安全组中单独添加入站端口规则,服务器自身安装的360、McAfee等杀毒软件也可能自带防火墙拦截功能。
第四层面:网络地址转换(NAT)与端口转发
如果你的服务器在内网(比如192.168.1.100),且通过路由器映射端口到外网,那必须在路由器上做虚拟服务器或端口转发配置,把外网的某端口映射到内网服务器的某个IP和端口,否则,外部用户根本找不到你这台机器的位置。
用脚本批量处理端口规则的高级技巧
如果服务器上装了很多业务,需要放行二三十个端口,再一个个点击“新建规则”就太费劲了,这里提供一个基于`netsh`的快速脚本思路。
在“记事本”中复制以下内容,保存为open_ports.bat文件,右键选择“以管理员身份运行”。
@echo off批量添加Windows Server 2008防火墙端口规则
REM 开放远程桌面
netsh advfirewall firewall add rule name="Remote_Desktop_3389" dir=in action=allow protocol=TCP localport=3389
REM 开放Web服务
netsh advfirewall firewall add rule name="Web_HTTP_80" dir=in action=allow protocol=TCP localport=80
netsh advfirewall firewall add rule name="Web_HTTPS_443" dir=in action=allow protocol=TCP localport=443
REM 开放数据库(注意:生产环境建议内网访问)
netsh advfirewall firewall add rule name="MSSQL_1433" dir=in action=allow protocol=TCP localport=1433
echo 所有规则添加完毕,按任意键退出...
pause > nul
这段批处理代码最大的好处是可留档、可审计,即使半年后你想回忆当时到底开放了哪些端口,只需要用netsh advfirewall firewall show rule name=all导出列表就能一目了然,这比手动点击添加规则在后期运维上更友好。
常用端口开放后的验证方法
配置完成后的验证环节举足轻重,不要只看服务状态就认为万事大吉,推荐使用以下几个独立于业务系统之外的测试手段。
本机验证:在服务器本机的命令提示符中输入telnet 127.0.0.1 8080,如果画面进入一个黑窗口或者显示连接成功信息,说明端口确实处于监听状态。
外网验证:在你自己电脑上,通过浏览器访问http://公网IP:端口(如果是Web服务),或者使用第三方在线端口扫描工具(这类工具多如牛毛,自行搜索通用名称即可),这个环节能确认从公网到服务器的链路是否真的被打通。
远程桌面场景:如果你配置的是3389端口,直接使用mstsc命令,输入服务器IP进行连接测试,对于Windows Server 2008系统,远程桌面端口放行后,还需确保“我的电脑”→“属性”→“远程设置”中勾选了“允许运行任意版本远程桌面的计算机连接”,这一步在Windows 2008系统上属于老生常谈,但依然有不少新手栽在这里。
Q&A:win2008服务器开放端口常见问题
这里集中回答几个用户咨询频率最高的问题,帮你少走弯路。
问:Windows Server 2008开放了所有端口后,为什么外网还是Ping不通这台服务器?
答:Windows防火墙默认阻止了ICMP协议(Ping命令使用的协议),而“允许端口”规则通常只针对TCP或UDP,并不等同于放行了ICMP,你需要在“入站规则”中单独创建一条允许ICMPv4回显请求的规则,或者将该网络配置文件中的防火墙暂时关闭测试,云服务商的安全组策略也需要单独放行ICMP协议。
问:添加端口规则时,TCP和UDP到底该选哪个?
答:需要根据你的应用程序协议来确定,绝大多数远程桌面(3389)、HTTP网站(80/443)、SQL Server数据库(1433)使用TCP协议,但如果你运行的是DNS服务(53端口)或语音通话类应用(通常使用UDP),则必须选择UDP,如果实在拿不准,可以在添加规则时对同一端口分别添加TCP和UDP两条规则,但这会增加一定的暴露面,对于不确定的服务,查看官方技术文档是最好的途径。
问:家里电脑远程连接win2008服务器办公,用固定端口好还是动态端口好?
答:从安全性角度,建议修改默认端口号(例如将远程桌面3389更改为例如5123等不常见的高位端口),同时配置防火墙规则设置“仅允许安全远程连接”或限制来源IP,对于一般家庭办公场景,使用固定端口(如5123)更为方便记忆和设置路由器映射,动态端口通常用于客户端主动连接服务器,不适合用于远程桌面这类“服务器被动等待连接”的场景。
配置Windows Server 2008的防火墙端口,本质上是在“便利性”和“安全性”之间寻找平衡点。永远不要试图关闭防火墙来追求所谓的“所有端口全开”,这等于将服务器的生死大权拱手交给互联网上的恶意扫描器,只需根据实际业务需求,精准放行对应端口,并保持规则清单的干净整洁,这台2008系统服务器就能稳定为你服务很多年。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/782709.html