通过HTML表单提交SQL数据条目时,核心在于使用POST方法传递参数,并在后端利用预编译语句(Prepared Statements)进行参数绑定,从而彻底杜绝SQL注入风险并保证数据完整性。
在Web开发领域,前端页面与后端数据库之间的交互是构建动态应用的基础,许多初学者容易陷入一个误区,认为只要HTML表单的action属性指向一个数据库文件即可直接写入数据,这种想法极其危险且技术上不可行,浏览器无法直接连接数据库,必须经过后端服务器作为中介,理解这一流程不仅关乎功能实现,更关乎系统的安全性与稳定性。
HTML表单构建与数据传递机制
构建一个能够提交数据的HTML页面,首先需要明确数据的结构,表单不仅仅是输入框的堆砌,它是数据封装的容器。
表单基础结构搭建
一个标准的表单需要包含<form>标签,并正确设置关键属性。method属性决定了数据传递的方式,对于涉及数据修改的操作,必须使用POST。GET方法会将数据附加在URL后面,不仅长度受限,而且敏感数据会暴露在浏览器历史记录中,极易被窃取或篡改。action属性则指定了处理数据的目标URL,通常是后端脚本的地址。
输入字段的规范化
每个输入字段都需要有唯一的name属性,这是后端接收数据时的键名,用户名输入框应命名为username,密码框命名为password。type属性必须准确,如text、email、password等,这有助于浏览器进行初步的格式校验,提升用户体验。
- method=”POST”:确保数据通过HTTP请求体发送,而非URL参数。
- enctype=”multipart/form-data”:如果表单包含文件上传,必须添加此属性,否则文件数据无法正确传输。
- autocomplete=”off”:对于敏感数据字段,建议关闭自动填充,防止浏览器缓存导致的安全隐患。

后端接收与安全处理策略
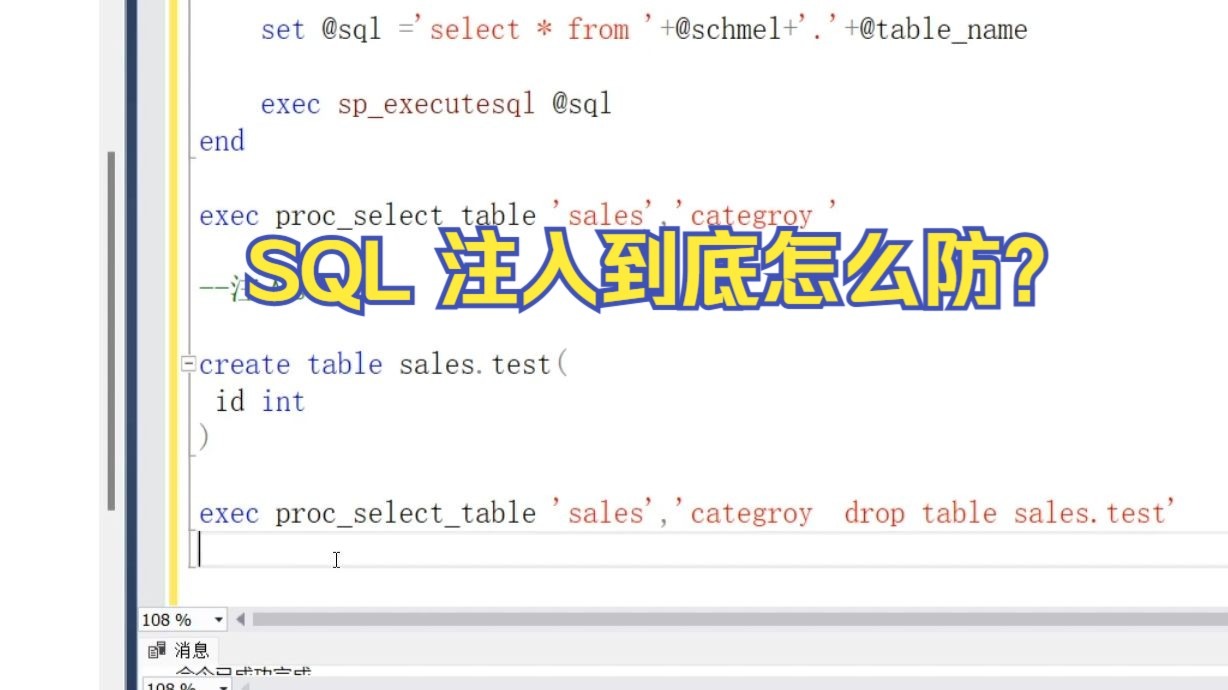
前端数据到达后端后,真正的挑战才刚刚开始,直接拼接字符串构造SQL语句是开发中的大忌,这会留下巨大的安全漏洞。
为什么必须拒绝字符串拼接
业内专家指出,SQL注入攻击依然是Web应用面临的主要威胁之一,攻击者通过在输入框中注入恶意SQL代码,可以绕过身份验证、篡改数据甚至删除整个数据库,如果在登录验证中直接使用拼接字符串"SELECT FROM users WHERE name='" + userInput + "'",攻击者只需输入' OR '1'='1,即可 bypass 验证逻辑。
预编译语句的核心优势
预编译语句(Prepared Statements)通过将SQL模板与数据分离,从根本上解决了这一问题,数据库引擎首先编译SQL模板,确定执行计划,然后再将用户输入的数据作为参数传入,由于数据被视为纯文本值而非可执行代码,恶意注入代码无法改变SQL逻辑。
- 安全性提升:参数被自动转义,特殊字符不再具有SQL语法意义。
- 性能优化:对于重复执行的相似查询,数据库只需编译一次模板,后续执行只需传入参数,显著降低解析开销。
- 代码可读性:逻辑清晰,避免了复杂的字符串拼接错误。
不同技术栈下的实操路径
在实际开发中,不同的后端语言提供了不同的API来实现预编译,理解这些差异有助于开发者快速上手。
PHP环境下的PDO实现
在PHP中,推荐使用PDO(PHP Data Objects)扩展,它支持多种数据库,并提供一致的接口。
- 创建PDO实例,连接数据库,并设置错误模式为异常模式。
- 准备SQL语句,使用占位符(如`?`或命名占位符`:name`)代替具体值。
- 执行`prepare()`方法,生成预处理语句对象。
- 调用`execute()`方法,传入包含用户数据的数组。
// 示例代码逻辑
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$stmt = $pdo->prepare("INSERT INTO users (username, email) VALUES (:username, :email)");
$stmt->execute([':username' => $inputName, ':email' => $inputEmail]);

Node.js环境下的参数绑定
在Node.js中,如果使用mysql2等驱动,同样需要避免字符串拼接。
- 引入数据库驱动模块。
- 使用`connection.execute()`或`pool.execute()`方法。
- 第一个参数为SQL模板,第二个参数为参数数组。
常见误区与性能考量
许多开发者在实现数据提交时,容易忽视一些细节,导致系统性能下降或出现意外错误。
批量插入的效率问题
当需要提交大量数据条目时,逐条执行INSERT语句会导致频繁的数据库连接开销和事务提交开销,行业共识认为,使用批量插入(Batch Insert)能显著提升性能,在MySQL中,可以将多条数据合并为一个INSERT语句,如INSERT INTO table VALUES (...), (...), (...),但需注意,单条SQL语句的长度限制,避免超出max_allowed_packet配置。
事务管理的必要性
如果一次提交涉及多张表的数据更新,必须使用事务(Transaction),事务确保所有操作要么全部成功,要么全部回滚,保证数据的一致性。
- 开启事务:执行`START TRANSACTION`或`BEGIN`。
- 执行操作:依次执行各条SQL语句。
- 提交或回滚:若所有操作成功,执行`COMMIT`;若任一操作失败,执行`ROLLBACK`。
前端校验与后端校验的双重保障
虽然后端安全是最后一道防线,但前端校验同样不可或缺。
前端校验的作用
前端校验主要提升用户体验,减少无效请求对服务器的压力,通过HTML5原生属性(如required、pattern、minlength)或JavaScript库,可以在数据提交前进行格式检查。

后端校验的不可替代性
前端校验可以被轻易绕过,因此后端必须对所有输入数据进行严格校验,这包括检查数据类型、长度、范围以及业务逻辑合法性,年龄字段不能为负数,邮箱格式必须符合规范。
数据清洗
除了类型校验,还需对数据进行清洗,去除多余的空白字符,统一编码格式,防止因编码不一致导致的存储错误或显示乱码。
总结与最佳实践
从HTML表单构建到后端安全处理,每一个环节都至关重要,开发者应始终遵循“零信任”原则,不信任任何来自前端的输入。
- 使用POST方法:确保数据传递的安全性与隐蔽性。
- 采用预编译语句:彻底杜绝SQL注入风险。
- 实施双重校验:前端提升体验,后端保障安全。
- 合理使用事务:保证复杂操作的数据一致性。
通过遵循上述最佳实践,开发者可以构建出既高效又安全的Web应用,有效应对日益复杂的网络安全挑战。
html提交sql数据条目常见问题解答
HTML表单可以直接连接MySQL数据库吗?
不可以,HTML是前端标记语言,运行在浏览器端,没有权限直接访问服务器端的数据库,必须通过后端脚本(如PHP、Python、Java等)作为中间层,接收表单数据后,再与数据库进行交互。
使用GET方法提交数据有什么风险?
GET方法将数据附加在URL参数中,数据长度受限,且所有数据都会暴露在浏览器地址栏、服务器日志和代理服务器记录中,这对于密码、身份证号等敏感信息是极大的安全隐患,且容易被恶意缓存或篡改。
预编译语句会影响数据库查询性能吗?
不会,相反,对于重复执行的查询,预编译语句能提升性能,因为数据库只需编译一次SQL模板,对于单次查询,其性能开销与普通语句相当,但带来的安全性提升远超微小的性能差异。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/html%e6%8f%90%e4%ba%a4sql%e6%95%b0%e6%8d%ae%e6%9d%a1%e7%9b%ae%e6%8a%a5%e9%94%99%e6%80%8e%e4%b9%88%e5%8a%9e%ef%bc%9fhtml%e5%a6%82%e4%bd%95%e9%98%b2%e6%ad%a2sql%e6%b3%a8%e5%85%a5%e6%94%bb%e5%87%bb/