html页面数据提交失败怎么办?前端表单提交数据到后端的方法

HTML页面数据提交的核心在于通过表单(form)元素配合HTTP协议,将用户输入安全、准确地传输至服务器,其中GET适用于查询,POST适用于敏感或大量数据,且必须结合CSRF防护与输入验证以确保安全。

在Web开发的日常实践中,数据提交是最基础也最关键的环节,无论是简单的留言反馈,还是复杂的电商订单,背后都依赖着一套严谨的数据流转机制,很多初学者容易忽视表单背后的逻辑,导致数据丢失或安全漏洞,理解这一过程,不仅能提升开发效率,更能从根本上保障用户体验和数据安全。
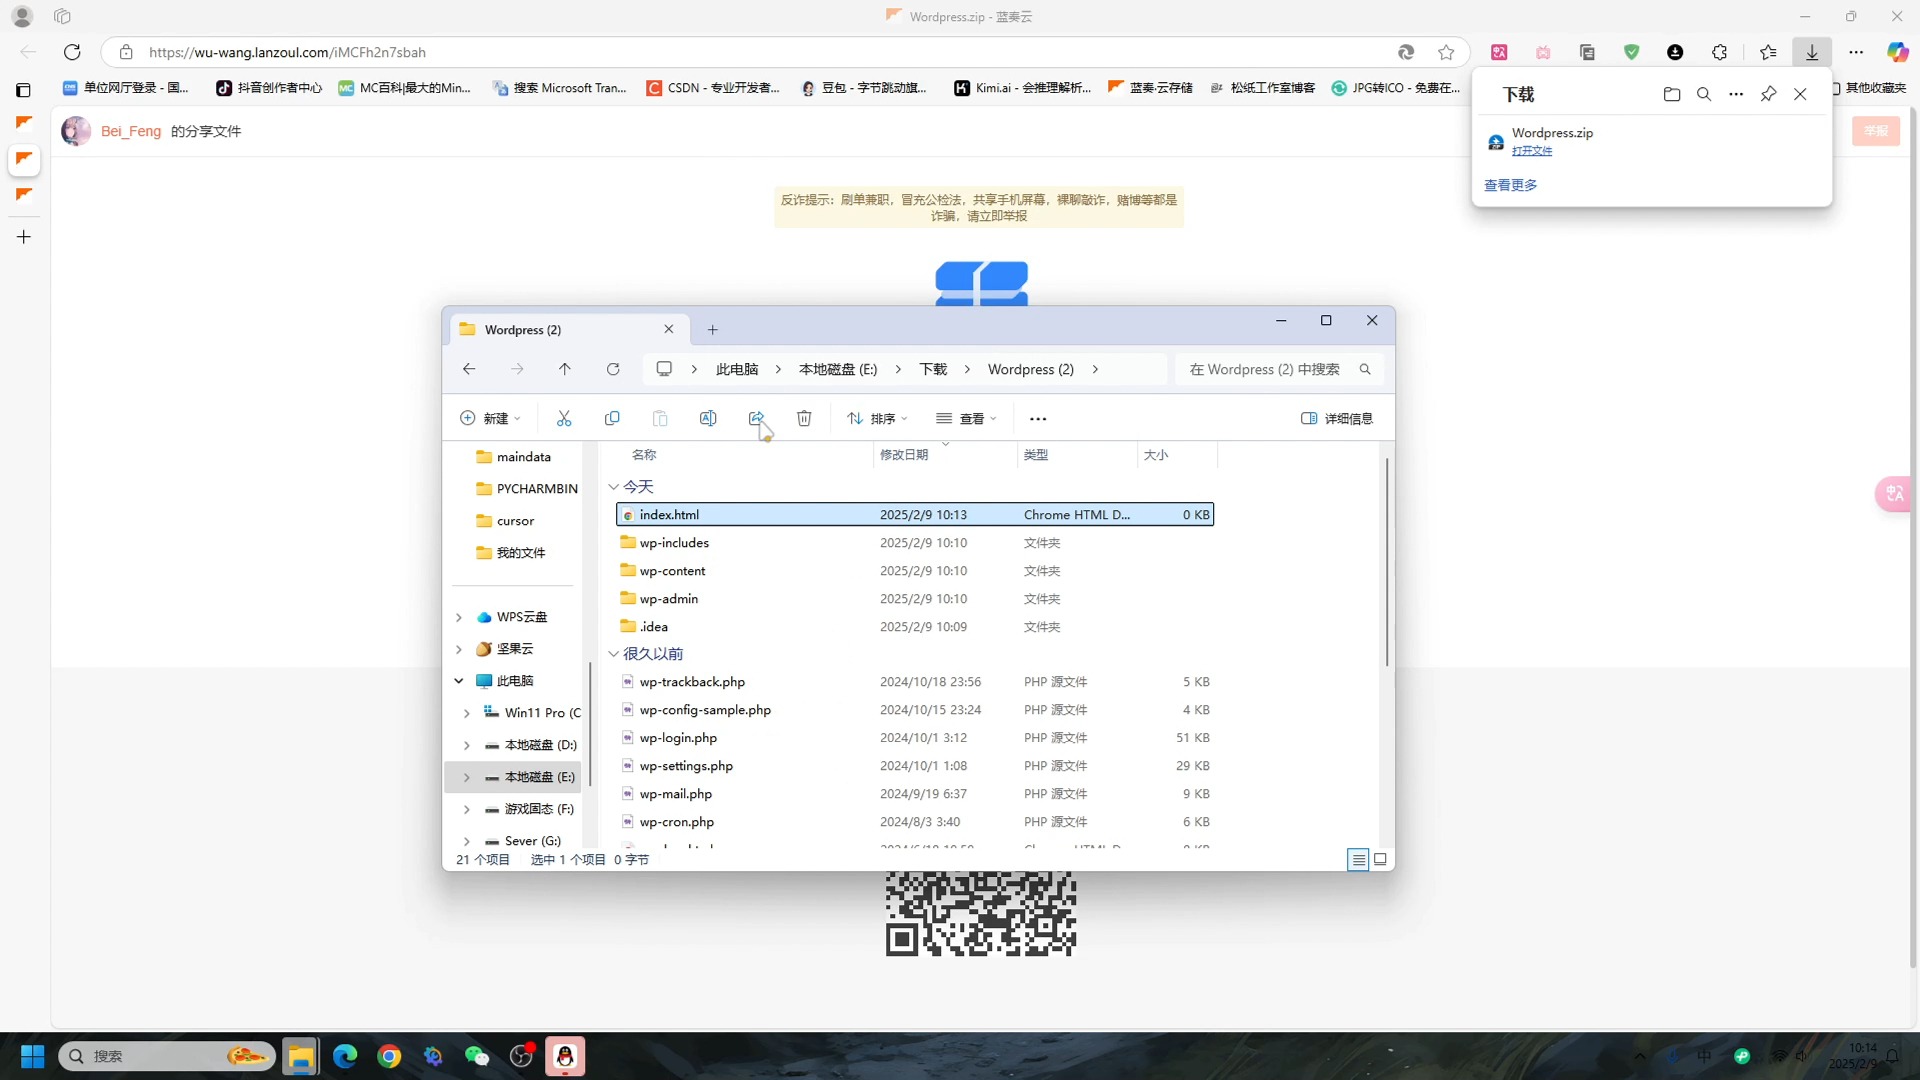
把HTML免费部署到网站上,实现别人也能访问的教程来啦QAQ
加载中
把HTML免费部署到网站上,实现别人也能访问的教程来啦QAQ

HTML表单基础结构与提交方式解析

表单是用户与网页交互的桥梁,一个标准的表单由

标签包裹,内部包含各种输入控件,要理解数据如何提交,首先要区分两种主要的HTTP方法:GET和POST。

GET与POST提交方式的核心差异

业内专家指出,GET和POST的选择直接决定了数据的可见性和安全性,GET方法将数据附加在URL后面,例如?name=张三&age=25,这种方式简单直观,适合用于搜索查询或获取资源,由于数据暴露在地址栏中,它不适合传输密码等敏感信息,且受限于URL长度。

相比之下,POST方法将数据放置在HTTP请求体中,这意味着用户无法在浏览器地址栏直接看到提交的内容,安全性相对较高,POST没有数据长度限制,适合上传文件、提交长文本或注册账号,在实际开发中,如果不确定该用哪种,默认优先考虑POST,除非明确需要书签化或缓存查询结果。

表单元素的关键属性配置

为了让服务器正确接收数据,

标签必须配置两个关键属性:action和method。

  • action:指定数据提交的目标URL,可以是绝对路径,也可以是相对路径。
  • html页面数据提交失败怎么办?前端表单提交数据到后端的方法

  • method:指定HTTP方法,通常设为get或post。
  • enctype:控制编码类型,默认是application/x-www-form-urlencoded,适用于普通文本,如果涉及文件上传,必须设置为multipart/form-data。

前端数据验证与安全防护机制

数据到达服务器之前,前端验证是第一道防线,虽然前端验证可以提升用户体验,但绝不能替代后端验证。

HTML5原生验证功能的应用

现代浏览器支持多种原生验证属性,无需编写JavaScript即可实现基础校验。

  • required:标记字段为必填项。
  • type=”email”:自动检查格式是否符合邮箱规范。
  • pattern:使用正则表达式自定义验证规则。
  • min/max:限制数字或日期的范围。

这些属性能即时反馈错误信息,减少无效请求发送到服务器,节省带宽。

跨站请求伪造(CSRF)防护策略

在讨论html页面数据提交安全时,CSRF防护是不可回避的话题,攻击者可能诱导用户在已登录状态下访问恶意链接,从而以用户身份执行非预期操作。

解决CSRF攻击的标准做法是引入CSRF Token,服务器在生成页面时,生成一个随机且唯一的令牌,嵌入到表单的隐藏字段中,当表单提交时,服务器验证该令牌是否与当前会话匹配,如果不匹配,则拒绝请求,这一机制已成为行业共识,广泛应用于各类Web应用中。

后端接收与数据处理流程

数据从前端发出后,后端需要正确解析和处理,不同编程语言的处理方式略有差异,但逻辑一致。

常见后端语言的数据解析示例

以Python Flask框架为例,接收POST数据非常简单:

html页面数据提交失败怎么办?前端表单提交数据到后端的方法

from flask import request
@app.route('/submit', methods=['POST'])
def submit():
    name = request.form.get('name')
    email = request.form.get('email')
    # 进行后续处理
    return "Success"

在Node.js Express中,则需要使用中间件如body-parser或内置的express.json()来解析请求体。

数据清洗与SQL注入防范

接收到数据后,首要任务是清洗和验证,用户输入可能包含恶意脚本或SQL注入代码。

  • 输入验证:检查数据类型、长度、格式是否符合预期。
  • 参数化查询:在使用数据库时,严禁拼接SQL字符串,应使用预编译语句(Prepared Statements),将数据与查询逻辑分离,从根本上杜绝SQL注入风险。

异步提交与用户体验优化

传统表单提交会导致页面刷新,体验较差,现代Web开发普遍采用异步提交技术,即AJAX或Fetch API。

使用Fetch API进行异步请求

Fetch API提供了更简洁的语法来处理网络请求,以下是一个典型的异步提交示例:

fetch('/api/submit', {
    method: 'POST',
    headers: {
        'Content-Type': 'application/json',
        'X-CSRF-Token': csrfToken
    },
    body: JSON.stringify({ name: '张三', email: 'zhangsan@example.com' })
})
.then(response => response.json())
.then(data => console.log(data))
.catch(error => console.error('Error:', error));

这种方式允许在不刷新页面的情况下更新部分页面内容,显著提升交互流畅度。

文件上传的异步处理

对于文件上传,除了设置enctype="multipart/form-data",还需使用

html页面数据提交失败怎么办?前端表单提交数据到后端的方法

FormData对象来封装数据。

const formData = new FormData();
formData.append('file', fileInput.files[0]);
formData.append('description', 'Sample file');
fetch('/upload', {
    method: 'POST',
    body: formData
})

注意,使用FormData时,不要手动设置Content-Type头,浏览器会自动设置正确的边界(boundary)。

常见问题与最佳实践总结

在实际开发中,开发者常遇到一些典型问题,以下是针对html表单提交常见问题的解答。

Q&A环节

Q: 为什么POST请求有时会被重定向为GET?

A: 这通常发生在服务器返回302重定向状态码时,浏览器在收到302响应后,默认会跟随重定向并使用GET方法请求新URL,这是HTTP协议的标准行为,旨在防止重复提交表单数据,若需保持POST,应确保服务器返回200 OK而非重定向状态,或在重定向后重新构建POST请求。

Q: 如何防止表单重复提交?

A: 除了CSRF Token,还可以采用前端禁用提交按钮、后端检查唯一性约束或会话级标记等方法,在点击提交后立即禁用按钮,直到收到服务器响应,后端则可通过数据库唯一索引或分布式锁防止并发重复处理。

Q: HTML表单提交在移动端有哪些特殊注意事项?

A: 移动端需关注键盘类型适配,如使用type="tel"调出数字键盘,确保表单控件尺寸适合触摸操作,避免误触,移动端网络不稳定,异步提交时应增加超时处理和加载状态提示,提升用户感知。

数据提交看似简单,实则蕴含丰富的技术细节,从前端验证到后端处理,从安全防护到用户体验,每一个环节都需精心设计,掌握这些核心要点,才能构建出健壮、安全、高效的Web应用。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/html%e9%a1%b5%e9%9d%a2%e6%95%b0%e6%8d%ae%e6%8f%90%e4%ba%a4%e5%a4%b1%e8%b4%a5%e6%80%8e%e4%b9%88%e5%8a%9e%ef%bc%9f%e5%89%8d%e7%ab%af%e8%a1%a8%e5%8d%95%e6%8f%90%e4%ba%a4%e6%95%b0%e6%8d%ae%e5%88%b0/

赞 (0)
互动直播比较好吗?互动直播怎么开
上一篇 2026年6月2日 15:23
用服务器ecs建站怎么操作?云服务器建站流程详解
下一篇 2026年6月2日 15:26

相关推荐

  • 香港asp虚拟主机支持php吗?asp和php虚拟主机有什么区别

    香港ASP虚拟主机完全支持PHP,且由于香港服务器网络架构的特殊性,其在PHP版本兼容性、执行效率及跨境访问速度上往往优于内地机房,是外贸建站和追求高性能PHP应用的首选方案,很多初次接触服务器配置的站长都会产生误解,认为“ASP主机”只能运行微软的ASP脚本,无法处理PHP代码,这种认知停留在十几年前的技术隔……

    服务器宽带 2026年6月18日
    2600
  • Nginx配置SSL证书后无法访问https怎么办?ssl证书配置教程

    Nginx配置SSL证书后无法访问HTTPS,核心原因通常在于证书文件路径错误、Nginx配置语法缺失或防火墙端口未放行,请优先检查配置文件中的ssl_certificate路径及服务器80/443端口状态,当你在服务器终端敲下systemctl reload nginx并满怀期待地打开浏览器时,却只看到“连接……

    2026年6月20日
    2500
  • 代码签名证书必须指定那几家吗?代码签名证书哪个品牌好

    代码签名证书并非必须指定某几家特定机构,只要该证书由受信任的根证书颁发机构(CA)签发,即可被主流操作系统和浏览器认可,选择的核心在于兼容性、价格及售后服务而非品牌限制,在软件开发和分发领域,开发者常陷入一个误区:认为只有少数几个“大牌”CA机构颁发的证书才是合法的,事实并非如此,现代操作系统如Windows……

    2026年6月21日
    1810
  • 租服务器机柜有哪些注意事项,价格一般是多少?

    租服务器机柜本质上就是租用数据中心里一个标准19英寸机柜的物理空间,按U数、电力、带宽和运维服务组合计费,整柜租用比单U租用单价更低但起租门槛更高,租服务器机柜到底租的是什么很多刚接触IDC的人会把“租机柜”和“租服务器”搞混,前者租的是空间和配套资源,设备产权归你;后者租的是整台设备的使用权,业内专家指出,机……

    服务器宽带 2026年11月5日
    000
  • 独立位面服务器有哪些,哪个服务器人气最高?

    《魔兽世界》的独立位面并不是独立的物理服务器,而是服务器内部的一种镜像系统, 玩家常说的“去独立位面打材料”或“找独立位面团本”,实际上是在同一台服务器里,通过系统机制或玩家行为触发的平行空间,讨论“独立位面有哪些服务器”,本质是在讨论哪些服务器的人数、阵营结构、野外生态更适合触发和利用位面,独立位面是怎么“出……

    2026年10月17日
    100
  • 虚拟机屏蔽游戏原理是什么,虚拟机怎么设置才能有效运行

    虚拟机屏蔽游戏的本质,不是让游戏“认不出虚拟机”,而是通过修改虚拟化层暴露的硬件特征,让游戏检测机制认定当前运行环境是一台真实物理机,这套操作在虚拟化技术圈被称为“隐藏Hypervisor痕迹”,能不能跑通,取决于虚拟化平台、游戏检测维度和反作弊策略三者的博弈结果,虚拟机屏蔽游戏原理是什么:游戏到底在怀疑什么要……

    2026年9月5日
    400
  • unix虚拟机命令有哪些?,新手如何快速入门

    新手学习unix虚拟机命令,不需要背几百条,只需要掌握文件管理、文本处理、权限控制、进程与网络这五类核心命令,配合免费的VirtualBox或VMware Player就能在Windows电脑上练熟, 这篇文章我把当年踩过的坑和真正高频的命令挑出来,按“先懂干什么,再记怎么敲”的顺序给你讲透,unix虚拟机命令……

    2026年9月4日
    300
  • XAMPP Apache无法启动怎么办?如何快速解决端口占用问题

    XAMPP Apache无法启动的核心原因通常是端口被占用或配置文件错误,最直接有效的解决方法是修改httpd.conf中的监听端口或关闭冲突软件,当你满怀期待地点击XAMPP控制面板的”Start”按钮,却看到Apache那一栏始终闪烁着红色或显示”Failed”时,这种挫败感对于每一位前端开发者和PHP初学……

    2026年6月20日
    2400
  • 无服务器平台有哪些推荐?,哪种最适合新手?

    无服务器平台主要分公有云函数计算、边缘/前端函数平台和开源自建三类;国内常用阿里云函数计算FC、腾讯云云函数SCF、华为云FunctionGraph,国外以AWS Lambda、Cloudflare Workers为代表,无服务器平台有哪些:先按形态分个类把“无服务器”理解成“不用管服务器”更准确,平台帮你管机……

    服务器宽带 2026年11月4日
    000
  • 广州ECS云服务器部署网页,如何快速搭建网站?

    在广州地区部署网页,选择ECS云服务器是实现高速访问、稳定运行与高性价比的最佳技术方案,核心结论在于:通过精准的配置选型、标准化的环境搭建流程以及严密的安防策略,企业能够在广州节点构建出毫秒级响应的Web业务平台,彻底解决南方区域用户访问延迟高、服务不稳定的痛点, 这一过程并非简单的资源堆砌,而是需要结合业务特……

    2026年3月30日
    7600

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注