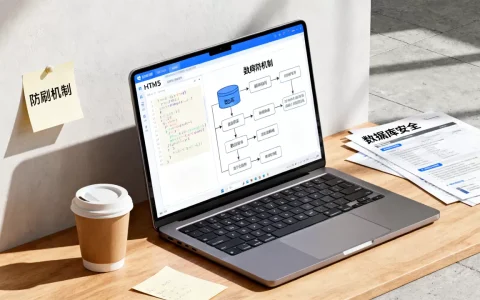
HTML5本身无法直接防止刷数据库,必须通过后端接口鉴权、前端限流策略以及人机验证机制共同构建防御体系,单纯依赖前端代码无法解决数据安全问题。
很多开发者存在一个误区,认为只要在前端HTML5页面增加一些复杂的JavaScript逻辑,就能彻底阻挡恶意爬虫或恶意用户的刷库行为,这种想法在2026年的网络安全环境下显得尤为天真,前端代码运行在用户的浏览器中,意味着所有逻辑都是明文可见且可被轻易篡改的,真正的防护核心在于“前后端协同”,将验证逻辑下沉至服务端,并在前端提供友好的交互体验。

前端限流与交互设计策略
前端的首要任务不是“拦截”,而是“过滤”和“体验优化”,通过合理的交互设计,可以剔除绝大多数无意识的误操作和初级脚本攻击。
按钮防抖与状态锁定
在涉及数据库写入的操作中,如提交表单、点赞或评论,必须实施按钮防抖机制,当用户点击提交按钮后,应立即禁用该按钮,并改变其视觉状态,例如显示“处理中…”或加载动画,这不仅能防止用户因网络延迟而重复点击,也能有效阻断简单的循环脚本。
具体实现路径
- CSS样式控制:使用
disabled属性配合opacity变化,直观告知用户操作正在进行。 - JavaScript逻辑:在点击事件触发时,设置一个标志位,并在请求返回成功或失败回调中重置该标志位。
- 时间窗口限制:对于高频操作,设置最小时间间隔,点赞操作在5秒内只能执行一次,后续点击将被前端静默忽略,无需发起网络请求。
动态Token验证机制
传统的静态Token容易被抓取和复用,2026年的主流做法是引入动态Token机制,服务器在加载页面时,生成一个具有时效性的随机字符串,并嵌入到HTML5页面的隐藏字段或Meta标签中,前端在提交数据时,必须携带此Token。
- Token时效性:Token的生命周期应极短,例如5-10分钟,过期后前端需自动刷新获取新Token。
- 一次性使用:每个Token仅允许使用一次,服务器验证后立即失效,即使攻击者截获了请求,也无法复用该Token进行二次攻击。
- 绑定用户会话:Token应与当前用户的Session ID或Device ID绑定,防止跨账户盗用。

后端接口安全防护核心
前端的所有努力都只是第一道防线,真正的安全堡垒建立在后端接口层,业内专家指出,后端必须对所有入站请求进行严格校验,不信任任何来自前端的输入。
IP频率限制与黑名单
针对恶意刷库行为,IP频率限制是最直接有效的手段,通过Redis等内存数据库,记录每个IP在单位时间内的请求次数。
- 分级限流策略:
- 轻度限制:当某IP在1分钟内请求超过100次,触发验证码验证。
- 中度限制:当请求超过500次,暂时屏蔽该IP 10分钟。
- 重度限制:当请求超过1000次,将该IP加入永久黑名单,并记录日志供安全审计。
- 地域封锁选项:对于特定业务,如仅限国内访问的服务,可根据用户IP地理位置,直接拒绝来自非目标地域的请求,从而减少无效流量和攻击面。
参数完整性与签名验证
防止参数篡改是另一项关键任务,后端不应仅依赖前端传递的参数,而应要求前端对关键参数进行签名。
- 签名算法:使用HMAC-SHA256等算法,将请求参数、时间戳和密钥拼接后生成签名。
- 时间戳校验:服务器接收请求时,检查时间戳是否在允许误差范围内(如±5分钟),防止重放攻击。
- 密钥管理:密钥不应硬编码在前端代码中,而应通过安全的后端接口动态获取,或采用更高级的客户端加密方案。
人机验证技术的演进与应用
在自动化攻击日益猖獗的今天,传统验证码已难以满足需求,2026年的人机验证技术更注重无感体验和智能化判断。
行为分析验证
现代人机验证不再仅仅依赖用户点击滑块或识别图片,而是通过分析用户的行为特征来判断是否为真人。
- 鼠标轨迹分析:记录用户鼠标移动的轨迹、速度、加速度等数据,人类的操作通常具有不规则性和自然曲线,而脚本的操作往往呈现直线或固定模式。
- 触摸事件分析:对于移动端,分析触摸点的压力、面积、滑动速度等参数。
- 设备指纹识别:收集设备的硬件信息、浏览器特征、屏幕分辨率等,生成唯一的设备指纹,如果同一设备指纹在短时间内发起大量不同IP的请求,系统将判定为异常。

无感验证集成方案
对于大多数正常用户,无感验证应做到“零打扰”,只有当系统检测到异常行为时,才弹出二次验证界面。
- 风险评分模型:后端根据IP信誉、行为特征、设备指纹等多维度数据,计算出一个风险评分,评分低于阈值时,直接放行;高于阈值时,触发验证码。
- 动态难度调整:根据业务场景动态调整验证难度,注册环节验证较严,而日常浏览环节验证较松。
数据库层面的最后防线
即使前端和后端的防护被突破,数据库层面仍需提供最后一道保障。
读写分离与缓存策略
通过引入Redis等缓存层,将高频读取的数据存储在内存中,减少直接访问数据库的压力。
- 缓存穿透防护:对于不存在的查询,设置短时间的空值缓存,防止恶意查询击穿缓存直达数据库。
- 缓存雪崩防护:为缓存设置随机过期时间,避免大量缓存同时失效导致数据库瞬间负载过高。
数据库连接池管理
合理配置数据库连接池的大小,限制最大连接数,防止因连接数过多导致数据库服务崩溃。
- 连接超时设置:设置合理的连接超时时间,及时释放无效连接。
- 慢查询监控:监控并优化慢查询语句,确保数据库执行效率。
常见误区与最佳实践对比
为了更清晰地理解防护策略,以下对比了常见误区与最佳实践。
| 防护维度 | 常见误区 | 最佳实践 |
|---|---|---|
| 前端验证 | 仅依赖JavaScript判断 | 前端限流+后端严格校验 |
| Token机制 | 使用静态Token | 动态Token+一次性使用+时效性 |
| IP限制 | 固定IP黑名单 | 动态频率限制+行为分析 |
| 人机验证 | 传统图片验证码 | 无感行为分析+动态难度调整 |
| 数据库 | 直接暴露数据库端口 | 读写分离+连接池管理+缓存策略 |

Q&A:HTML5防止刷数据库常见问题
HTML5防止刷数据库需要多少成本?
成本取决于业务规模和防护等级,对于小型项目,实施基础的前端限流和IP频率限制,主要成本在于开发人力,几乎无需额外资金投入,对于大型高并发场景,需要引入专业的WAF(Web应用防火墙)服务、Redis集群以及行为分析系统,这将涉及服务器资源租赁和第三方服务订阅费用,业内共识认为,安全防护的成本应视为业务稳定运行的必要投资,而非单纯支出。
如何平衡用户体验与安全验证?
平衡的关键在于“无感”与“精准”,通过行为分析和设备指纹技术,大多数正常用户可以在无感状态下完成操作,无需手动输入验证码,只有当系统检测到高风险行为时,才介入人工验证,这种分级策略既保证了安全,又最大程度减少了对正常用户的打扰。
HTML5防止刷数据库的有效方法有哪些?
有效方法包括前端按钮防抖与状态锁定、动态Token验证、后端IP频率限制与黑名单、参数签名验证、行为分析人机验证以及数据库读写分离与缓存策略,这些措施共同构成了一个多层级的防御体系,能够有效抵御绝大多数刷库攻击。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/356806.html