HTML5本地存储对象(localStorage)是一种持久化的浏览器数据缓存机制,它允许网页在用户设备上保存键值对数据,且数据不会随页面关闭或浏览器重启而丢失,非常适合存储用户偏好、登录状态及离线应用数据。
在现代Web开发中,数据持久化是构建单页应用(SPA)和复杂交互界面的基石,过去我们依赖Cookie,但Cookie体积受限且每次请求都会携带,造成带宽浪费,HTML5引入了两种主要的客户端存储方案:localStorage和sessionStorage,本文将深入剖析localStorage的技术特性、适用场景及最佳实践,帮助你做出正确的技术选型。
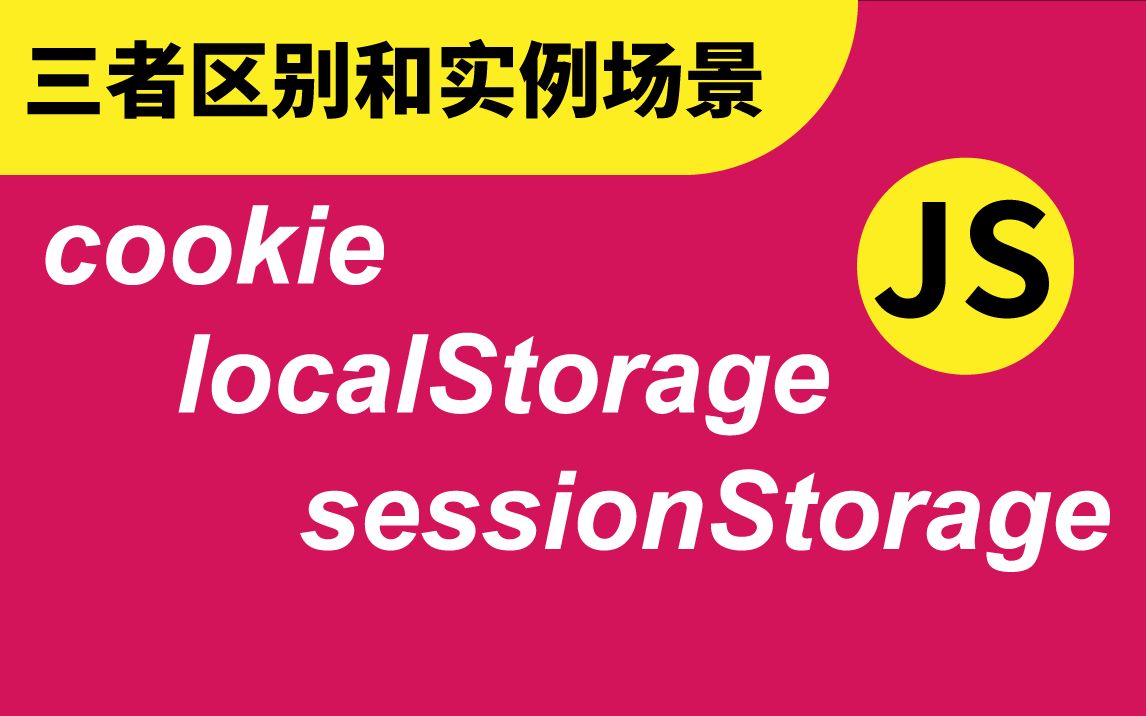
localStorage与sessionStorage的核心区别对比
很多开发者容易混淆这两种存储方式,业内专家指出,理解它们的差异是避免数据泄露和性能瓶颈的关键,虽然两者API几乎一致,但生命周期和作用域截然不同。
数据生命周期与自动清理机制
localStorage的数据具有“永久性”,除非用户手动清除浏览器缓存或通过代码调用removeItem,否则数据将一直保留,这意味着即使浏览器关闭、电脑重启,数据依然存在,这种特性使其成为存储用户个性化设置(如深色模式开关、字体大小)的理想选择。
相比之下,sessionStorage的数据生命周期仅限于当前浏览器标签页或窗口,一旦用户关闭了该标签页,存储在其中的数据就会立即被销毁,这种“用完即焚”的特性非常适合临时性场景,例如多步骤表单的中间状态保存,或者防止用户刷新页面导致的数据重置。
作用域与数据隔离
在作用域方面,localStorage遵循同源策略(Same-Origin Policy),这意味着不同域名下的页面无法互相访问彼此的localStorage数据,确保了数据的安全性,同一域名下的所有页面(包括子域名,取决于具体配置)都可以共享同一份localStorage数据。
sessionStorage的作用域更加严格,它仅对打开该页面的特定标签页有效,即使你打开了同一个URL的两个不同标签页,它们各自的sessionStorage也是完全隔离的,互不可见,这种隔离性在处理敏感临时数据时提供了额外的安全层。
HTML5本地存储对象在实际开发中的性能考量
尽管localStorage提供了便捷的存储能力,但它并非万能药,不当的使用会导致页面加载变慢、内存溢出甚至安全漏洞,了解其底层机制有助于优化应用性能。
存储空间限制与容量管理
不同浏览器对localStorage的容量限制有所不同,多数现代浏览器(如Chrome、Firefox、Safari)通常提供5MB左右的存储空间,对于大多数Web应用来说,这已经足够存储用户配置和小型数据集,如果你尝试存储大量数据(如高清图片Base64编码或大型JSON对象),可能会触发QuotaExceededError异常。
建议采取以下策略管理容量:
- 定期清理:在应用启动时检查数据大小,移除过期或无用的缓存。
- 压缩数据:对于复杂的JSON数据,可以使用
JSON.stringify结合压缩算法(如LZ-string)来减少体积。 - 分级存储:将不常读取的配置数据存入localStorage,将频繁读取的热数据考虑使用IndexedDB或内存变量。
同步阻塞与主线程影响
localStorage的操作是同步的,这意味着当浏览器执行setItem或getItem时,主线程会被阻塞,直到操作完成,虽然对于小数据量来说这种延迟微乎其微,但在高频率调用或大数据量读写时,可能会导致页面卡顿,影响用户体验。
如果应用涉及大量的数据读写操作,建议评估是否应该转向IndexedDB,IndexedDB是异步的,专为存储大量结构化数据设计,不会阻塞主线程,更适合构建复杂的离线应用。
如何安全高效地使用HTML5本地存储对象
安全性是本地存储不可忽视的问题,由于localStorage直接暴露在客户端,任何JavaScript代码都可以访问它,因此极易受到跨站脚本攻击(XSS)。
防范XSS攻击的最佳实践
不要将敏感信息(如密码、支付令牌、个人身份信息)直接存储在localStorage中,一旦攻击者通过XSS漏洞注入了恶意脚本,他们就可以轻易窃取这些数据。
- 敏感数据加密:如果必须存储敏感信息,务必在存储前进行加密,并在读取后解密,可以使用Web Crypto API实现这一过程。
- 输入验证与转义:在从localStorage读取数据并渲染到DOM之前,始终进行严格的输入验证和HTML转义,防止脚本注入。
- 使用HttpOnly Cookie:对于需要服务器验证的身份令牌(Token),应优先使用带有
HttpOnly和Secure标志的Cookie,这样JavaScript无法访问,能有效防止XSS窃取。
数据序列化与错误处理
localStorage只能存储字符串,存储对象、数组或布尔值时,必须将其序列化为JSON字符串。
// 存储对象
const user = { name: "Alice", age: 25 };
localStorage.setItem('user', JSON.stringify(user));
// 读取对象
const storedUser = JSON.parse(localStorage.getItem('user'));
在读取数据时,务必使用try...catch块捕获可能的解析错误,如果存储的数据被手动修改或损坏,JSON.parse可能会抛出异常,导致应用崩溃。
HTML5本地存储对象常见疑问解答
localStorage与Cookie相比有哪些优势?
Cookie的主要优势在于它是HTTP请求的一部分,服务器可以自动读取,适合存储会话ID等需要服务端验证的信息,Cookie大小限制通常为4KB,且每次请求都会携带,浪费带宽,localStorage容量更大(通常5MB),且不会随请求发送,适合存储大量客户端数据,localStorage的操作API更简洁,无需手动解析Set-Cookie头。
如何检测浏览器是否支持localStorage?
虽然现代浏览器普遍支持localStorage,但在老旧设备或隐私模式下,访问localStorage可能会抛出异常,可以通过以下代码进行安全检测:
function isLocalStorageSupported() {
    try {
        const testKey = '__test__';
        localStorage.setItem(testKey, testKey);
        localStorage.removeItem(testKey);
        return true;
    } catch (e) {
        return false;
    }
}
这种检测方式比直接检查window.localStorage是否存在更为可靠,因为它验证了实际的读写能力,而不仅仅是对象的存在。
localStorage中的数据会随时间自动过期吗?
不会,localStorage本身没有内置的过期机制,数据会永久保留,直到用户手动清除或开发者显式删除,如果需要实现数据过期功能,必须在存储时同时保存时间戳,并在读取时检查当前时间与存储时间的差值,手动判断数据是否有效,这种手动管理虽然增加了代码复杂度,但提供了灵活的控制权。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/html5%e6%9c%ac%e5%9c%b0%e5%ad%98%e5%82%a8%e5%af%b9%e8%b1%a1%e6%80%8e%e4%b9%88%e7%94%a8%ef%bc%9flocalstorage%e5%92%8csessionstorage%e7%9a%84%e5%8c%ba%e5%88%ab/