统一身份认证服务IAM是云平台权限管理的核心工具,它通过集中管理用户身份与资源访问权限,从根本上解决企业上云后的安全合规难题。无论是初创公司还是大型企业,只要涉及多云或混合云环境,IAM都是避免权限滥用、降低数据泄露风险的第一道防线。
IAM是什么?为什么企业需要统一身份认证
IAM的定义与核心价值
统一身份认证服务IAM(Identity and Access Management)是一套用于管理云资源访问权限的系统,它允许管理员创建用户、分配权限、设置登录策略,并监控所有操作行为,IAM就像云平台的“门禁系统”,确保只有合适的人能进入指定的房间,做被允许的事情。

企业上云后的权限管理痛点
没有IAM之前,很多企业采用共享账号或直接使用主账号操作,这带来几个问题:
- 身份混用,无法追溯具体操作者
- 权限过大,普通员工可能误删核心数据
- 员工离职后,账号回收不及时,留下安全漏洞
- 无法实现多因素认证,弱口令风险高
统计显示,相当一部分云安全事件源于权限管理不当,IAM通过细粒度授权和审计日志,让这些问题得到系统化解决。
统一身份认证服务IAM价格与选择攻略
百度云IAM多少钱
百度云IAM本身不收取额外费用,您只需为实际使用的云资源付费,但部分高级功能,如多因素认证令牌、详细的操作审计日志,可能涉及额外成本。
- 基础用户管理、策略配置:免费
- 用户数量无硬性限制,但建议按需创建
- 安全审计日志存储:按日志量计费,通常每月几元到几十元不等
如果您想了解完整计费细节,可以查看百度云官方定价页面,或直接使用价格计算器预估。
华为云IAM与简米云IAM对比
不同云厂商的IAM虽然核心理念一致,但在细节上各有侧重。
| 对比维度 | 华为云IAM | 简米云RAM | 百度云IAM |
|---|---|---|---|
| 用户管理 | 支持用户组、角色、委托 | 支持用户、用户组、角色 | 支持用户、用户组、角色、服务账号 |
| 权限策略 | 基于策略的JSON定义 | 基于策略的JSON定义 | 策略语法类似,支持可视化编辑器 |
| 多因素认证 | 支持虚拟MFA、硬件MFA | 支持虚拟MFA、U2F | 支持虚拟MFA |
| 委托授权 | 跨账号委托灵活 | 通过角色实现跨账号访问 | 支持跨账号角色 |
| 审计日志 | 云审计服务,支持查询和转储 | 操作审计,支持实时分析 | 云审计,支持日志投递 |

在选择时,重点考虑您已有的云生态和团队操作习惯。 如果团队熟悉华为云操作界面,且核心业务部署在华为云,那么直接使用华为云IAM即可,若业务分散在多云,则需关注IAM对跨账号委托和权限策略兼容性的支持。
地域选择对IAM有影响吗
IAM服务本身是全局性的,不依赖特定地域,您可以在任何地域创建和管理用户,权限作用范围可以覆盖所有区域,但部分合规场景(如数据不出境)需要关注资源所在地域,IAM本身不受地域限制。
IAM核心功能详解
用户管理与身份认证
IAM支持创建三类实体:
- 用户:代表具体人员或应用程序,拥有独立的登录凭证。
- 用户组:将权限相同的用户归集,便于批量管理。
- 角色:一种临时身份,通常用于跨账号授权或服务间调用。
创建用户时,可以设置登录密码、访问密钥,并启用多因素认证,建议为每个操作人员创建独立用户,避免共享账号。
权限策略与授权
权限策略是IAM的核心,它是一段JSON格式的文档,描述允许或拒绝的云资源操作,允许某用户只读查看对象存储桶中的文件:
{
  "Version": "1.0",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": ["bos:ListObjects", "bos:GetObject"],
      "Resource": [""]
    }
  ]
}

策略可以附加到用户、用户组或角色上。遵循最小权限原则,只授予完成任务所需的最小权限,避免权限过大。
多因素认证与安全审计
多因素认证(MFA)在密码基础上增加第二验证因素,如手机验证码或硬件Token,启用后,即使密码泄露,攻击者也无法登录,建议所有高权限用户强制开启。
安全审计(如云审计服务)会记录所有IAM操作,包括登录、权限变更、资源访问等,您可以将日志投递到对象存储或日志服务,长期保存并定期分析,及时发现异常。
IAM实操指南:如何配置统一身份认证
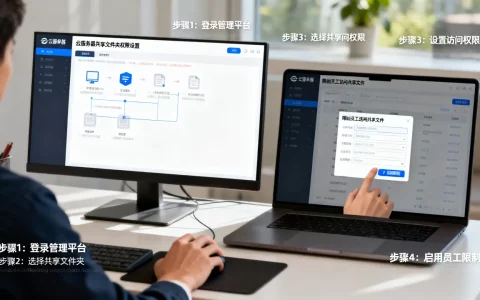
创建用户和用户组
- 登录云控制台,进入IAM服务。
- 点击“用户管理”->“创建用户”,输入用户名,选择访问方式(控制台密码/API密钥)。
- 创建用户组(如“开发组”、“运维组”),将用户加入组。
- 为用户组设置权限策略,如“对象存储只读”、“云服务器重启”等。
设置权限策略
- 使用系统预置策略:如“管理员权限”、“只读权限”,适合快速上手。
- 自定义策略:通过策略编辑器或直接编写JSON,实现更精细的控制,限制某个用户只能在特定IP段登录。
- 测试策略:在授权前,可使用策略模拟器验证预期效果,避免误操作。
启用多因素认证
- 在用户详情页,选择“安全设置”->“绑定MFA设备”。
- 使用手机上的虚拟MFA应用(如Google Authenticator)扫描二维码。
- 验证动态码后,即完成绑定,下次登录时,输入密码后还需输入MFA验证码。
配置审计日志
- 在云审计服务中,开启IAM相关事件的记录。
- 设置日志存储周期,建议至少保存180天以满足合规要求。
- 配置告警规则,当出现敏感操作(如删除用户、修改权限策略)时,及时通知管理员。
IAM最佳实践与安全建议
最小权限原则
只给用户完成工作所需的最小权限。 开发人员只需服务器重启和日志查看权限,无需完整管理员权限,定期审查用户权限列表,移除不再使用的角色和策略。

定期轮换密钥
IAM用户的访问密钥(Access Key/Secret Key)应定期更换,建议每90天轮换一次,如果密钥泄露,立即禁用并重新生成,使用密钥管理服务自动轮换,减少人工操作。
审计日志监控
配置审计日志的实时分析,当出现以下行为时立即告警:
- 多次登录失败
- 从异常IP地址登录
- 高权限用户创建新用户
- 策略被修改为“允许所有操作”
使用委托进行跨账号管理
如果业务涉及多个账号,使用委托(角色)而非直接共享密钥,委托允许一个账号中的用户临时扮演另一个账号的角色,安全且可追溯。
IAM统一身份认证常见问题解答
IAM用户和子用户有什么区别
IAM用户是云平台的标准概念,代表一个独立的身份实体,拥有自己的凭证和权限。子用户是早期某些云厂商的术语,通常指主账号下创建的附属账号,无法独立登录,依赖主账号授权,主流云厂商目前都推荐使用IAM用户,功能更完整,管理更灵活。
百度云IAM怎么开通
登录百度智能云控制台,在顶部导航栏找到“IAM”服务,点击进入,首次使用会提示您开通服务,全程免费,无需审核,开通后即可创建用户和策略,如果您的账号是子用户,需要主账号授权您IAM管理权限。
IAM策略语法错误如何排查
策略语法错误通常表现为保存时提示“策略格式错误”,您可以:
- 使用云平台内置的策略编辑器,选择可视化模式,避免手动编写JSON。
- 如果手动编写,检查JSON结构是否完整,逗号、括号是否匹配。
- 查看策略示例,复制官方模板后修改,降低出错概率。
- 利用策略模拟器测试,输入资源ARN和操作,查看是否匹配预期。
统一身份认证服务IAM不是可选项,而是云上安全的必选项。 从最小权限到多因素认证,从审计日志到委托授权,它为企业提供了一道坚实的防线,尽早规划并落地IAM策略,让云资源管理更安全、更高效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/iam-%e7%bb%9f%e4%b8%80_%e7%bb%9f%e4%b8%80%e8%ba%ab%e4%bb%bd%e8%ae%a4%e8%af%81%e6%9c%8d%e5%8a%a1-iam/