WAF防护接口防重放攻击的核心在于结合时间戳、随机数Nonce与签名校验机制,通过服务端验证请求的唯一性与时效性,从而有效拦截恶意重放。
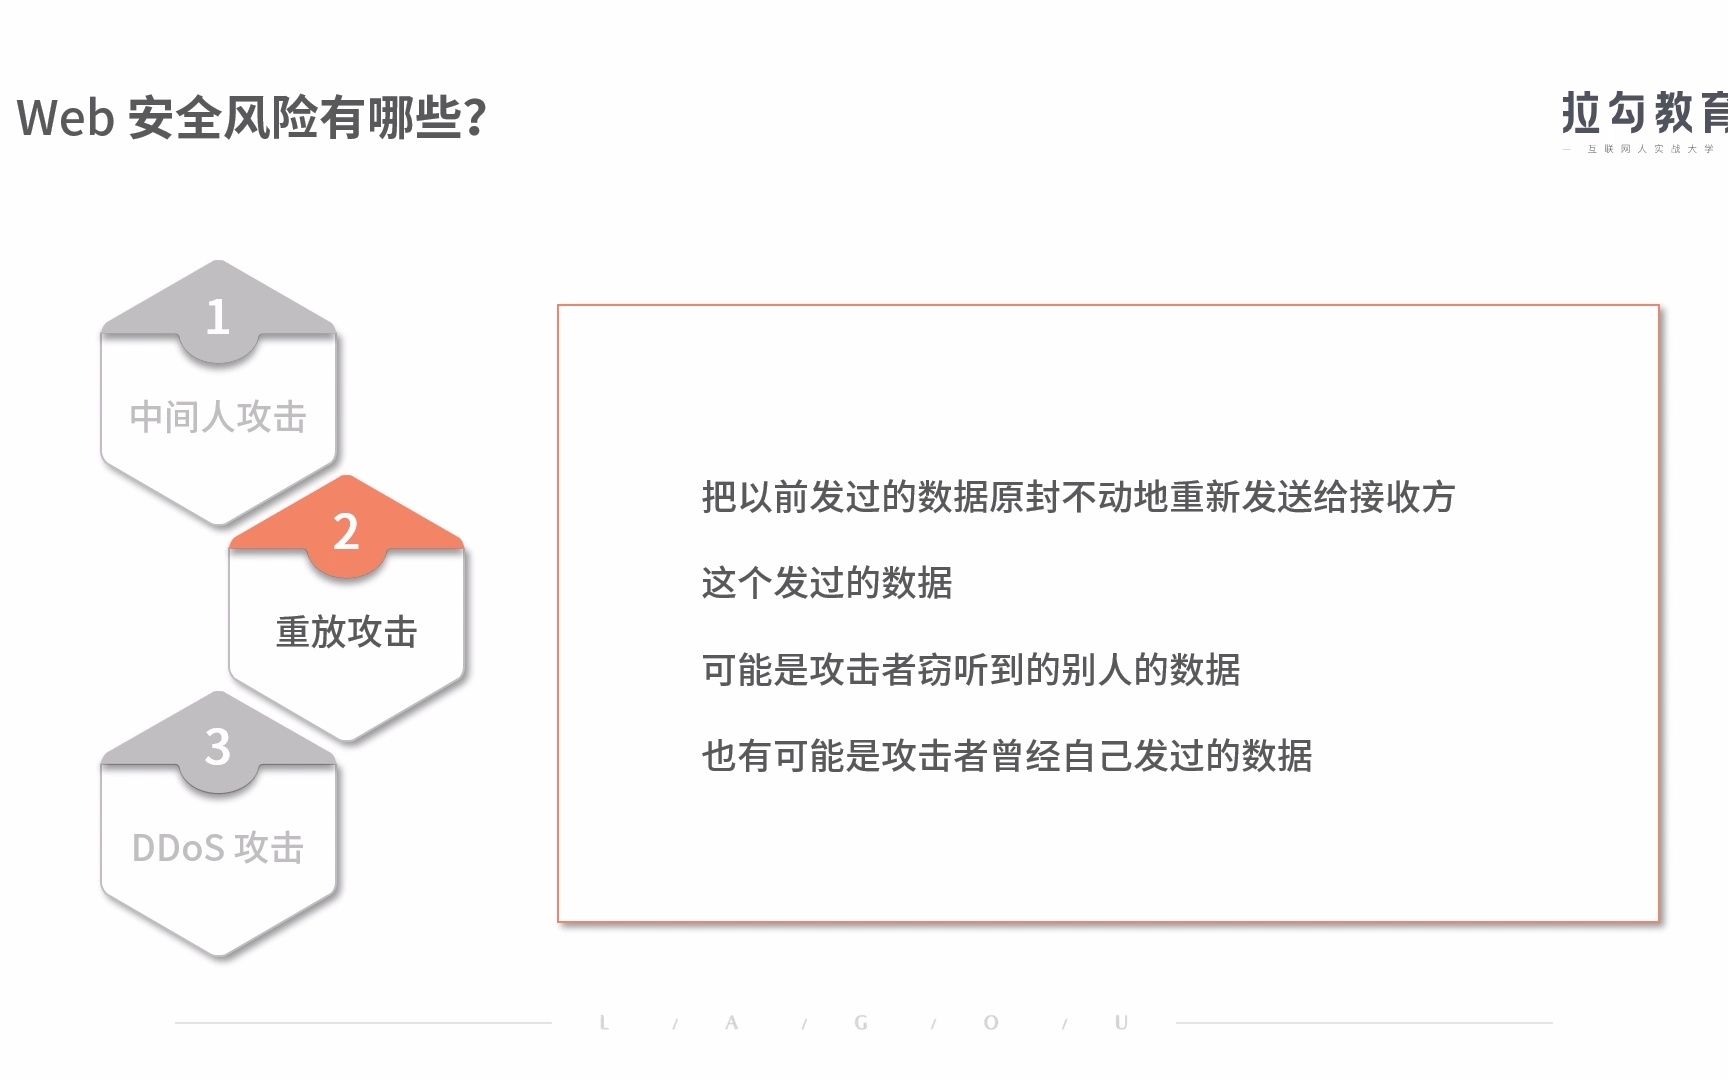
在数字化业务高速发展的今天,接口安全已成为企业数字化转型的基石,许多开发者在构建API时,往往关注数据的加密传输,却忽视了请求本身被恶意捕获并重复发送的风险,重放攻击(Replay Attack)就像有人录下了你开门的口令,然后在你离开后再次播放这个口令来开门,对于WAF(Web应用防火墙)而言,识别并拦截这类攻击,不仅是技术层面的防御,更是保障业务逻辑完整性的关键防线。

接口防重放攻击的技术原理与实现路径
要理解WAF如何拦截重放攻击,首先需要拆解其背后的技术逻辑,业内专家指出,单一的技术手段往往难以应对复杂的攻击场景,因此组合拳是当前的行业共识。
时间戳与Nonce的双重校验机制
时间戳(Timestamp)和随机数(Nonce)是防止重放攻击最基础也最有效的两个要素。
- 时间戳的作用:每个请求都携带一个当前时间值,WAF在接收到请求时,会检查该时间戳与服务器当前时间的差值,如果差值超过预设阈值(例如5分钟),该请求将被视为过期并直接拒绝,这有效限制了攻击者利用旧请求进行攻击的时间窗口。
- Nonce的唯一性:Nonce(Number Used Once)是一个只使用一次的随机字符串,客户端在每次发起请求时生成一个唯一的Nonce,并将其与时间戳、业务参数一起进行签名,WAF服务端会维护一个缓存列表,记录近期已使用的Nonce,如果检测到相同的Nonce在有效期内重复出现,则判定为重放攻击。
具体操作示例
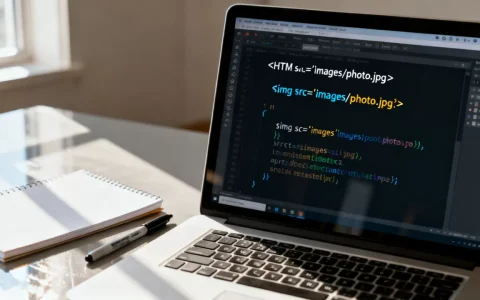
在实际开发中,建议遵循以下路径实现校验:
- 客户端生成当前Unix时间戳

ts
- 客户端生成UUID作为
nonce。 - 将
ts、nonce及业务参数按字典序排序。 - 使用约定的密钥进行HMAC-SHA256签名,生成
sign。 - 将
ts、nonce、sign随请求头或参数一同发送。

签名算法的强度选择
签名的安全性直接决定了重放攻击的防御上限,MD5等哈希算法因碰撞风险高,已不再推荐用于安全敏感场景,目前主流方案多采用HMAC-SHA256或RSA非对称签名。
- 对称签名:适用于内部系统间调用,密钥共享,计算效率高。
- 非对称签名:适用于开放平台,公钥验签,私钥签名,安全性更高,但计算开销较大。
据工信部相关安全指南建议,对于高敏感金融接口,应强制使用非对称加密签名,并配合动态密钥轮换策略。
WAF部署场景下的防重放策略优化
不同的业务场景对防重放的要求各不相同,盲目套用统一策略可能导致用户体验下降或性能瓶颈。
高频交易场景的极致性能要求
在电商秒杀或金融交易场景中,QPS(每秒查询率)极高,任何额外的校验逻辑都可能成为性能瓶颈。
- 内存缓存策略:建议使用Redis等内存数据库存储已使用的Nonce,利用Redis的原子操作(如
SETNX)来检查Nonce是否存在,既保证唯一性,又提升查询速度。 - TTL自动过期:为Nonce设置合理的过期时间(TTL),通常与时间戳阈值一致,这样无需手动清理过期数据,避免内存泄漏。
- 批量校验优化:对于批量请求,可考虑将Nonce校验逻辑前置到网关层,利用WAF的规则引擎进行快速过滤,减轻后端应用压力。
低频管理接口的安全优先

对于后台管理系统或数据导出接口,虽然请求频率低,但一旦泄露后果严重。
- 延长时效窗口:考虑到网络延迟或用户操作时间,可适当放宽时间戳校验窗口,但需严格限制Nonce的复用次数。
- IP绑定校验:在Nonce校验基础上,增加客户端IP地址的绑定验证,如果请求的IP与注册IP或历史常用IP不符,即使签名正确也应触发二次验证或拦截。
- 行为分析联动:结合WAF的行为分析模块,监测异常请求频率,即使单个请求通过了Nonce校验,若短时间内来自同一IP的合法请求过多,也可触发限流或封禁。
常见误区与实战避坑指南
在实际落地过程中,许多团队容易陷入一些认知误区,导致防御效果大打折扣。
仅依赖HTTPS
HTTPS仅保证传输通道的加密,防止数据被窃听或篡改,但无法防止攻击者截获完整请求包后重新发送,重放攻击发生在应用层,HTTPS属于传输层保护,两者互补而非替代。
Nonce无限复用
有些实现为了简化逻辑,仅使用时间戳校验,或者允许Nonce在极长时间内复用,这给攻击者留下了巨大的重放空间,一旦时间戳窗口被突破,攻击者可以无限次重放请求,导致重复下单、重复转账等严重后果。
签名参数未排序
签名算法对参数顺序敏感,如果客户端和服务端对参数排序规则不一致,会导致签名验证失败,务必在接口文档中明确定义排序规则(如按ASCII码升序),并在代码中严格执行。
性能与安全平衡表
| 策略维度 | 高并发场景建议 | 高安全场景建议 |
|---|---|---|
|
Nonce存储 | Redis集群,TTL短 | 持久化存储,审计日志 |
| 时间窗口 | 30秒-2分钟 | 5分钟-10分钟 |
| 签名算法 | HMAC-SHA256 | RSA-2048 + HMAC |
| 额外验证 | IP白名单 | IP绑定 + 设备指纹 |

WAF防护接口防重放攻击拦截常见问题解答
WAF防护接口防重放攻击拦截的具体配置步骤是什么?
配置WAF防重放规则通常涉及以下步骤:在WAF控制台开启“防重放攻击”模块;定义时间戳校验阈值,建议设置为300秒以内;配置Nonce缓存策略,选择内存型存储并设置过期时间;测试接口请求,确保正常请求通过,恶意重放请求被拦截,不同云厂商的WAF界面略有差异,但核心逻辑一致。
接口防重放攻击拦截与防刷机制有什么区别?
防重放侧重于请求内容的唯一性和时效性,防止同一请求被重复提交;防刷侧重于请求频率的控制,防止短时间内大量请求耗尽资源,两者常结合使用:先通过防重放确保请求合法,再通过防刷限制频率,形成双重保护。
WAF防护接口防重放攻击拦截对系统性能影响大吗?
合理配置的防重放机制对性能影响极小,关键在于Nonce的存储和查询效率,使用Redis等高性能内存数据库,单次校验耗时通常在毫秒级,对于绝大多数业务场景,这种延迟用户无感知,若出现性能瓶颈,通常是因为缓存未命中率高或网络延迟大,而非校验逻辑本身。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/391155.html