定期轮换密钥的核心价值,在于把凭证泄露后的可利用时间从“无限期”压缩到“有限窗口”,这是降低长期泄露风险最直接、最有效的手段之一。 很多团队把密钥当成“装好就不用管”的静态配置,直到某天服务器被挖矿、数据被拖走,才想起那把私钥已经在代码仓库里躺了大半年。
为什么长期不变的密钥像一颗“定时炸弹”
长期密钥不会自己爆炸,但它给攻击者留了一扇永远敞开的门,泄露途径从来不止一种:
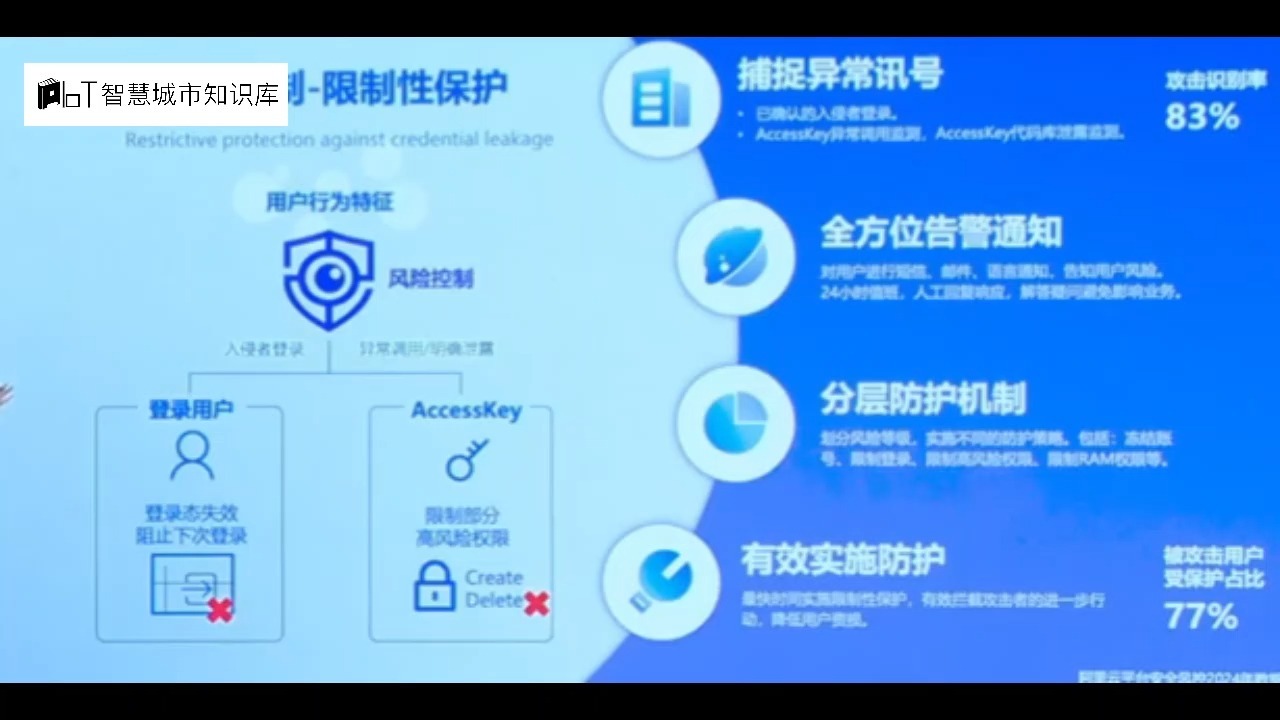

- 开发人员误把云服务器私钥提交到公共 GitHub 仓库。
- 第三方监控平台或日志系统意外记录了明文凭证。
- 内部员工离职后仍可用旧密钥访问生产环境。
- 钓鱼邮件诱导输入云控制台密码,顺带窃取本地的 SSH 私钥。
- 配置文件被打包进开源项目,里面带着数据库连接串。
一旦这些凭证拿到手,如果密钥一年不换,攻击者可以在数月内反复进出系统。行业共识认为,凭证有效期越长,泄露后的可利用窗口越大,修复成本也越高。 这不是技术难题,而是基本的时间博弈。
具体到场景里:某公司把数据库访问密钥写进配置文件,配置文件又被同步到公开的代码片段,密钥两年未轮换,期间数据库被拖库,安全团队直到收到勒索邮件才发现,定期轮换并不能阻止初始泄露,但能把这种“长期裸奔”变成“短期暴露”。
密钥轮换多久一次合适?给凭证装上“保质期”
密钥轮换多久一次合适,没有一刀切的标准,不同凭证的风险等级、使用频率、运维能力都不一样,合理的做法是给密钥分级,按等级定周期。
高权限云账号密钥:建议不超过 90 天
云平台根账号或拥有全局管理权限的访问密钥,一旦泄露等于把整个云资产交给别人,这类密钥多数情况下不应长期存在,优先使用临时安全令牌,确需长期密钥则至少每 90 天轮换一次,具体操作可以在云控制台开启“定期轮换提醒”,系统会在临近到期时发送通知。
数据库与内部 API 凭证:30 到 60 天轮换一次
内部服务之间的认证凭证,平时没人注意,却往往连接着核心业务数据,30 到 60 天的轮换周期,配合配置中心自动下发,能在不增加太多运维负担的前提下,把泄露窗口压到两个月以内,对于数据库密码,建议轮换时同步更新连接池配置,避免业务中断。
个人开发环境 SSH 密钥:至少每季度更换
开发机上的 SSH 私钥容易丢失,也容易被拷贝到跳板机或测试服务器,每季度更换一次,并清理服务器上不再使用的公钥,是成本较低的好习惯,开发人员可以在本地用一条命令生成新密钥,再通过堡垒机统一分发。
轮换周期太短也不行,如果每三天换一次数据库密码,开发人员和自动化脚本都会疲于奔命,反而容易出现“图省事写死在脚本里”的倒退行为。业内专家指出,轮换频率应当与凭证的暴露面、系统重要性和自动化水平相匹配,而不是越短越好。
长期密钥和短期密钥哪个更安全?一张表说清
长期密钥和短期密钥哪个更安全,答案很直接:短期密钥在抗泄露风险上明显更优。 但表面对比背后的关键在于自动化能力。
| 对比维度 | 长期密钥 | 短期密钥 |
|---|---|---|
| 泄露后攻击窗口 | 数月甚至数年 | 通常几小时到几天 |
| 运维复杂度 | 低,配置一次 | 高,需自动轮换 |
| 适用场景 | 本地开发、低频系统 | 高权限云资源、临时任务 |
| 综合安全收益 | 较低 | 较高 |
短期密钥的真正含义,不是让团队手工频繁更换,而是通过临时令牌或自动轮换机制,让密钥在极短周期内自动失效,比如云厂商提供的临时安全凭证,默认几分钟到几小时过期,即使泄露,攻击者能用上的时间也很短,长期密钥并非一无是处,一些本地系统不支持频繁变更认证信息,强行短期化会导致业务中断,平衡点在于:对外暴露面越大的凭证,越应该短期化。
云服务器SSH密钥定期更换步骤:三条命令搞定
云服务器SSH密钥定期更换步骤,核心就三步:生成新对、分发公钥、删掉旧公钥,别被“密钥轮换”这个词吓到,实际操作比想象中简单。
第一步:本地生成新密钥对
ssh-keygen -t ed25519 -f ~/.ssh/id_ed25519_2026 -C "user@server"
生成时按提示设置口令,避免私钥本身被直接盗用,密钥类型优先选择 ed25519,兼容性足够且安全性较高。
第二步:分发公钥到目标服务器
ssh-copy-id -i ~/.ssh/id_ed25519_2026.pub user@server
这条命令会把新公钥追加到服务器的 ~/.ssh/authorized_keys 文件中,此时新旧公钥都在服务器上,旧密钥仍可登录,这是为了留一条应急通道,如果服务器禁用了密码登录,请务必保留一个已授权的旧会话,防止配置出错。
第三步:验证新密钥登录后删除旧公钥
用新私钥登录服务器:
ssh -i ~/.ssh/id_ed25519_2026 user@server
登录成功后,编辑 ~/.ssh/authorized_keys,删除旧公钥对应的行,保存退出,再开一个终端确认旧私钥已无法登录,整个过程不需要重启服务,不影响现有连接。多数情况下,云服务器 SSH 密钥每季度或每半年按此流程走一遍即可。
自动化轮换如何落地:工具选择与成本考量
人工轮换适合几台服务器、几个开发人员的小团队,一旦机器数量上来,靠手工记 Excel 去换密钥,早晚会漏。自动化轮换才是长期方案。
密钥管理系统价格一般多少?小团队别急着花钱
密钥管理系统价格一般多少,取决于部署方式和规模,开源方案如 OpenBao、Vault 社区版可免费使用,但需要投入人力维护集群、配置策略、监控告警,商业产品按节点或用户数授权,费用从每年数千元到数万元不等,中型以上企业普遍能接受。
小团队完全可以先用云厂商自带的密钥轮换功能,比如云控制台里针对访问密钥的“定期轮换提醒”和临时令牌服务,基本不产生额外费用,等业务规模变大,再评估是否需要独立密钥管理系统,选择和部署时,优先考虑支持 API 对接、审计日志、细粒度权限的产品。
上海企业密钥轮换方案:合规驱动下的自动化实践
上海企业密钥轮换方案,通常不是纯技术问题,等保、数据安全法以及行业监管要求,让上海本地企业对凭证管理有更明确的审计需求,具体落地时,多数企业会选一条折中路径:
- 云上高权限密钥全部切换到临时令牌或 90 天轮换。
- 内部核心数据库凭证通过配置中心每 30 天自动生成并推送。
- 对历史遗留的长期静态密钥做一次全面盘点,打上“待轮换”标签。
- 用堡垒机统一分发 SSH 公钥,禁止开发人员自行登录生产服务器。
这样既满足监管对“定期更换密码”的要求,又不让运维团队被日常轮换淹没,自动化程度越高,合规审计时越容易拿出完整的轮换记录。
企业落地密钥轮换的常见误区
有几个坑,踩过的团队不在少数:
- 只在泄露后轮换:把轮换当成应急措施,平时从不主动更换,攻击发生后再轮换,往往已经晚了。
- 统一周期一刀切:所有密钥都按同一频率换,核心数据库和测试环境一样对待,浪费精力且重点失焦。
- 依赖人工登记:用表格记录哪些密钥什么时候换的,表格一旦没更新,轮换就等于没做。
- 只盯云厂商访问密钥:忽略了内部 SSH 密钥、数据库密码、第三方应用凭证,这些往往是攻击者最喜欢的入口。
- 轮换时不留兼容窗口:新密钥还没有完全生效就删除旧密钥,导致服务大面积不可用。
轮换不是“换完就安全”,而是要配合最小权限、审计日志和异常监控,单独依赖轮换,只能压缩时间窗口,不能根除泄露。
收束
凭证泄露几乎不可避免,但泄露后的影响范围完全可以通过定期轮换来控制。把密钥当成会过期的食物,按时更换,才能让攻击者拿到手的永远是一张快要失效的门卡。
定期轮换密钥相关问答
定期轮换密钥能完全防止凭证泄露风险吗?
不能,定期轮换密钥不能阻止初始泄露,它的作用是把泄露后的可利用时间大幅缩短,配合异常登录监测、最小权限和审计,才能把风险整体压低。
云服务器SSH密钥定期更换步骤有哪些坑?
主要坑在于删除旧公钥过早,导致新密钥还没验证通过就被锁在门外,正确顺序一定是:生成新对、分发公钥、用新密钥验证成功、再删除旧公钥。公钥文件权限不要改成 777,保持 600 或 644 即可。
密钥管理系统价格一般多少?小团队有必要上吗?
商业密钥管理系统按规模收费,部分云厂商提供基础密钥轮换功能且不额外收费,多数小团队在服务器数量较少时,直接使用云控制台和脚本轮换就能满足需求,等出现合规审计或机器数量增长后再上专业系统也不迟,多数云平台已内置访问密钥轮换功能,可直接在控制台开启。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/659631.html