弹性扩容与按需调度本质上是一场攻防成本博弈通过让防御资源随攻击强度自动伸缩、按流量特征实时切换路径,攻击者每投入一块钱制造的攻击,都需要付出更高代价才能维持效果,而防御方的成本被平抑在可控区间。
这个判断背后有一个行业共识:DDoS攻击的打法这些年没有本质变化,变化的是防御侧的响应速度,十年前,企业应对DDoS靠的是预购高防带宽,攻击一来,人工切流量,慢则几十分钟,快则几分钟,期间业务已经趴窝,如今弹性扩容和按需调度的组合,把这个时间压缩到了秒级甚至毫秒级,攻击成本被抬高的关键,不在于你买了多少防御资源,而在于攻击者无法预测你下一秒的防御姿态。
弹性扩容和按需调度有什么区别攻击成本博弈的核心思路
理解两者的区别,先看一个具体场景:某电商平台在大促期间遭遇突发流量,系统资源告急,弹性扩容会自动增加服务器实例,把计算能力顶上去;按需调度则会把访问请求分流到不同区域的空闲节点,避免单点过载,前者解决的是“资源不够”,后者解决的是“资源用不上”。
攻击场景下有微妙变化,弹性扩容应对的是流量洪峰攻击流量像潮水一样涌来,防御带宽和清洗能力随之自动扩容,让攻击者的流量包打不穿防御墙,按需调度应对的是流量清洗把可疑流量引到高防节点过滤,把正常流量放行到源站,相当于给业务流量装了红绿灯。
两者的配合逻辑是:弹性扩容保证防御资源的池子足够大,按需调度保证池子里的水能流到正确的地方,攻击者发现,无论砸多少流量,防御方的资源池都跟着涨,清洗链路都跟着调整攻击成本被无限摊薄,而防御方的成本只是按需付费的资源开销,这和传统固定带宽方案有本质区别,固定方案是无论有没有攻击都掏同样多的钱,攻击者只要算清楚你的防御上限,就能用三倍流量打穿。
攻击者为什么越来越打不动?三个关键动作平抑攻击成本
传统架构的崩溃点:防御资源是静态的
传统的DDoS防御方案,企业买定高防带宽和硬件防火墙,攻击者通过试错就能摸清你的防御上限,比如你的高防IP带宽是100G,攻击者只需要组织120G流量就能打满,防御成本由你承担,攻击成本却由攻击者掌握主动权,更麻烦的是,攻击者经常挑凌晨两三点下手,那时候运维人员都在睡觉,人工调度根本来不及。
弹性扩容让防御资源变成“活水”
弹性扩容的核心能力是自动伸缩,接入云上的弹性高防后,系统会持续监控入向流量,一旦发现攻击特征,自动向云端申请更多清洗带宽和节点资源,业内专家指出,优秀的多线路高防架构能在攻击发生后的十秒内完成带宽扩容和节点切换,整个过程无需人工干预。
这个变化击中了攻击者的软肋,攻击者发起攻击前,需要先评估你的防御规模,算清楚成本收益,传统静态防御下,这笔账很好算;弹性扩容后,防御规模是个变量,攻击者无法预判需要多少流量才能奏效,攻击成本的不确定性大幅上升,多数情况下,攻击者试了一两次发现打不透,就会放弃这个目标,转向防御配置更薄弱的站点。
按需调度让正常流量和攻击流量彻底分家
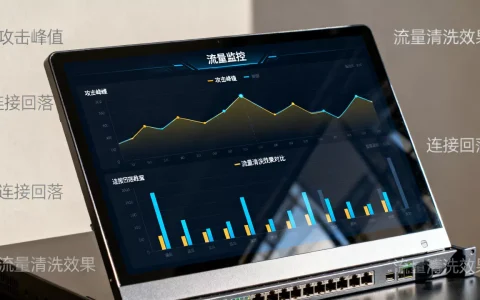
按需调度解决的是攻击识别后的流量引导问题,当清洗系统识别出攻击流量后,调度策略会执行三个阶段:
- 流量牵引:把全部入向流量引到清洗节点,通过指纹识别、行为分析等手段区分正常请求和恶意请求。
- 策略匹配:根据攻击类型(SYN Flood、UDP反射放大、CC攻击等)下发不同清洗规则,通常一分钟内完成策略更新。
- 流量回注:清洗后的正常流量通过专线回传到源站,确保业务连续。
这里有一个容易被忽略的细节:按需调度不只是调度流量,还在调度计算资源,当某个区域节点遭到攻击,调度系统可以把业务流量切到未受攻击的区域节点,同时保持数据同步,有这样一个真实场景某游戏公司租用的是香港服务器,遭遇DDoS攻击时,按需调度在三十秒内把华东玩家的流量切到了上海节点,华南玩家仍然就近接入香港节点,攻击者看到的是业务还在正常运行,但实际上攻击目标已经被架空了。
高防服务器价格多少才算合理?弹性架构的成本账
很多人一上来就问高防服务器价格多少,这个思路在弹性扩容时代需要修正,传统高防服务器的报价逻辑是“带宽包月”,比如200G防御带宽一个月两万块,不管你有没有挨打,这笔钱都得出,攻击者瞄准的正是这个特点,反正你已经付了高防的钱,只要用超过防御上限的流量打一次,你就得再掏钱升级套餐。
弹性架构下的成本逻辑变成了“资源随攻击自动伸缩,费用按实际用量结算”,静态高防和弹性的方案对比如下:
| 对比维度 | 固定高防套餐 | 弹性扩容+按需调度 |
|---|---|---|
| 成本模式 | 预付费包月,无论是否受攻击都全额支出 | 基础防护费用+攻击产生后的弹性用量费用,平时开销低 |
| 防御上限 | 固定带宽,需人工升级 | 云端资源池自动伸缩,上限近乎无限 |
| 攻击响应速度 | 需人工介入,分钟级起步 | 系统自动响应,秒级完成 |
| 正常流量体验 | 高防链路转发可能增加延迟 | 调度优先选择最优路径,延迟更低 |
| 攻击者成本计算难度 | 可通过扫描准确评估防御上限 | 无法预测防御规模,攻击成本不可控 |
打个比方,固定高防是买了一座大游泳池,平时游不完,遇到大洪水还是可能被淹,弹性方案是装了一套自动排水泵加分流闸,洪峰来了排水泵自动加足马力,分流闸把部分水引向备用渠道,你要付的只是排水泵转起来的电费,而不是游泳池的全额建造费。
关于高防服务器价格多少的纠结,本质上是在问“我该为不确定的攻击预留多少预算”,弹性扩容给出的答案是:不为闲置容量付钱,只为实际防御动作付费,平时费用可能只是固定高防的三成到五成,遭遇大流量攻击时会产生更高的弹性费用,但相比业务停摆的损失,这笔账还是划算的,另一个值得注意的细节是,弹性方案中的按量计费通常设置有封顶价,云厂商为了留住客户,在大规模攻击时往往会有费用减免策略。
不同场景下,弹性扩容和按需调度的落地路径
自建机房的弹性改造
自有机房的企业不用放弃现有架构,可以在入口带宽处接入云端清洗中心,保留本地物理防火墙,同时启用云端弹性高防和调度策略,攻击触发时,BGP路由自动切换,把流量送往云端清洗节点,正常流量通过IPsec隧道回传机房,这个过程中本地服务器不作改动,改造投入主要是云端按需资源的调用费。
中小企业的轻量组合方案
业务量级不高的企业,不需要大而全的弹性架构,重点关注三点:第一,选择支持按量计费的高防IP服务,避免为闲置带宽买单;第二,启用DNS级调度,当主IP遭遇攻击时,自动把域名解析切换到备用IP;第三,在云服务器上配置弹性伸缩组,针对突发流量自动扩展业务实例,这套组合方案的成本可能只是传统高防方案的零头,却能把攻击者的成本抬高三到五倍。
金融交易场景下的调度精细化
金融场景的难点在于,攻击流量往往和正常交易请求混在一起,无法简单粗暴地丢弃,按需调度在这里需要更细的粒度:基于会话级别的指纹建模,区分人工操作和机器人请求;基于交易频次和金额的动态阈值,识别异常行为特征;基于用户风险分级的差异化调度策略,高净值用户的请求优先走干净链路,弹性扩容在这里承载的也不只是带宽弹性,还包括计算资源的弹性清洗策略需要足够的算力来维持高并发下的深度检测。
攻击成本平抑的底层逻辑:算不清的账,才是最好的账
回到开头那句话,弹性扩容与按需调度平抑攻击成本,不是靠把成本压缩到零,而是靠让攻击者的投入产出比彻底失衡,攻击者需要持续投入资金租用肉鸡、购买反射放大服务、寻找新的攻击手法,而防御方只是按需调用云资源,两者消耗不在同一个量级。
还有一个行业共识值得补充:攻击成本平抑之后,攻击者会转向更“划算”的目标,据统计,近年来的DDoS攻击案例中,有相当一部分打向的是防御配置薄弱的的小型网站和传统IDC机房,而非部署了弹性调度体系的中大型云客户,这从侧面说明,弹性扩容和按需调度确实在一定程度上改变了攻击生态不是消灭攻击,而是把攻击的矛头推向了防御更薄弱的地方。
对普通企业来说,理解这套逻辑比单纯纠结高防服务器价格多少更有实际价值,防御的关键不在预算上限,而在资源调度的速度和弹性伸缩的自动化程度,当攻击者发现你的防御体系让他无法预估成本、无法预测效果,他的攻击就失去了商业理性,这才是平抑攻击成本的最好状态。
常见问题:弹性扩容与按需调度实战问答
弹性扩容一天要多少钱,小企业用得起吗?
弹性扩容费用由基础费用和弹性费用构成,基础费用通常只是固定高防套餐的零头,几十到几百元每天不等,弹性费用在未受攻击时为零,小企业每月支出可能比传统固定高防方案低一半以上,而且不需要一次性承诺长期合约,按实际用量结算,负担可控。
弹性扩容和按需调度哪个更省钱?
两者不冲突,省钱逻辑不同,弹性扩容省的是固定高防的闲置带宽费用,按需调度省的是人工运维和带宽升级成本,联合使用时省钱效果最好平时只维持较低的基础带宽,攻击发生时弹性扩容自动拉高带宽上限,调度策略保证清洗效率,避免因响应迟缓导致业务损失,综合成本远低于静态高防方案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/635586.html