服务器安全检查是保障业务连续性的基础,通过建立标准化的巡检流程,可以提前发现并修复漏洞,避免数据泄露和宕机风险。
服务器安全怎么检查:从账户到日志的完整流程
很多运维人员只在服务器刚部署时做一次安全配置,之后便不再关注,这种习惯导致漏洞累积,最终被攻击者利用,正确的做法是将安全检查固化到日常运维中,形成周/月周期的固定动作。
账户与权限审查:防止弱口令入侵
账户是服务器安全的第一道门,攻击者最先尝试的就是暴力破解弱口令。
- 禁用root远程登录:修改
/etc/ssh/sshd_config文件,将PermitRootLogin设为no,然后重启sshd服务,日常管理使用普通用户加sudo提权。 - 检查僵尸用户:运行
cat /etc/passwd,查看是否有异常用户或长期不用的账号,删除无用的系统账户,例如userdel -r username。 - 密码策略强化:设置密码复杂度,强制90天更换,在
/etc/login.defs中设置PASS_MAX_DAYS 90,PASS_MIN_LEN 12。 - sudo权限审计:检查
/etc/sudoers,确保只有必要的用户拥有sudo权限,且命令范围合理。
服务与端口最小化:关闭不必要的攻击面
服务器上运行的每个服务都是潜在的攻击入口,遵循最小化原则,只保留业务必需的服务。
- 端口扫描:使用
netstat -tulpn或ss -tulpn列出所有监听端口,确认每个端口对应的服务是否必要,一台Web服务器只需要开放80和443端口,其他端口如23(telnet)、3306(MySQL)应关闭或限制来源。 - 关闭无用服务:禁用或卸载不需要的服务,比如ftp、sendmail、rpcbind等,使用
systemctl disable servicename并systemctl stop servicename
。
- 防火墙规则:使用iptables或firewalld设置白名单策略,仅允许业务IP访问特定端口。
firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port protocol="tcp" port="22" accept'。

服务器安全巡检步骤详解:每周必做的四件事
将安全巡检固化到每周日程,可以大幅降低被入侵的概率,行业共识认为,定期执行以下四项检查能覆盖90%以上的常见风险。
- 检查系统更新:运行
yum check-update或apt list --upgradable,查看是否有安全补丁,优先安装标记为“安全”的更新。 - 查看异常登录记录:使用
last -20查看最近20条登录历史,注意是否有来源IP异常或非工作时间登录的记录,配合journalctl -u sshd可以查看详细的登录尝试。 - 分析系统日志:检查
/var/log/messages或/var/log/syslog中是否有大量错误或重复的失败尝试,可以使用grep "Failed password" /var/log/secure快速统计失败次数。 - 检查文件完整性:对关键配置文件(如
/etc/passwd、/etc/shadow、/etc/ssh/sshd_config)计算md5值,每周对比是否被修改,可以用md5sum /etc/passwd记录基准值,之后用md5sum -c校验。
日志审计与入侵检测:发现异常行为
日志是事后追溯和主动发现入侵痕迹的关键,即使前面步骤都做了,日志也能帮你发现是否已经有人渗透进来。
- 启用auditd:配置
/etc/audit/rules.d/audit.rules,监控/etc/passwd、/etc/shadow等敏感文件的写操作,使用auditctl -w /etc/passwd -p wa -k passwd_change。 - 安装fail2ban:自动屏蔽尝试暴力破解的IP,配置
/etc/fail2ban/jail.local,监控sshd、httpd等服务的日志,设定封禁时间。
- 日志集中管理:如果有多台服务器,使用rsyslog或ELK将日志发送到集中日志服务器,方便统一分析,避免攻击者入侵后清理本地日志。

服务器安全工具对比:开源与商业方案如何选
对于中小团队,预算有限,但安全需求不能降低,选择合适的工具可以在成本与效果之间取得平衡。
免费开源工具推荐
- Lynis:安全审计工具,运行
lynis audit system即可生成一份安全报告,列出未加固的项目和改进建议,适合新手快速了解服务器现状。 - ClamAV:杀毒软件,扫描病毒和恶意文件,尽管Linux服务器中毒概率较低,但作为文件分享或邮件服务器时很有必要。
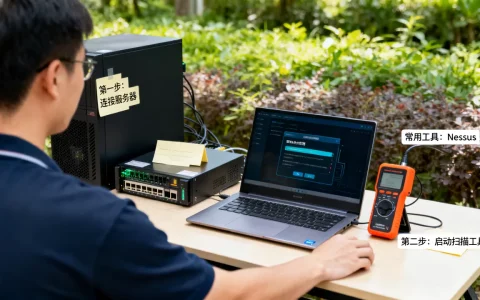
- OpenVAS:漏洞扫描器,可以定期扫描服务器已知漏洞,并给出修复建议,部署稍复杂,但功能强大,适合每月深度检查。
商业安全服务的选择
如果团队缺乏专业安全人员,商业服务可以节省大量时间。
- 简米云安全管家:提供漏洞扫描、基线检查、应急响应等功能,价格按资产数量计费,从几百元每月到数千元不等。
- 酷番云主机安全:集成入侵检测、文件查杀、漏洞修复,适合酷番云用户直接使用,控制台操作便捷。
- 第三方安全服务:如安恒、绿盟等,提供驻场或远程安全运维,价格较高,但适合金融机构或合规要求严格的场景。
服务器安全成本控制:免费工具足以应对多数风险
对于大多数中小型站点,先使用Lynis做基线检查,配合ClamAV和fail2ban,完全可以覆盖常见威胁。据统计,每年因服务器安全问题导致的损失中,超过60%是由弱口令和未打补丁这类基础问题引起的,免费工具恰好能解决这些痛点。

海外服务器安全注意事项:与国内主机的差异
如果你租用海外服务器(如AWS、Vultr、搬瓦工)或面向海外用户,安全策略需要额外调整。
- 暴力破解更频繁:海外服务器常被全球范围的扫描器盯上,建议使用非标准SSH端口(如2222),并强制使用密钥登录,禁用密码登录。
- 合规性差异:面向欧洲用户需考虑GDPR,日志记录不能包含个人可识别信息,且数据存储位置需符合规定,面向北美用户则需注意CCPA。
- 国内服务器安全防护的重点:国内主机通常需要通过等保2.0合规,要求日志留存至少180天,并具备入侵检测能力,简米云、酷番云等云厂商会提供护网演练,适合定期测试自身防御能力。
服务器安全检查常见问题
服务器安全巡检应该多久做一次?
建议每周执行一次基础巡检,包括账户审查、日志分析和更新检查,每月进行一次深度漏洞扫描,使用工具如Lynis或OpenVAS,如果有重大版本发布或安全事件,立即进行临时检查。
检查服务器安全时,哪些命令最常用?
last:查看最近登录记录。netstat -tulpn:列出所有监听端口。ps aux --sort=-%mem:按内存占用排序进程,发现异常进程。rpm -Va:验证RPM包的完整性,发现被篡改的文件。journalctl -xe:查看系统日志的详细错误。
服务器安全对比中,自建vs云服务哪个更安全?
自建服务器需要自己负责从硬件到系统的全栈安全,投入精力大,但可以完全控制,云服务商提供基础安全防护(如DDoS清洗、漏洞扫描、安全组),但业务层的安全仍需自己配置,对于大多数企业,使用云服务并开启安全附加服务(如安全管家)是更经济的选择,因为云厂商有专业团队应对新型攻击。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/513439.html