构建负载均衡集群的核心在于通过Nginx或HAProxy等反向代理服务器,将外部流量智能分发至后端多台Web服务器,从而解决单点故障并提升系统并发处理能力。
在2026年的互联网架构语境下,高可用性不再是可选项,而是生存底线,当用户点击链接的瞬间,背后往往隐藏着复杂的流量调度逻辑,负载均衡(Load Balancing)正是这套逻辑的“交通指挥官”,它不直接处理业务逻辑,而是负责判断哪台服务器最空闲、哪台服务器响应最快,然后将请求精准投递,这种架构不仅避免了单台服务器因过载而崩溃,还允许运维人员在不停机的情况下进行硬件升级或软件维护,对于任何面向公众提供服务的系统而言,理解并实施负载均衡集群,是迈向企业级架构的第一步。
负载均衡集群的核心架构与选型对比
要搭建一个稳健的集群,首先得明白“谁在指挥”以及“怎么指挥”,业内专家指出,目前主流的方案主要分为硬件负载均衡和软件负载均衡两大类,两者的适用场景和成本结构差异明显。
硬件与软件负载均衡的差异分析
过去,F5等硬件负载均衡设备是大型企业的标配,它们性能强劲,稳定性极高,但价格昂贵,且扩展性受限,随着云计算和容器技术的发展,软件方案已成为绝对主流。
- 硬件负载均衡:通常指专用 appliances,如F5 BIG-IP,优势在于吞吐量极大,延迟极低;劣势是初始投入成本高,维护依赖原厂,故障替换周期长。
- 软件负载均衡:基于通用服务器运行Nginx、HAProxy或LVS,优势是成本低廉,配置灵活,易于与Kubernetes等云原生环境集成;劣势是对底层操作系统和内核调优有一定要求。
对于大多数中小型企业甚至部分大型互联网公司,开源软件负载均衡方案因其极高的性价比和生态兼容性,成为了首选,Nginx以其轻量级和非阻塞I/O模型著称,适合处理高并发静态资源;而HAProxy则在TCP层负载均衡方面表现卓越,适合对连接稳定性要求极高的场景。
四层与七层负载均衡的技术区别
理解OSI模型是选型的关键,四层负载均衡工作在传输层,主要依据IP地址和端口号进行转发,速度极快,但不具备内容感知能力,七层负载均衡工作在应用层,能够解析HTTP/HTTPS协议,根据URL、Header甚至Cookie内容进行智能分发。

多数情况下,现代架构采用“七层前置+四层后端”的组合,Nginx作为入口处理SSL卸载、路由分发和静态资源缓存,后端则通过LVS或Keepalived进行七层以下的高效转发,这种分层设计既保证了安全性,又提升了整体吞吐量。
主流工具实战:Nginx集群配置详解
Nginx是目前国内最流行的Web服务器兼负载均衡器,其配置逻辑清晰,模块丰富,非常适合构建高可用集群,以下以Nginx为例,拆解构建集群的具体步骤。
第一步:定义后端服务器组
在Nginx配置文件中,首先需要定义upstream块,将后端的真实服务器IP地址和端口列入名单,这一步相当于告诉Nginx:“这些家伙是我的小弟,有事找他们”。
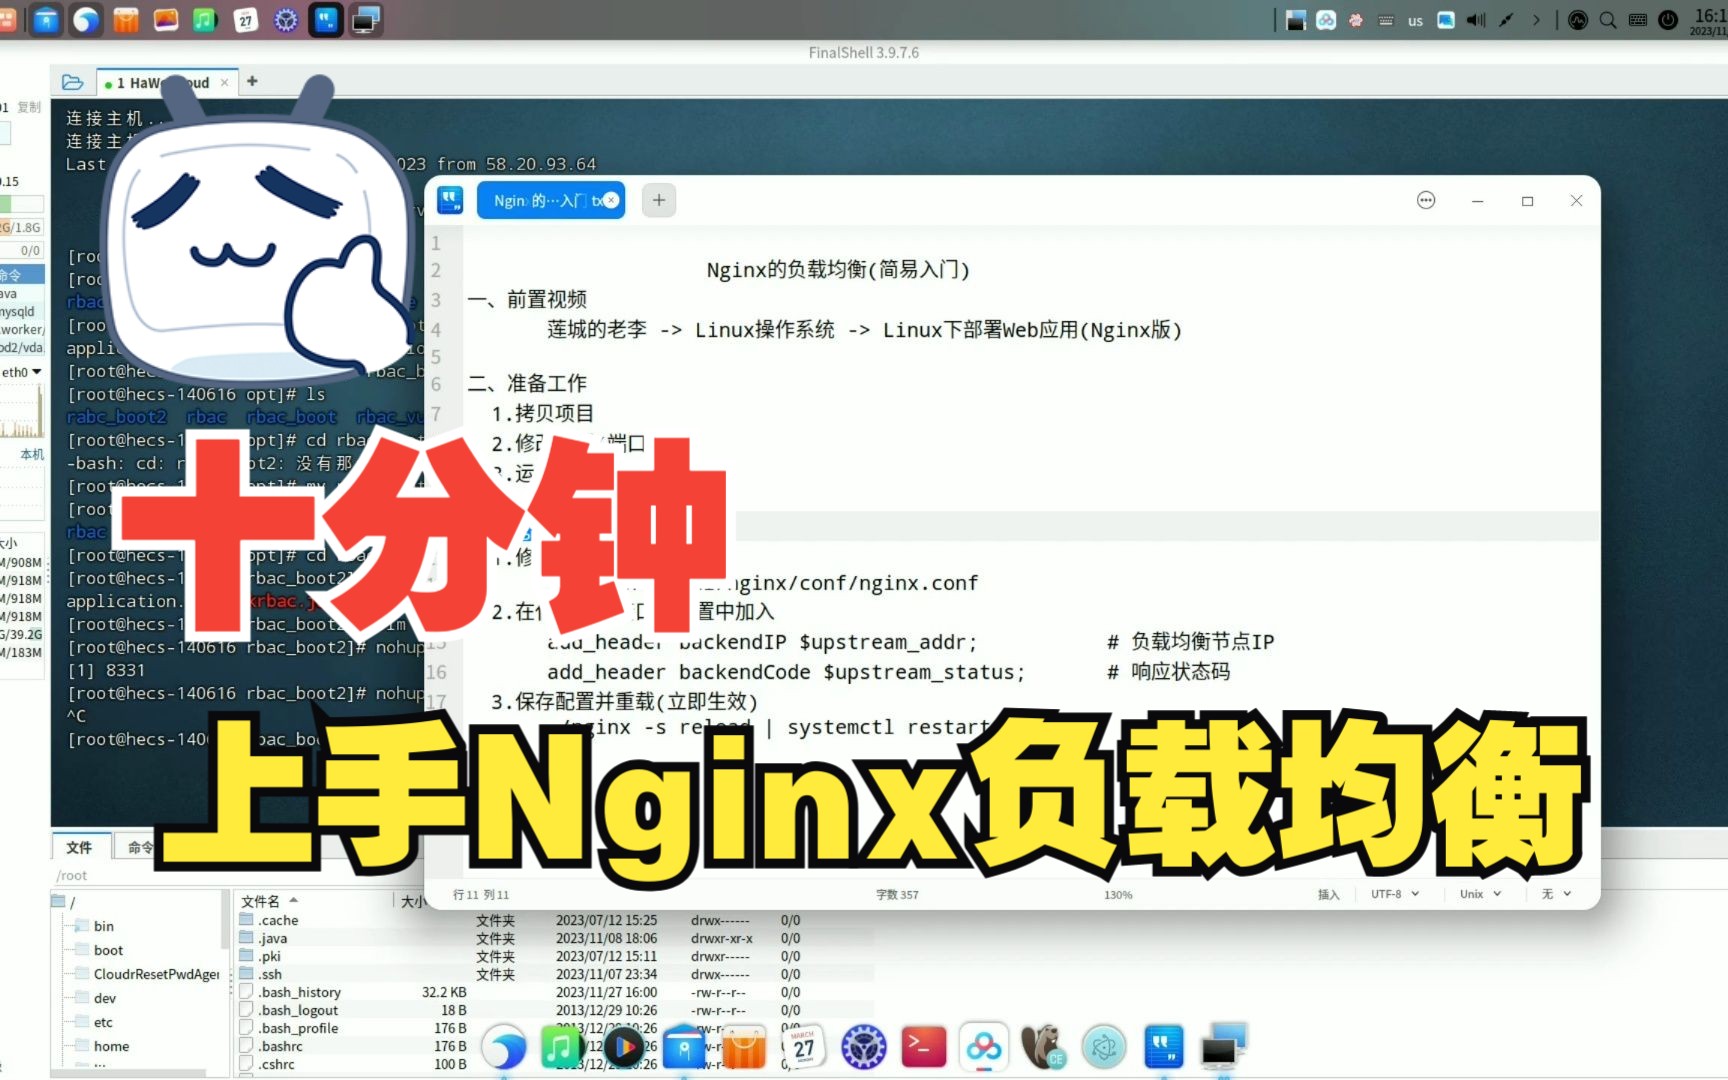
upstream backend_cluster {
    # 权重设置,数字越大分配到的请求越多
    server 192.168.1.101:8080 weight=5;
    server 192.168.1.102:8080 weight=3;
    server 192.168.1.103:8080 backup; # 备用服务器,仅在主节点宕机时启用
}
这里使用了weight参数来控制流量分配比例,如果101号服务器配置更高,可以给予更大权重。backup指令则确保了故障转移机制的生效,这是高可用集群的基础。
第二步:配置反向代理与负载均衡策略
在server块中引入上述定义的后端组,并指定负载均衡算法,Nginx默认使用轮询(Round Robin),即轮流分配请求,但针对特定场景,可以选择其他策略。
- 轮询(Round Robin):默认策略,平均分配,简单公平。
- 加权轮询(Weighted Round Robin):根据服务器性能分配不同权重,解决异构服务器问题。
- IP哈希(IP Hash):根据客户端IP的哈希结果分配固定后端,确保同一用户始终访问同一台服务器,解决Session共享问题。
server {
    listen 80;
    server_name www.example.com;
    location / {
        proxy_pass http://backend_cluster;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}

这段配置不仅实现了流量分发,还通过proxy_set_header保留了客户端的真实IP,这对于后端日志分析和安全审计至关重要。
高可用与故障转移机制构建
单台Nginx服务器本身也是单点故障源,如果入口Nginx宕机,整个服务将不可用,构建主备或双活架构是必须的。
Keepalived实现VIP漂移
Keepalived是Linux下实现高可用的经典组件,它通过VRRP协议管理虚拟IP(VIP),当主节点故障时,VIP会自动漂移到备用节点,用户无感知。
配置过程相对简单,需在两台Nginx服务器上安装Keepalived,并编写配置文件指定优先级(priority)和心跳检测脚本。
- 主节点:设置较高优先级(如100),确保其优先持有VIP。
- 备节点:设置较低优先级(如90),处于待命状态。
- 健康检查:编写脚本监控Nginx进程,一旦Nginx停止,Keepalived自动降低优先级或触发切换。
这种方案成本低、部署快,是中小企业构建高可用集群的黄金组合。
会话保持与Session共享方案
负载均衡打破了“单机内存”的限制,导致用户登录状态可能在不同服务器间丢失,解决这一问题有两种主流思路。
- IP Hash:如前所述,通过算法将特定IP固定指向某台服务器,优点是配置简单,缺点是服务器扩容时需重新哈希,可能导致部分用户被踢出。
- 集中式Session存储:将Session数据存入Redis或Memcached集群,所有后端服务器共享同一份Session数据,这是更现代、更推荐的方案,尤其适合微服务架构,据行业共识认为,随着云原生技术的发展,基于Redis的Session共享已成为标准实践,因为它解耦了服务器状态,提升了系统的弹性伸缩能力。
性能优化与安全加固要点

集群搭建完成只是开始,持续的性能调优和安全防护才是长久之计。
连接复用与超时设置
频繁建立TCP连接会消耗大量资源,在Nginx中,启用keepalive指令可以保持后端连接池,减少握手开销,合理设置proxy_connect_timeout和proxy_read_timeout,防止慢查询拖垮整个集群。
SSL卸载与加密加速
HTTPS加解密是CPU密集型操作,将SSL证书配置在Nginx层进行卸载,后端服务器仅处理HTTP明文请求,可大幅降低后端负载,对于高并发场景,建议使用OpenSSL的硬件加速模块或支持AES-NI指令集的CPU。
限流与防攻击
利用Nginx的limit_req_zone和limit_conn_zone模块,可以针对IP或用户进行请求频率限制,这不仅能保护后端服务不被突发流量击垮,也是抵御DDoS攻击的第一道防线。
负载均衡集群常见问题解答
如何判断负载均衡集群是否配置成功?
可以通过多次刷新页面并查看后端服务器的访问日志,如果日志中显示请求均匀分布在不同IP的服务器上,且没有报错,则说明集群配置成功,可以使用curl -I命令检查响应头中的Server信息,确认请求确实经过了Nginx代理。
后端服务器宕机后,Nginx会自动剔除吗?
默认情况下,Nginx会在发送请求失败后,暂时将该服务器标记为不可用,并在后续请求中跳过它,但为了更精准的控制,建议配置max_fails和fail_timeout参数,设置max_fails=3表示连续失败3次后剔除,fail_timeout=10s表示10秒后尝试恢复,这种机制确保了故障节点不会立即被重新加入流量池,避免了雪崩效应。
负载均衡集群的维护成本如何?
软件负载均衡方案如Nginx+Keepalived,维护成本相对较低,主要涉及配置文件的版本管理和定期更新,相比硬件负载均衡,无需支付高昂的设备授权费和维保服务费,这也要求运维团队具备扎实的Linux网络和Web服务器知识,以便在出现复杂故障时能快速定位问题,总体而言,其性价比远高于传统硬件方案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/%e6%9e%84%e5%bb%ba%e8%b4%9f%e8%bd%bd%e5%9d%87%e8%a1%a1%e9%9b%86%e7%be%a4%ef%bc%8c%e8%b4%9f%e8%bd%bd%e5%9d%87%e8%a1%a1%e9%9b%86%e7%be%a4%e6%90%ad%e5%bb%ba/