静态资源走CDN,动态接口和交易链路走高防,再通过一个全局负载均衡层把两者黏合起来。 这套组合既解决了多端用户的就近访问速度问题,又保住了支付、下单这类核心接口的稳定性,是当前电商架构里投入产出比最均衡的解法。
为什么电商多端访问同时需要CDN和高防,而不是二选一
很多电商运营者容易陷入一个误区:以为上了高防就万事大吉,或者觉得CDN自带防护就能替代高防,这两个东西解决的问题完全不在一个维度,CDN解决的是”让用户访问得更快”,高防解决的是”让攻击打不垮你的服务器”,一快一稳,缺一不可。


多端访问的流量特征正在倒逼架构调整
现在的用户访问路径早已碎片化:同一个消费者可能上午在微信小程序里浏览商品,下午打开APP比价,晚上又用H5链接在朋友圈里分享下单,这种多端并存的局面,给源站带来的压力是成倍增加的。
据工信部数据,近年来移动端流量占比持续走高,小程序和APP的接口请求频率是传统PC端的数倍,如果所有请求都直连源站,源站带宽会被瞬间打满,尤其是在大促节点,行业共识认为,多端访问场景下的第一道坎不是攻击,而是高并发下的性能瓶颈,CDN恰好能把这些静态资源压力分散到边缘节点,让源站只处理最核心的动态逻辑。
高防在电商场景里防的不只是DDoS
电商行业是黑产攻击的高发区,这句话一点不夸张,同行恶意刷量、勒索式攻击、竞争对手的定向打击,都可能让一个正在搞活动的店铺瞬间宕机,行业内常见的高防CDN产品实际上是把流量清洗能力前置到边缘节点,在攻击流量到达源站之前就完成过滤。
这里需要理清一个认知:高防服务虽然叫”高防”,但它对静态资源的加速能力远不如正规CDN,反过来,CDN虽然有一定的基础防护能力,但面对动辄上百G的流量洪水,普通CDN节点扛不住几轮,行业共识认为,把两者简单对立起来选一个,是电商架构里最常见的坑。
CDN与高防的区别:多端场景下的优先级判定
要搞清楚适配方案,先得弄清楚这两者在技术路径上的本质差异,它们不是同一种东西的强弱版本,而是互补的两种基础设施。
工作层与资源类型决定了分工逻辑
- CDN核心能力分发,把图片、视频、CSS、JS等静态资源缓存到距离用户最近的节点,缩短链路延迟,适合动静态分离架构里的静态部分。
- 高防核心能力:流量清洗,通过超大的防护带宽和智能识别算法,把恶意流量在源头过滤掉,适合支付接口、登录接口、订单系统这类不能缓存的动态交易链路。
| 对比维度 | CDN | 高防 |
|---|---|---|
| 核心目标 | 加速 | 抗攻击 |
| 适合资源 | 动态接口 | |
| 失效模式 | 缓存穿透、回源拥堵 | 黑洞路由、防护阈值击穿 |
| 多端适配 | PC/APP/小程序全覆盖 | 协议层无差别过滤 |
电商业务里怎么快速判断该走哪条链路
判断逻辑其实很简单:这个请求能不能被缓存? 能缓存的一定走CDN,比如商品详情页的图片、视频介绍、SKU列表,不能缓存的走源站,但源站前面要挂高防,比如登录校验、库存扣减、支付回调。
多端场景下还有一个容易被忽略的问题接口兼容性,同一个接口在PC浏览器、微信内置浏览器、APP原生环境里发起请求时,Header、Cookie、TLS指纹都不一样,如果CDN上配置了过于激进的缓存策略,很可能把不同端的个性化响应错误缓存,导致用户看到别人的购物车数据,这就需要在CDN层做精细化的Cache-Key配置,把User-Agent、设备类型纳入缓存标识维度。
多端访问CDN与高防的适配方案怎样兼顾性能与防护成本
方案设计上不追求一步到位,而是根据业务体量和团队运维能力分阶段实施,直接上一套复杂的全链路加速架构,对大多数中小电商团队来说反而是负担。
入门级适配:CDN前置+高防兜底
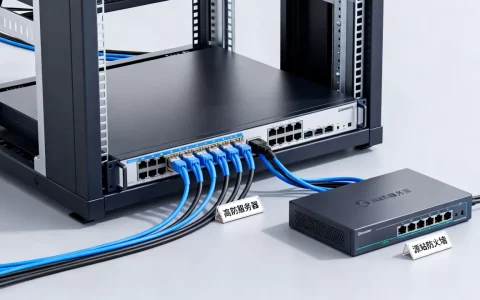
这是最稳妥的起步姿势,在域名解析层面做一次分流:静态资源子域名(如static.xxx.com)解析到CDN,主域名或API子域名(如api.xxx.com)解析到高防IP,高防回源到真实的源站服务器。
具体操作路径:先在DNS服务商处配置CNAME记录指向CDN加速域名,同时在CDN控制台把回源地址设置为高防IP,高防控制台再把源站IP设置为你的ECS或物理机,这样一来,用户请求静态资源直接命中CDN边缘节点,API请求则先过一遍高防清洗再回源。
这个方案的优点是改造成本极低,不需要动代码,只需要调整DNS解析和云厂商控制台配置,缺点也比较明显多了一层转发链路,API首包延迟可能会增加10-20毫秒,但考虑到高防节点通常离源站较近,体感上感知不强。
进阶级适配:按端分流+业务分级
当业务量上来之后,你会发现不同端的容忍度是完全不一样的,APP端如果超时2秒,用户可能就关掉了;但PC端的用户相对更有耐心,行业共识认为,多端适配方案的钱要花在刀刃上,优先保障销售额贡献最高的端。
实操做法是把端类型作为分流依据:
- 小程序&H5端:这两个端的用户大多处于浅浏览状态,对首屏速度极其敏感,建议把小程序的前端静态资源包直接托管到CDN,并在小程序后台配置合法域名指向CDN加速域名,H5页面则建议开启CDN的Brotli压缩和HTTP/2功能,首屏体积能压缩40%左右。
- APP端:因为APP有本地缓存能力,对网络依赖相对低,但APP的接口频率高,是攻击者最喜欢打的目标,建议APP的API网关直接绑高防,同时在高防上开启CC防护策略,按IP维度限制单秒请求数。
- PC端:PC端的商品搜索、筛选接口可以直连高防,但图片和静态脚本走CDN,PC端用户的屏幕大、内容多,一次加载几十张图是常态,CDN的命中率通常能到90%以上。
高级适配:动态加速与多级缓存联动
如果你有自建机房或者源站分布在多地,可以考虑把CDN和高防做成双活模式,CDN节点回源时,不再直接回源站,而是回源到高防集群,高防集群再通过专线回源到各个机房,这样既保证了边缘节点的缓存命中,又避免了源站IP暴露。
还有一个容易忽视的细节:WebSocket长连接的处理,电商的IM客服、订单状态实时推送都依赖WebSocket,这类长连接请求不能被CDN缓存,而且经过CDN节点转发时经常因为空闲超时被断开,多端场景下,建议把WebSocket的域名单独解析,直接走高防,不要过CDN。
选型实操:遇到这几种场景该优先切换哪一种
大促秒杀时要做什么调整
大促前建议把CDN的缓存过期时间临时调短,避免老数据残留,同时在高防上提前申请临时防护峰值,因为大促期间攻击量通常是平时的数倍,行业共识认为,大促前的联调测试一定要做全链路压测,而不是只测源站的扛压能力很多时候是被CDN回源带宽卡住了。
遭遇CC攻击时怎么判断该不该切高防
如果发现CPU和带宽没被打满,但应用响应很慢,大概率是CC攻击,这种情况切CDN没用,因为CC攻击是冲着业务逻辑去的,CDN节点无法识别恶意请求,需要在高防上开启CC防护,把恶意IP的指纹加入黑名单。
海外用户访问慢怎么优化
如果有相当一部分用户来自海外,建议选择同时具备国内节点和海外节点的CDN厂商,注意高防的防护区域和CDN的加速区域要一致国内的高防清洗机房防护能力更强,而海外高防的抗D能力普遍偏弱,多端适配方案里,地域因素往往是被忽略的坑。
常见的三个适配陷阱
- 全站上CDN,API接口也被缓存了。 结果就是用户数据混乱,订单状态不更新,解决方式是在CDN上配置URL Path级别的缓存规则,带”/api/”和”/order/”的路径强制不缓存。
- 高防的转发端口没有覆盖所有业务端口。 比如只开了80和443,结果WebSocket用的8080端口被攻击打到瘫痪。
- 多端共用一套CDN加速域名。 不同端的缓存策略不一样,互相污染,且排查问题时分不清流量来自哪一端,建议按端分配独立域名,小程序用apim.xxx.com,APP端用apiapp.xxx.com。
多端访问场景下,CDN与高防该怎么选?
问:刚开始做电商小程序,需要同时买CDN和高防吗?
如果日均请求量在几十万量级以下,且没有遭受过真实攻击,可以先只上CDN,选择带有基础防护能力的CDN产品作为过渡,等用户量起来之后,再把支付、登录等核心接口切到独立的高防IP上。
问:高防价格比CDN贵很多,有没有替代方案?
如果是预算敏感的中小团队,可以降低高防的防护峰值档位,把省钱重点放在卸载攻击流量上在高防前加一层便宜的海外CDN做流量缓冲,攻击先打到CDN节点上,能吸收一部分压力,高防IP只承接经过清洗后的少量恶意流量,多端场景下,这个方案的性价比会比直接买高防更划算。
问:CDN和高防的配置顺序有讲究吗?
有,务必先配源站,再配高防回源,最后配CDN回源指向高防IP,这个顺序错了会导致回源环路,请求在高防和CDN之间死循环,配置完成后,用curl命令带HOST头测试每一层响应,确认缓存命中状态码和Via头信息都在预期范围内。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/630612.html