监控服务器端口,核心就是盯住“谁在监听、谁在连接、是否放行、流量是否异常”。 常用命令是 Linux 的 ss、lsof、nmap,Windows 的 netstat、PowerShell,平台可以用 Zabbix、Prometheus、Uptime Kuma 或云监控。
监控服务器端口有哪些:先分清监听、连接和放行
很多人问监控服务器端口有哪些,其实先要分清三类状态,否则你看到端口“开着”,却不知道是正常业务、测试服务,还是被偷偷起了个后门。

端口监控不是只看“开没开”
- 监听状态:本机哪些进程在监听端口,Linux 用
ss -lntup,Windows 用netstat -ano | findstr LISTENING。 - 连接状态:谁连进来了,连接数是否异常,Linux 用
ss -antp,Windows 用Get-NetTCPConnection -State Established。 - 防火墙放行:系统防火墙和云安全组是否允许流量进入,Linux 查
iptables -L -n -v、firewall-cmd --list-all、ufw status verbose,Windows 查Get-NetFirewallRule。 - 服务存活:端口通了不代表业务正常,HTTP 端口要返回 200,数据库端口要能完成握手。
业内专家指出,端口监控的价值不在“看到开放”,而在“知道谁在连、连了多少、是否偏离基线”。
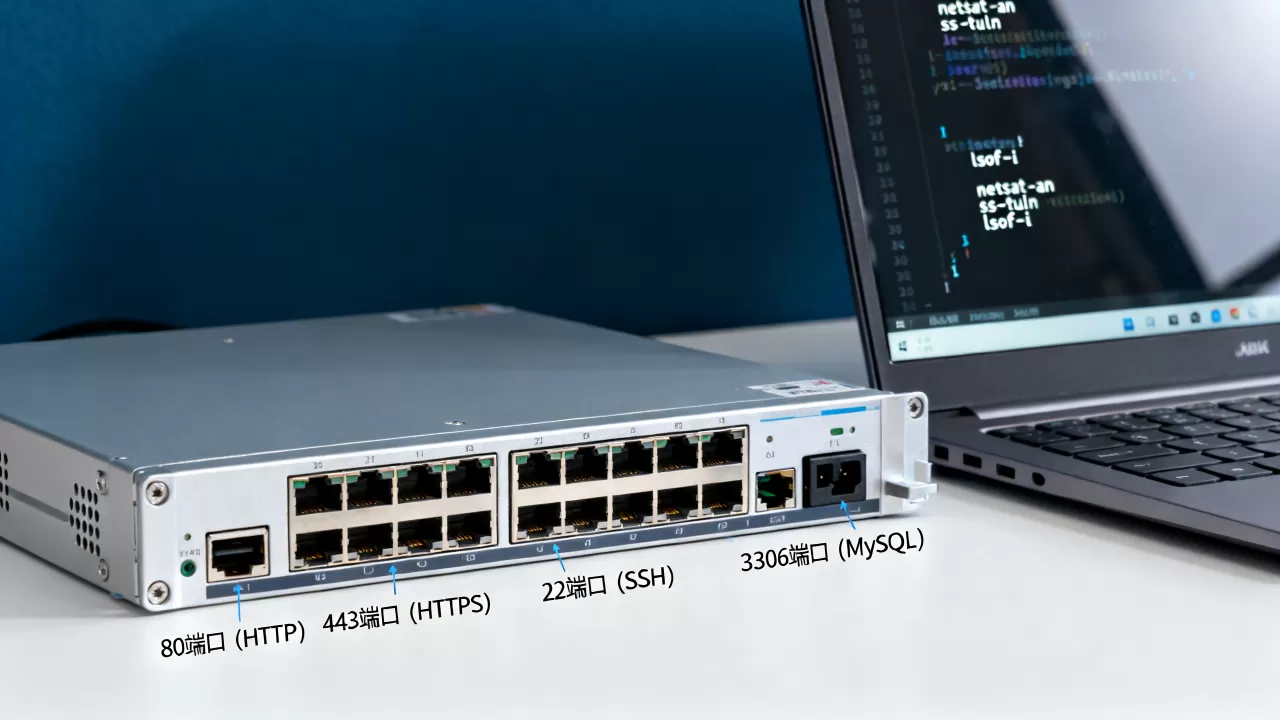
需要重点盯住的端口清单
下面这些端口不是全都要开,而是开了就要重点监控,公网暴露的数据库和远程管理端口,长期是自动化扫描重点(据工信部公开安全提示)。
| 端口 | 常见服务 | 风险点 | 建议 |
|---|---|---|---|
| 22 | SSH | 暴力破解 | 限制来源,改用密钥 |
| 3389 | RDP | 爆破、勒索 | 堡垒机或内网 |
| 3306 | MySQL | 数据泄露 | 不暴露公网 |
| 6379 | Redis | 未授权访问 | 绑定本地,加密码 |
| 27017 | MongoDB | 未授权访问 | 开认证,限来源 |
| 9200 | Elasticsearch | 数据泄露 | 不暴露公网 |
| 2375 | Docker API | 主机被控 | 绝不公网开放 |
| 6443 | K8s API | 集群接管 | 白名单访问 |
| 8080/8000 | 管理后台 | 弱口令 | 加认证和来源限制 |
哪些端口最容易被忽视
- 临时端口和随机端口:容器映射、测试服务常用,关闭后容易被遗忘。
- IPv6 监听:
ss -lntup里出现[::]:80,可能绕过 IPv4 防火墙规则。 - UDP 端口:DNS、SNMP、WireGuard 等,TCP 扫描工具不一定能发现。
- localhost 映射到公网:服务只监听
0.0.1通常安全,但 Docker 的-p 8080:8080可能直接暴露。
Windows服务器端口监控命令有哪些
Windows 服务器上,图形界面能看,但批量巡检还是命令行快。
用 netstat 和 PowerShell 快速查
查本机监听端口:
netstat -ano | findstr LISTENING
netstat -ano | findstr :80
根据 PID 找进程:
tasklist /FI "PID eq 1234"
Get-Process -Id 1234
PowerShell 更直观:
Get-NetTCPConnection -LocalPort 443
Get-NetTCPConnection -State Established
Test-NetConnection -ComputerName 192.168.1.10 -Port 443
Test-NetConnection 适合测远程端口通不通,返回 TcpTestSucceeded : True 说明 TCP 握手成功。
图形界面怎么查
- 按
Win + R,输入resmon,打开资源监视器。 - 切到“网络”选项卡,看“侦听端口”和“TCP 连接”。
- 任务管理器“详细信息”里也能看到 PID,再对照端口。
定时巡检脚本思路
- 每天凌晨执行
netstat -ano > D:portsports_%date%.txt。 - 用 PowerShell 对比前一天文件。
- 发现新增监听端口,发邮件或钉钉告警。
- 重点端口如 3389、1433、3306 单独设白名单。
Linux服务器端口监控方法怎么选
Linux 下工具多,选错容易白忙,简单巡检用 ss,排查占用用 lsof,全量扫描用 nmap。
命令行三件套:ss、lsof、nmap
ss -lntup
ss -antp
lsof -i :3306
nmap -sT -p 1-65535 192.168.1.10
nc -vz 192.168.1.10 443
ss -lntup 最常用。-l 监听,-n 不解析域名,-t TCP,-u UDP,-p 显示进程,老系统可能只有 netstat -tulnp,需要装 net-tools。
测端口连通性还可以用 Bash 内置:
timeout 3 bash -c '</dev/tcp/192.168.1.10/443' && echo open
连接状态和流量异常怎么看
ss -s看 TCP、UDP 总览。ss -ant | awk '{print $1}' | sort | uniq -c统计连接状态。ss -ant | grep :80 | wc -l看 80 端口连接数。tcpdump -i eth0 port 3306 -c 100抓包看异常来源。
TIME_WAIT 特别多,可能是短连接频繁。SYN_RECV 堆积,可能遭遇 SYN Flood。
从脚本到开源平台
- Zabbix:用
net.tcp.listen[port]和net.tcp.service监控端口。 - Prometheus:用
blackbox_exporter做 TCP 探测,Grafana 展示。 - Uptime Kuma:适合小团队,界面简单,支持 TCP 端口监控。
- Nagios/Icinga:老牌方案,规则灵活,维护成本不低。
行业共识认为,默认拒绝、按需放行、持续监控是端口安全的三条底线。
云服务器端口监控方案和本地监控价格差在哪
云服务器端口监控方案和本地监控价格差在哪,关键看三件事:谁维护、监控多深、告警多快。
云监控、自建监控和商业 SaaS 的取舍
- 云厂商自带监控:基础端口和主机指标通常免费,高级功能按量或按套餐收费,优点是接入快,缺点是跨云和混合云支持有限。
- 自建 Zabbix/Prometheus:软件免费,但服务器、存储、人力要成本,适合有运维团队的公司。
- 商业 SaaS:按主机数、探针数、日志留存时长收费,规模越大,单价通常越低,适合不想自己维护平台的中小团队。
价格和地域服务差异
商业方案通常按主机数、指标量、告警通道收费,自建方案前期省钱,后期人力贵,如果公司在郑州,找服务器端口监控服务,远程巡检和上门驻场报价差别很大,机房位置、响应时间、是否含安全加固,都会影响最终费用。
内网服务器端口监控怎么做
内网服务器端口监控怎么做,重点不是“扫全网”,而是建立台账和基线。
先做端口台账
每台服务器记录:
- IP、主机名、负责人
- 端口、协议、服务名
- 是否公网暴露
- 防火墙策略
- 变更时间
自动巡检与告警
- 采集:
ss -lntup > /tmp/ports_$(date +%F).txt - 对比:与昨天文件 diff。
- 告警:新增端口、消失端口、连接数突增。
- 联动:高风险端口自动加防火墙规则。
端口被占用怎么处理
Linux:
ss -lntp | grep :8080
lsof -i :8080
kill -9 PID
Windows:
netstat -ano | findstr :8080
tasklist /FI "PID eq 1234"
taskkill /PID 1234 /F
先确认进程是不是业务,再决定杀不杀,直接 kill -9 可能导致数据损坏。
监控服务器端口有哪些常见问题
监控服务器端口有哪些必须重点关注的?
对外提供服务的端口、远程管理端口、数据库端口、中间件端口、监控和备份端口都要关注。22、3389、3306、6379、27017、9200、2375 尤其不能掉以轻心,只开必要端口,其他默认拒绝。
公网端口多久扫一次合适?
业务端口建议 1 分钟级探测,全量端口可以每天或每周一次,配置变更后立即执行一次全量对比,据统计,多数入侵发生在配置变更后的一段时间内,新增端口没纳入监控是常见漏洞。
只开防火墙不监控端口行不行?
不行,防火墙只负责放行或拒绝,不保证服务存活,也不看异常连接,端口监控能发现服务挂了、连接数暴涨、后门监听,防火墙和端口监控解决的是两个不同层面的问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/721442.html