虚拟机逃逸exp的利用本质是突破Guest到Host的隔离边界,借助虚拟化层漏洞实现宿主机代码执行或信息泄露;复现需在授权隔离环境搭建靶机,防御则依靠补丁管理、最小化设备暴露和分层隔离。 虚拟机逃逸不是单一漏洞,而是一类攻击链,近年来,随着云主机和多租户虚拟化普及,QEMU/KVM、VMware、Hyper-V等组件的攻击面被持续关注,下面从利用原理、复现步骤、防御清单三个方向展开。
虚拟机逃逸exp如何利用?从Guest到Host的完整链路
核心原理与前提条件
虚拟机逃逸exp要成功,通常需要满足几个条件:
- Guest内拥有可触发漏洞的权限,例如普通用户能操作虚拟设备。
- 虚拟化层存在内存破坏、逻辑缺陷或竞态条件。
- 攻击者能稳定控制越界读写的偏移或对象。
- 宿主机缺少IOMMU/SMMU等硬件隔离,或配置不当。
攻击面主要分三类:
- 设备模拟:QEMU的e1000、RTL8139、VirtIO、USB控制器等。
- Hypercall与共享内存:VMware VMCI、Hyper-V VMBus、KVM的KVM_EXIT。
- 管理接口:虚拟化平台的管理代理、共享文件夹、拖拽功能。
典型漏洞类型与利用原语
| 漏洞类型 | 常见位置 | 利用原语 |
|---|---|---|
| 越界读写 | 设备寄存器、DMA缓冲区 | 读写宿主内存 |
| UAF | 热插拔设备、异步IO | 控制对象指针 |
| 竞态条件 | 多线程设备模型 | 绕过检查 |
| 逻辑缺陷 | 管理接口、hypercall | 权限提升 |
业内专家指出,多数逃逸exp不是一步到位,而是先获得信息泄露,再组合任意读写,最后劫持宿主机进程,公开CVE记录中,QEMU的RTL8139、e1000设备在历史版本中出现过越界读写,这类漏洞常被用于教学复现。

利用步骤拆解:从信息收集到宿主机执行
- 信息收集:在Guest内执行
lspci、lsusb、dmesg,确认虚拟设备型号和驱动版本。 - 触发漏洞:通过ioctl、mmap或网络包触发设备模拟缺陷。
- 构造原语:将越界读写转化为可控地址读写,常用技巧包括堆喷、对象布局调整。
- 绕过缓解:处理ASLR、SMEP、SMAP、KASLR,寻找宿主内核或QEMU进程中的gadget。
- 执行代码:修改QEMU进程函数指针或注入shellcode,建立宿主回连。
- 持久化:在宿主内创建计划任务或服务,但真实攻击中常只维持内存驻留。
复现时,Host端可用gdb -p $(pgrep qemu-system-x86_64)附加,配合monitor命令查看内存,Guest端可用/proc/kallsyms辅助定位,所有操作应在断网、快照隔离的实验室进行。
为什么逃逸exp难以稳定利用?
- 虚拟化层版本碎片化,偏移和对象布局差异大。
- 缓解机制持续增强,SMAP、SMEP、KASLR、CFI都会增加利用难度。
- 设备模型多线程,竞态窗口难以稳定命中。
- 云平台热补丁可能快速修复,攻击窗口短。
KVM与VMware虚拟机逃逸利用难度对比:哪个更易复现?
攻击面差异对比
| 维度 | KVM/QEMU | VMware |
|---|---|---|
| 源码可见性 | 开源,便于审计 | 闭源,逆向成本高 |
| 漏洞公开程度 | 公开CVE多 | 公开细节少 |
| 复现环境 | 免费,易搭建 | 需授权,版本受限 |
| 利用难度 | 中到高 | 高 |
| 防御成熟度 | 依赖发行版补丁 | 厂商热补丁较快 |
行业共识认为,KVM/QEMU因开源和广泛部署,成为学习虚拟机逃逸复现的首选靶场;VMware则因闭源和缓解机制,利用门槛更高。
虚拟机逃逸漏洞复现环境搭建预算多少?
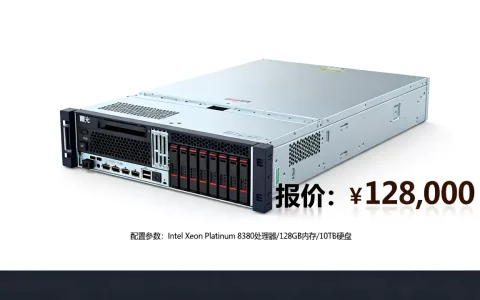
个人复现的预算可控,多数情况下,一台支持VT-x/AMD-V的二手服务器或高性能PC即可,成本在几百元到数千元,若用云主机按量付费,每小时几毛到几元,具体看CPU和内存规格,软件侧,Ubuntu、QEMU、libvirt、gdb均免费,企业级靶场涉及隔离网络、流量镜像和集中管理,预算会上升到数万元,价格不是核心,隔离和可回滚才是。
复现步骤:以QEMU/KVM公开CVE为例
- 准备Ubuntu 22.04,安装依赖:
sudo apt install qemu-system-x86 libvirt-daemon-system gdb git build-essential。 - 下载受影响的QEMU版本,编译带调试符号:
./configure --enable-debug --target-list=x86_64-softmmu
make -j$(nproc) - 制作Guest镜像,启动靶机:
qemu-system-x86_64 -m 2G -smp 2 -hda guest.qcow2 -netdev user,id=n0 -device e1000,netdev=n0 -s - Host端用gdb附加,下断点在设备模型函数,观察越界读写。
- Guest端编译触发程序,逐步调整偏移,直到能读写宿主内存。
- 全程使用快照,避免污染宿主机。
注意:公开PoC可能只覆盖触发,稳定利用需要大量调试,不要在生产环境验证。
云主机场景下虚拟机逃逸防御:国内主流云平台实操清单
云平台侧防御策略
- 虚拟化层补丁:跟随发行版安全更新,启用热补丁。
- 硬件隔离:开启IOMMU/SMMU,限制设备直通。
- 微隔离:安全组、VPC、租户间流量默认拒绝。
- 监控:对hypervisor日志、QEMU进程异常syscall、DMA异常进行告警。
- 最小化设备:关闭不必要的USB、串口、共享文件夹。
租户侧自查与加固
- 检查KVM模块:
lsmod | grep kvm,确认版本与补丁。 - 检查IOMMU:
dmesg | grep -i iommu,确认已启用。 - 启用强制访问控制:
sestatus、aa-status。 - 限制
/dev/kvm权限,仅授权用户可访问。 - 监控异常:
auditctl -w /dev/kvm -p rwxa -k kvm_access。
企业内网检测与响应
- 在宿主机部署EDR,监控QEMU进程的内存映射变化。
- 收集hypervisor日志,关注设备模拟错误和重复hypercall。
- 对关键业务虚拟机启用快照和只读磁盘,缩短暴露窗口。
- 建立应急流程:发现逃逸迹象后,隔离宿主、取证内存、回滚快照。
防御误区
- 只修Guest内核,不修虚拟化层。
- 关闭日志,导致事后无法溯源。
- 给QEMU过高权限,未用AppArmor/SELinux限制。
- 忽视设备直通,让Guest直接控制硬件DMA。
虚拟机逃逸exp与防御常见问题Q&A
虚拟机逃逸exp在真实攻击中常见吗?
不常见,但危害极高,多数攻击者优先选择配置错误、弱口令和未修复的Guest漏洞,逃逸通常出现在高价值目标或多租户云环境中。
没有补丁的老旧虚拟机如何降低逃逸风险?
无法彻底消除,只能降低暴露,可以禁用非必要虚拟设备、限制Guest内提权、开启IOMMU、将老旧系统放入独立宿主机或专用集群,并限制网络访问。
虚拟机逃逸漏洞复现需要哪些工具?
QEMU/KVM源码、gdb与pwndbg、Guest镜像、编译工具链、快照工具,若研究VMware,需要合法授权的Workstation或ESXi环境,以及逆向分析工具,复现应在断网实验室进行,且仅用于授权测试。
虚拟机逃逸exp的利用依赖漏洞组合与稳定原语,复现门槛高于普通提权;防御的核心是缩短补丁窗口、减少攻击面并做好租户隔离。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/727012.html