服务器看不到鼠标?这正是安全设计的关键一环!

在标准的服务器部署环境中,您通常不会看到物理鼠标(或键盘、显示器)直接连接在服务器机箱上,这并非疏忽,而是现代数据中心安全架构中一项深思熟虑的设计原则,服务器物理接口的“不可见性”或“不可达性”,特别是在生产环境中,是减少攻击面、提升整体安全性的重要手段。
为何服务器要“摆脱”鼠标?安全逻辑剖析
-
核心使命不同:无头运行是常态
- 服务器核心职能是提供网络服务(如网站、数据库、应用、存储等),而非本地交互,其操作系统(通常是Linux或Windows Server Core)高度优化,主要依赖命令行界面(CLI)或远程管理工具进行配置和维护。
- 图形用户界面(GUI)对于绝大多数服务器任务并非必需,反而消耗宝贵的计算、内存资源,并引入潜在的安全漏洞(GUI组件本身的漏洞)。“无头”运行(Headless)成为服务器部署的标准模式。
-
物理访问即最高风险:最小化攻击面
- 服务器机房或数据中心机柜是敏感区域,任何未经授权的物理访问都构成最高级别的安全威胁。
- 暴露的USB端口(鼠标、键盘接口)是物理攻击的天然入口,恶意行为者可以轻易插入:
- 恶意硬件(如BadUSB设备): 伪装成鼠标/键盘,一旦插入即可执行预编程的恶意指令,植入后门、窃取数据、破坏系统。
- 数据渗透设备: 用于非法拷贝服务器上的敏感数据。
- 硬件键盘记录器: 记录管理员后续输入的凭证。
- “看不到鼠标”意味着这些物理接口要么被物理封堵(如使用端口保护盖、机柜锁),要么在BIOS/UEFI层面被彻底禁用,从根本上移除了这一风险点。
-
运维模式进化:远程管理为王
- 现代服务器管理完全依赖安全、高效的远程协议:
- SSH (Secure Shell): Linux/Unix服务器的标准远程命令行管理协议,提供强加密和认证。
- RDP (Remote Desktop Protocol): 用于Windows服务器的远程桌面连接(通常也仅在必要时启用GUI)。
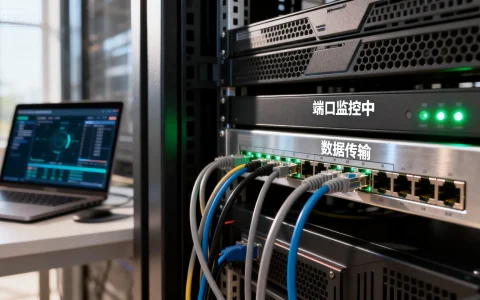
- 带外管理 (OOB Management): 服务器主板集成的独立管理控制器(如IPMI, iDRAC, iLO),提供独立的网络接口和电源控制,即使主操作系统崩溃,管理员也能远程监控、重启、访问控制台、挂载虚拟介质进行修复,这才是真正的“救生通道”。
- 远程管理不仅消除了对本地外设的依赖,还允许管理员在安全、受控的环境(如跳板机/Bastion Host)中进行操作,集中审计日志,并实施严格的访问控制策略(如多因素认证)。
- 现代服务器管理完全依赖安全、高效的远程协议:
物理接口:被忽视的关键攻击面
即使服务器主要通过网络提供服务,其物理接口(尤其是USB)如果管理不当,仍可能成为内部威胁或突破物理防护的攻击者的跳板:

- 内部人员风险: 拥有合法物理访问权限但意图不良的内部人员,可能利用USB端口植入恶意软件或窃取数据。
- 供应链攻击: 恶意硬件可能在服务器生产、运输或维修环节被预先植入。
- 社会工程学: 攻击者可能诱骗授权人员插入恶意U盘(伪装成驱动程序盘)。
纵深防御:强化“无鼠标”环境下的服务器安全
实现“看不到鼠标”仅是起点,围绕此原则构建纵深防御体系至关重要:
-
严格物理安全:
- 机房访问控制: 生物识别门禁、门禁卡、24/7监控、进出日志审计,最小权限原则分配物理访问权。
- 机柜上锁: 服务器机柜必须使用物理锁具,钥匙或密码严格管理。
- 端口封堵: 对所有非必要物理接口(USB、串口、VGA等)使用不可逆的防篡改端口保护盖(Security Port Blockers)或填充环氧树脂。
-
固件/BIOS/UEFI强化:
- 禁用接口: 在服务器BIOS/UEFI设置中,明确禁用所有非必需的USB接口(特别是USB存储设备支持)、串口、并口等,优先启用安全启动(Secure Boot)。
- 强密码保护: 为BIOS/UEFI和带外管理接口设置强密码,并定期更换。
- 固件更新: 定期检查并安全地更新服务器固件(BIOS/UEFI, BMC固件),修补已知漏洞。
-
操作系统加固:
- 禁用未使用服务/协议: 关闭不必要的服务、端口和协议(如默认关闭GUI)。
- 内核级限制: 在Linux中,可使用内核模块黑名单(如
usb-storage)阻止USB存储设备加载;在Windows中,通过组策略(GPO)严格限制USB设备使用(仅允许授权设备)。 - 主机入侵检测/防御系统 (HIDS/HIPS): 部署安全软件监控系统关键文件和进程的异常变更,检测恶意活动。
-
网络与远程访问安全:
- 隔离管理网络: 将带外管理接口(IPMI/iDRAC/iLO)置于独立的、严格访问控制的专用管理VLAN/网络中,与业务流量隔离。禁用管理接口的DHCP,配置静态IP并限制访问源IP。
- 堡垒机/跳板机: 所有对服务器的远程管理访问(SSH, RDP)必须通过配置强化的堡垒机进行,集中日志记录和审计。
- 强认证与加密: 对所有远程管理连接强制执行多因素认证(MFA)和使用最强加密协议(如SSH使用密钥认证而非密码)。
- 最小权限与零信任: 实施严格的基于角色的访问控制(RBAC),遵循最小权限原则,在网络架构中融入零信任理念,持续验证访问请求。
-
持续的监控与审计:

- 集中日志管理 (SIEM): 收集并分析服务器系统日志、安全日志、带外管理日志、网络设备日志和堡垒机日志,用于异常检测和事件调查。
- 端口/USB活动监控: 部署端点检测与响应(EDR/XDR)解决方案,监控并告警任何未经授权的物理端口连接尝试或USB设备插入事件。
- 定期安全审计与渗透测试: 主动发现配置缺陷和潜在漏洞。

专业见解:安全是取舍,“无鼠标”是明智之选
追求极致的便利性往往会牺牲安全性,服务器作为关键业务和数据的核心载体,其设计和管理哲学必须优先考虑风险最小化。“看不到鼠标”象征着一种安全优先的思维模式:
- 主动防御: 它不是在问题发生后补救,而是主动消除一类明确且高风险(物理接口滥用)的攻击途径。
- 符合最佳实践: 这是CIS关键安全控制、NIST框架等国际权威安全标准中反复强调的基础要求(如物理保护、端口控制)。
- 专注核心价值: 将资源(硬件、带宽、管理精力)集中于保障服务的可靠性、性能和安全,而非维护不必要的本地交互能力。
服务器环境中“看不到鼠标”绝非功能缺失,而是现代信息安全纵深防御体系中一个基础且关键的组成部分,它通过消除物理攻击面、强制实施安全的远程管理实践,显著提升了服务器抵御恶意威胁的能力,将这一原则与严格的物理安全、固件/系统加固、网络隔离、强认证授权以及持续监控审计相结合,才能构建起真正健壮、可信的服务器安全防护体系,在数据中心的安全天平上,“看不见的鼠标”代表着对核心资产更高级别的守护。
您的服务器机柜是否已清除了所有非必要的外设?物理端口防护措施是否到位?带外管理网络是否得到了充分隔离和保护?欢迎分享您在强化服务器物理安全方面的实践与挑战!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/13227.html