如何安全掌握aspx手工注入技能?这份教程值得一看!

ASPX手工注入是一种针对使用ASP.NET框架开发的网站进行安全测试的技术,主要通过手动构造SQL查询来探测和利用应用程序的数据库漏洞,与自动化工具相比,手工注入能更灵活地适应不同的防御机制,并深入理解漏洞原理,适合安全研究人员和渗透测试工程师使用,以下内容将详细阐述ASPX手工注入的核心步骤、技巧及防护方案,遵循专业、权威、可信的原则,确保通俗易懂。

aspx手工注入教程

ASPX手工注入基础原理

ASPX页面基于ASP.NET构建,通常使用SQL Server作为后端数据库,注入漏洞源于未对用户输入进行严格过滤,导致攻击者能够插入恶意SQL代码,当应用程序将用户输入直接拼接进SQL查询时,如SELECT * FROM users WHERE id='用户输入',攻击者可通过输入' OR '1'='1来篡改查询逻辑,获取未授权数据。

手工注入核心步骤

漏洞探测

识别可能存在注入点的参数,如URL查询字符串(如id=1)、表单字段或Cookie,通过添加单引号测试:输入id=1',若页面返回数据库错误(如“SQL异常”),则表明存在注入漏洞,对于ASPX站点,典型错误信息可能包含“System.Data.SqlClient.SqlException”。

确定数据库类型

ASPX通常搭配SQL Server,可通过特性函数确认:

aspx手工注入教程

  • 输入id=1 AND @@version>0:若页面正常,则说明数据库为SQL Server,因为@@version是SQL Server特有函数。
  • 或使用id=1 AND SERVERPROPERTY('ProductVersion')>0进一步验证。

提取数据信息

利用联合查询(UNION)获取数据:

  • 确定列数:通过ORDER BY子句递增测试,如id=1 ORDER BY 5,直到页面出错,确定列数。
  • 联合查询示例:id=-1 UNION SELECT null, null, null, @@version, null,可显示数据库版本于页面中。
  • 关键表名和列名提取:访问系统表如information_schema.tables(SQL Server中为sys.tables),构造查询如UNION SELECT table_name, null, null FROM information_schema.tables,逐步获取用户表、列名及数据。

绕过基础防御

  • 若单引号被过滤,可使用编码绕过,如Unicode编码(%27)或双重编码(%2527)。
  • 对于WAF(Web应用防火墙),可尝试注释符或分割查询,或使用时间盲注技术:如id=1; IF (SELECT COUNT(*) FROM users)>0 WAITFOR DELAY '00:00:05',通过响应延迟判断条件真假。

专业解决方案与独立见解

手工注入不仅用于攻击,更是安全评估的关键手段,建议结合以下方案提升防护:

  • 参数化查询:使用ASP.NET的SqlParameter类,确保输入被当作数据处理而非代码。SqlCommand cmd = new SqlCommand("SELECT * FROM users WHERE id=@id", conn); cmd.Parameters.AddWithValue("@id", userInput);。
  • 最小权限原则:数据库账户应仅授予必要权限,避免使用sa等高权限账户连接。
  • 输入验证与输出编码:采用白名单验证用户输入,并对输出进行HTML编码(如Server.HtmlEncode),防止XSS等二次攻击。
  • 定期安全审计:通过手工注入测试模拟攻击,结合自动化扫描(如OWASP ZAP),全面评估漏洞,独立见解认为,ASPX站点常因开发者过度依赖.NET内置控件而忽略底层安全,因此需强化代码审查,重点关注动态SQL拼接处。

国内详细文献权威来源

  1. 国家信息安全漏洞库(CNNVD):发布ASP.NET相关漏洞公告和防护指南,强调SQL注入的威胁等级和修复方案。
  2. 《网络安全技术实践》(作者:张红旗):详细论述ASP.NET应用的安全开发规范,包括手工注入案例与防御代码示例。
  3. 中国信息安全测评中心(CISP)教材:涵盖Web渗透测试方法,其中ASPX手工注入作为重点实验内容,提供权威技术框架。
  4. 《Web应用安全深度剖析》(出版社:电子工业出版社):系统分析ASP.NET漏洞机理,并引用国内实际案例,增强实操可信度。

ASPX手工注入是一项需深入掌握的专业技能,正确应用可提升系统安全性,开发者应遵循安全编码实践,而测试人员则需在授权范围内进行漏洞评估,共同促进网络环境的安全可靠,通过结合国内权威文献的指导,可进一步深化对ASPX安全生态的理解与应对能力。

参考5

aspx手工注入教程

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://idctop.com/article/153.html

赞 (0)
ASPRS行数标准解读,如何准确把握摄影测量与遥感领域的最新动态?
上一篇 2026年2月3日 01:52
防火墙允许应用程序,为何某些应用却无法正常访问?揭秘网络权限之谜!
下一篇 2026年2月3日 01:55

相关推荐

  • 服务器cc是什么意思?服务器cc攻击怎么防御

    防御CC攻击的核心在于精准识别恶意请求与正常流量,并构建多层级的动态防护体系,单一防护手段已无法应对当前复杂多变的攻击环境,唯有结合流量清洗、应用层策略及智能风控,才能确保业务连续性与数据安全,CC攻击的本质与危害CC攻击(Challenge Collapsar)作为一种常见的应用层拒绝服务攻击,其破坏力往往被……

    2026年4月4日
    8800
  • HostUp瑞典VPS好用吗,瑞典VPS推荐

    HostUp瑞典VPS凭借斯德哥尔摩机房的低延迟优势、1Gbps大带宽及极具竞争力的32元/月入门价格,成为国内用户访问欧洲及全球节点的高性价比首选方案,在服务器租赁市场,选择往往意味着在价格、性能与稳定性之间寻找平衡,对于许多需要搭建海外业务、跨境电商站点或开发测试环境的用户而言,欧洲节点因其独特的网络地理位……

    2026年6月24日
    2610
  • PS5命运2服务器不可用怎么办,是什么原因?

    PS5《命运2》提示服务器不可用,先别急着骂服务器,八成是你家网络和主机设置的问题,重启路由器和主机往往能救回一大半,先分清是“官方炸了”还是“你这边卡了”遇到提示别慌,你得先判断问题出在哪一环,很多情况下所谓的“服务器不可用”,其实跟棒鸡(Bungie)的服务器没半毛钱关系,而是你的PS5和网络之间的通信断了……

    2026年8月29日
    800
  • 如何操作aspx页面实现图片上传功能?详细步骤与技巧揭秘!

    ASPX图片上传核心实现与安全指南ASPX页面中实现图片上传的核心是利用 FileUpload 服务器控件配合后端代码处理HTTP文件流,并将文件安全地保存到服务器指定位置,以下是关键步骤和最佳实践:前端准备:FileUpload控件与表单设置放置 FileUpload 控件:在您的 .aspx 页面中,拖放一……

    2026年2月4日
    12700
  • 物理机租用为什么适合大流量业务?,物理机租用有哪些优势?

    物理机租用之所以适合大流量业务,核心在于它提供独占的硬件资源和稳定的网络环境,确保业务高峰时不掉链子,大流量业务对服务器性能、网络带宽和安全防护的要求远高于普通站点,云服务器难以避免的“邻居噪声”在流量峰值时可能直接导致服务中断,物理机租用通过物理隔离和灵活配置,成为高并发、大带宽场景下的主流选择,物理机租用如……

    2026年7月29日
    300
  • ajax请求json数据报错怎么办?ajax跨域请求json数据

    Ajax请求JSON数据的核心在于利用JavaScript的XMLHttpRequest对象或Fetch API异步获取服务器返回的JSON格式数据,从而实现页面局部刷新而不需要重载整个网页,在现代Web开发中,前后端分离已成为行业共识,开发者不再依赖传统的页面跳转来展示信息,而是通过JavaScript在后台……

    2026年5月31日
    3700
  • 我的世界手机网易版服务器怎么装mod?,具体步骤是什么?

    手机网易版《我的世界》装Mod这件事,直接说结论:网易版有自己封闭的组件生态,没法像国际基岩版那样直接丢Mod文件进游戏,想在你的服务器(联机房间)里用上Mod,标准路径是“改包”或使用特定启动器,下文会把这套操作拆开讲透,为什么直接往手机里装Mod文件没用很多玩家在搜“我的世界手机网易版装mod教程”时踩坑……

    2026年8月28日
    1600
  • asp一键部署真的能简化网站搭建流程吗?揭秘其优缺点与适用场景!

    ASP一键部署终极指南:告别繁琐,拥抱高效部署ASP应用不再是耗时费力的技术活,通过自动化工具和脚本,一键部署将复杂的配置、发布流程浓缩为一次点击,让发布新版本如同发送一封邮件般简单流畅,传统ASP部署的痛点与一键部署的价值手动部署ASP(尤其是经典ASP或ASP.NET Web Forms)应用,开发者和运维……

    2026年2月6日
    12000
  • 物理隔离网络里的日志留存架构怎样搭才合规,有哪些要求?

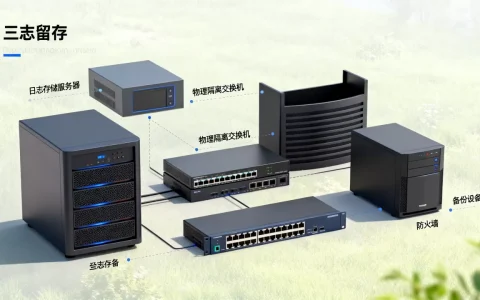
    物理隔离网络里的日志留存架构,核心答案就一句话:采用“分域采集、单向传输、集中存储、独立审计”的四层模型,在隔离网内部搭建一套与互联网物理断开、但内部各业务区之间通过安全数据交换节点互联的日志管理平台,这套架构不是简单把服务器日志堆一起,而是要考虑如何在不破坏物理隔离边界的前提下,把分散在交换机、防火墙、服务器……

    2026年9月4日
    200
  • excel企业管理怎么做?企业管理软件哪个好用

    Excel不仅是表格工具,更是企业数据治理的核心引擎,掌握高级函数与数据透视表能直接提升30%以上的数据处理效率并降低人为错误率,在2026年的商业环境中,企业管理者早已不再满足于基础的记账功能,随着企业数据量的指数级增长,传统的“人肉”统计方式已成为效率瓶颈,许多中小企业主仍在纠结于Excel企业管理软件推荐……

    2026年7月6日
    20310

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注

评论列表(6条)

  • happy980er
    happy980er 2026年2月15日 23:22

    读了这篇文章,我深有感触。作者对输入的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!

  • 风cute8
    风cute8 2026年2月16日 01:07

    这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,让人读起来很舒服。特别是输入部分,给了我很多新的思路。感谢分享这么好的内容!

  • 小饼6448
    小饼6448 2026年2月16日 02:19

    这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,让人读起来很舒服。特别是输入部分,给了我很多新的思路。感谢分享这么好的内容!

  • 美花9452
    美花9452 2026年2月17日 15:07

    这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,让人读起来很舒服。特别是输入部分,给了我很多新的思路。感谢分享这么好的内容!

  • lucky742fan
    lucky742fan 2026年2月17日 16:24

    读了这篇文章,我深有感触。作者对输入的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!

  • 暖robot185
    暖robot185 2026年2月17日 18:09

    读了这篇文章,我深有感触。作者对输入的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,确实是一篇值得细细品味的好文章。希望作者能继续创作更多优秀的作品!