海外K8s集群的网络安全核心在于通过NetworkPolicy实施零信任微隔离,严格限制Pod间的南北向与东西向流量,而非依赖传统的边界防火墙。
在跨国业务部署中,很多团队习惯将国内的安全思维直接平移至海外环境,结果往往导致业务中断或安全漏洞,Kubernetes的网络模型默认允许所有Pod互通,这在本地测试时很便捷,但在生产环境中却是巨大的隐患,尤其是面对GDPR等严格的数据合规要求,以及海外复杂的网络延迟问题,配置精细化的NetworkPolicy不仅是安全最佳实践,更是业务稳定运行的基石。
海外K8s网络安全策略NetworkPolicy配置的基础逻辑
理解NetworkPolicy的作用机制是第一步,它不是防火墙,而是网络插件(CNI)对Pod流量的控制指令,当你在集群中定义了一个Policy,CNI插件会在节点层面注入iptables或IPTables规则,从而在数据包到达Pod之前进行拦截或放行。
为什么海外环境更需要微隔离?
在海外多区域部署中,网络拓扑通常比国内更复杂,数据可能需要跨越多个Availability Zone(可用区),甚至涉及不同云服务商之间的VPC对等连接。
- 减少攻击面:默认全通模型下,一旦某个前端Pod被攻破,攻击者可以横向移动至后端数据库,微隔离能切断这种横向路径。
- 合规性要求:欧盟GDPR、美国HIPAA等法规要求对敏感数据访问进行严格审计和控制,NetworkPolicy提供了细粒度的访问控制记录。
- 故障隔离:防止某个组件的网络风暴影响整个集群的其他服务。
业内专家指出,在分布式系统中,零信任架构的核心就是“从不信任,始终验证”,而NetworkPolicy正是实现这一理念的基础设施层手段。
海外K8s集群NetworkPolicy配置实战步骤
配置过程需要结合具体的业务场景,以下以常见的Web-Backend-Database三层架构为例,展示如何逐步收紧权限。
第一步:确认CNI支持
并非所有CNI都支持NetworkPolicy,Calico、Cilium和Weave Net是主流选择,在AWS EKS、GCP GKE或Azure AKS上,通常默认使用Calico或Cilium。
检查CNI类型
在终端执行以下命令查看当前集群使用的网络插件:
kubectl get pods -n kube-system | grep calico
kubectl get pods -n kube-system | grep cilium

如果未安装,需先部署对应的CNI组件,否则定义Policy无效。
第二步:定义默认拒绝策略
最佳实践是先建立“默认拒绝”的基线,再按需开放,这能确保任何未明确允许的流量都会被丢弃。
创建Namespace级别的默认拒绝
创建一个名为default-deny-all.yaml的文件:
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: default-deny-all
  namespace: production
spec:
  podSelector: {}
  policyTypes:
  - Ingress
  - Egress
应用该策略:
kubectl apply -f default-deny-all.yaml
production命名空间下的所有Pod都无法接收入站流量,也无法发起出站连接,业务会立即中断,这是预期行为。
第三步:逐步开放必要流量
根据业务依赖关系,逐个开放权限。
允许Web Pod接收外部流量
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-web-ingress
  namespace: production
spec:
  podSelector:
    matchLabels:
      app: web
  policyTypes:
  - Ingress
  ingress:
  - from:
    - ipBlock:
        cidr: 0.0.0.0/0  # 生产环境建议限制特定CIDR
    ports:
    - protocol: TCP
      port: 80
允许Web Pod访问Backend Pod
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-web-to-backend
  namespace: production
spec:
  podSelector:
    matchLabels:
      app: backend
  policyTypes:
  - Ingress
  ingress:
  - from:
    - podSelector:
        matchLabels:
          app: web
    ports:
    - protocol: TCP
      port: 8080
允许Backend Pod访问Database
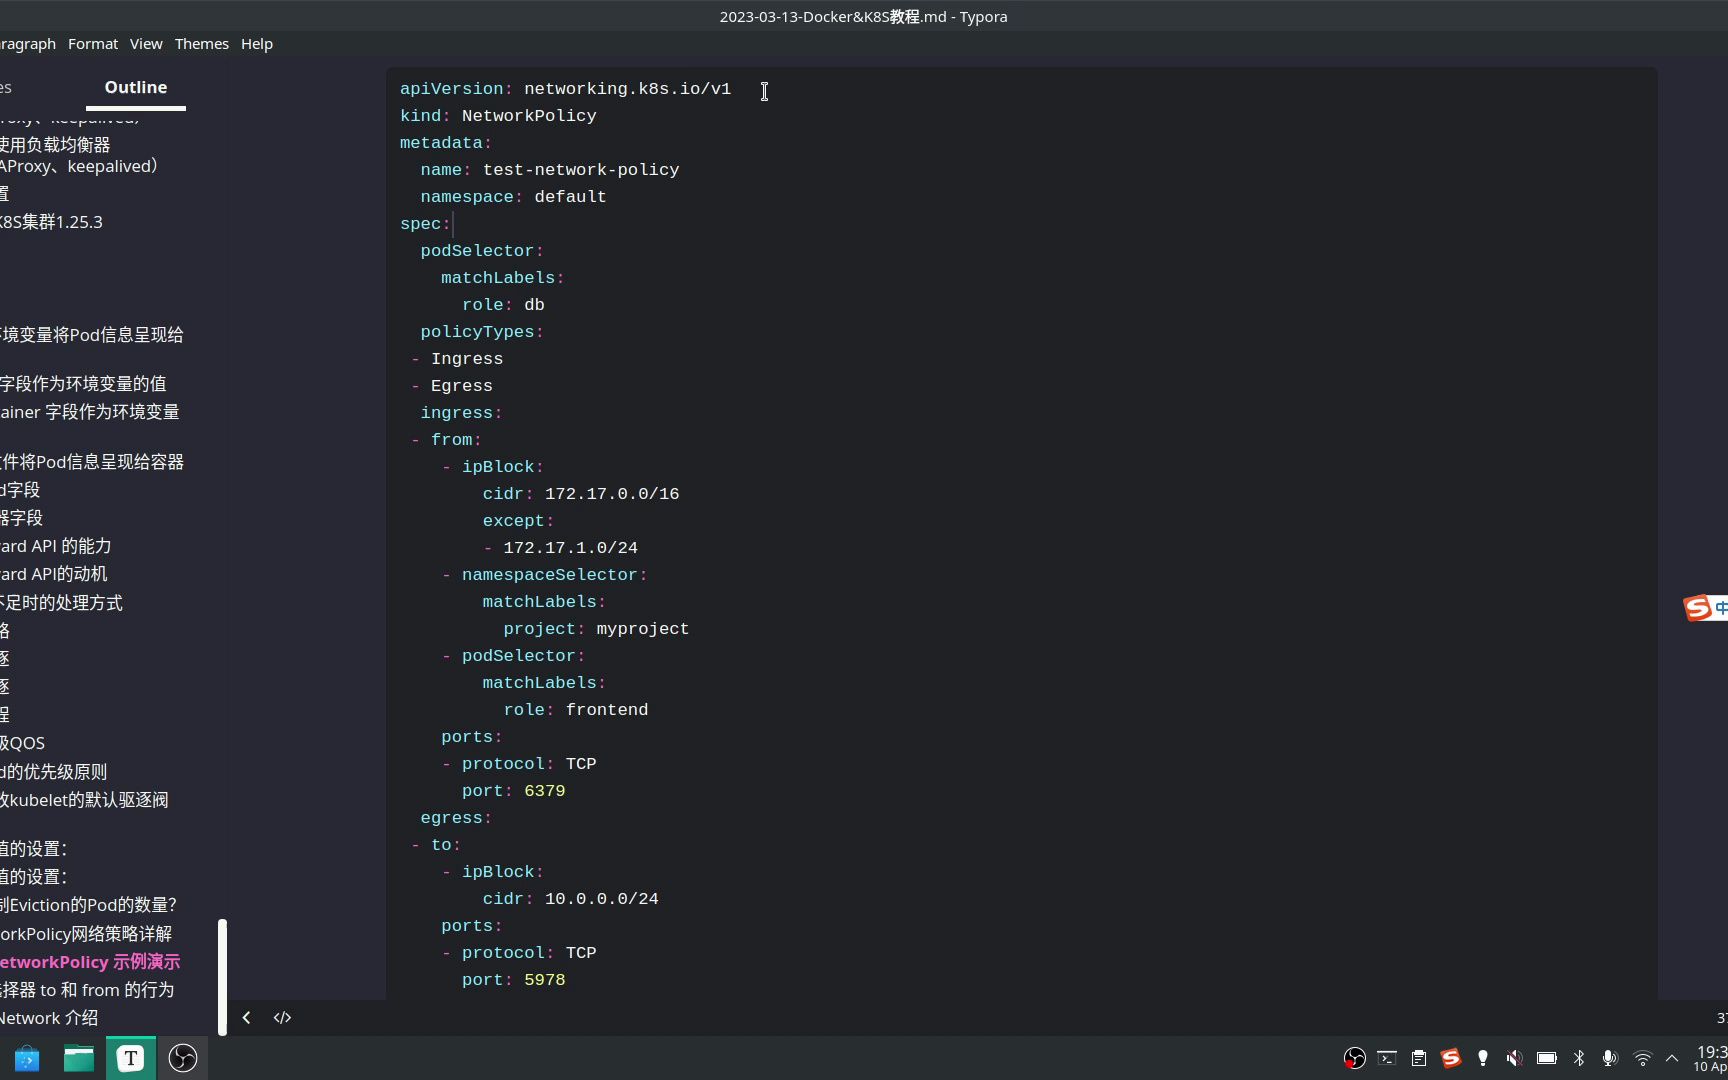
apiVersion: networking.k8s.io/v1
kind: NetworkPolicy
metadata:
  name: allow-backend-to-db
  namespace: production
spec:
  podSelector:
    matchLabels:
      app: db
  policyTypes:
  - Ingress
  ingress:
  - from:
    - podSelector:
        matchLabels:
          app: backend
    ports:
    - protocol: TCP
      port: 5432
海外K8s网络安全策略NetworkPolicy配置中的常见陷阱
在实际操作中,许多团队会遇到配置生效但业务不通的问题,这通常源于对海外网络环境的误解。
跨节点通信与Overlay网络

在AWS或GCP中,如果CNI使用Overlay网络(如VXLAN),Pod IP可能不与节点IP直接对应,NetworkPolicy中的ipBlock规则可能需要调整,以匹配Overlay隧道的源IP。
DNS解析问题
Pod在发起出站连接前,需要先解析Service名称,如果未允许DNS流量(UDP 53),Pod将无法解析内部服务地址,导致连接超时。
解决DNS限制
在Backend Pod的NetworkPolicy中,需额外添加对kube-system命名空间DNS服务的访问权限:
  ingress:
  - from:
    - namespaceSelector:
        matchLabels:
          kubernetes.io/metadata.name: kube-system
    ports:
    - protocol: UDP
      port: 53
    - protocol: TCP
      port: 53
云厂商的安全组冲突
NetworkPolicy仅控制Pod间流量,不控制节点间流量,如果云厂商的安全组(Security Group)或网络ACL(NACL)阻止了节点端口的通信,NetworkPolicy即使配置正确也无法生效。
排查步骤
- 检查节点所在安全组是否允许CNI所需的端口(如Calico的179端口用于BGP会话)。
- 使用
tcpdump在节点上抓包,确认数据包是否被CNI规则拦截。 - 使用
kubectl exec进入Pod,测试内部连通性,排除外部网络问题。
海外K8s网络安全策略NetworkPolicy配置的效果对比
通过对比配置前后的网络状态,可以更直观地看到NetworkPolicy的价值。
| 特性 | 未配置NetworkPolicy | 配置NetworkPolicy后 |
|---|---|---|
| Pod间通信 | 所有Pod默认互通 | 仅允许显式定义的通信路径 |
| 横向移动风险 | 极高,一旦突破前端即可访问后端 | 极低,后端服务仅对特定前端开放 |
| 合规审计 | 难以追踪具体访问路径 | 可通过日志记录精确的访问控制决策 |
| 故障影响范围 | 单个Pod故障可能引发网络风暴 | 故障被隔离在特定Namespace或Pod内 |
| 管理复杂度 | 低,但安全隐患大 | 初期配置复杂,长期维护成本低 |

海外K8s网络安全策略NetworkPolicy配置优化建议
随着集群规模扩大,手动管理NetworkPolicy会变得困难,建议采用以下优化手段。
使用标签选择器
避免硬编码IP地址,使用podSelector和namespaceSelector结合标签进行动态管理,这样当Pod重启或迁移时,策略依然有效。
分层管理
将NetworkPolicy按业务模块分层管理,例如分为frontend-policy、backend-policy、database-policy,便于维护和版本控制。
自动化测试
在CI/CD流水线中加入网络策略测试步骤,确保新发布的策略不会阻断正常业务流量,可以使用工具如network-policy-tester进行自动化验证。
监控与日志
启用CNI的日志功能,监控被拒绝的流量,这有助于发现未预期的访问尝试,及时调整策略。
Q&A:海外K8s网络安全策略NetworkPolicy配置常见问题
如何排查NetworkPolicy配置后业务不通的问题?
首先确认CNI是否支持NetworkPolicy,然后检查策略是否应用成功(kubectl get networkpolicy),使用kubectl exec进入Pod,测试内部DNS解析和端口连通性,如果内部连通但外部不通,检查云厂商的安全组和NACL,查看CNI日志,确认是否有规则匹配失败。
NetworkPolicy是否会影响集群性能?
在小型集群中,影响微乎其微,但在大规模集群中,复杂的NetworkPolicy可能导致iptables规则数量激增,影响节点性能,建议使用支持eBPF的CNI(如Cilium),它能更高效地处理网络策略,减少CPU开销。
海外多区域部署时,NetworkPolicy如何跨VPC生效?
NetworkPolicy仅在单个Kubernetes集群内生效,跨VPC的流量控制需要在云厂商的网络层(如VPC Peering、Transit Gateway)配置安全组或路由表,NetworkPolicy负责集群内部微隔离,云网络策略负责区域间隔离,两者结合才能实现端到端的安全。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/237245.html