


从快速发现到彻底清除
当服务器性能骤降、出现异常网络连接或可疑文件时,木马入侵是首要怀疑对象,专业运维团队遵循的核心排查流程是:快速扫描定位 -> 深度行为分析 -> 精准根除修复 -> 溯源加固防御,这套方法融合自动化工具与人工研判,能有效对抗高级持久化威胁。

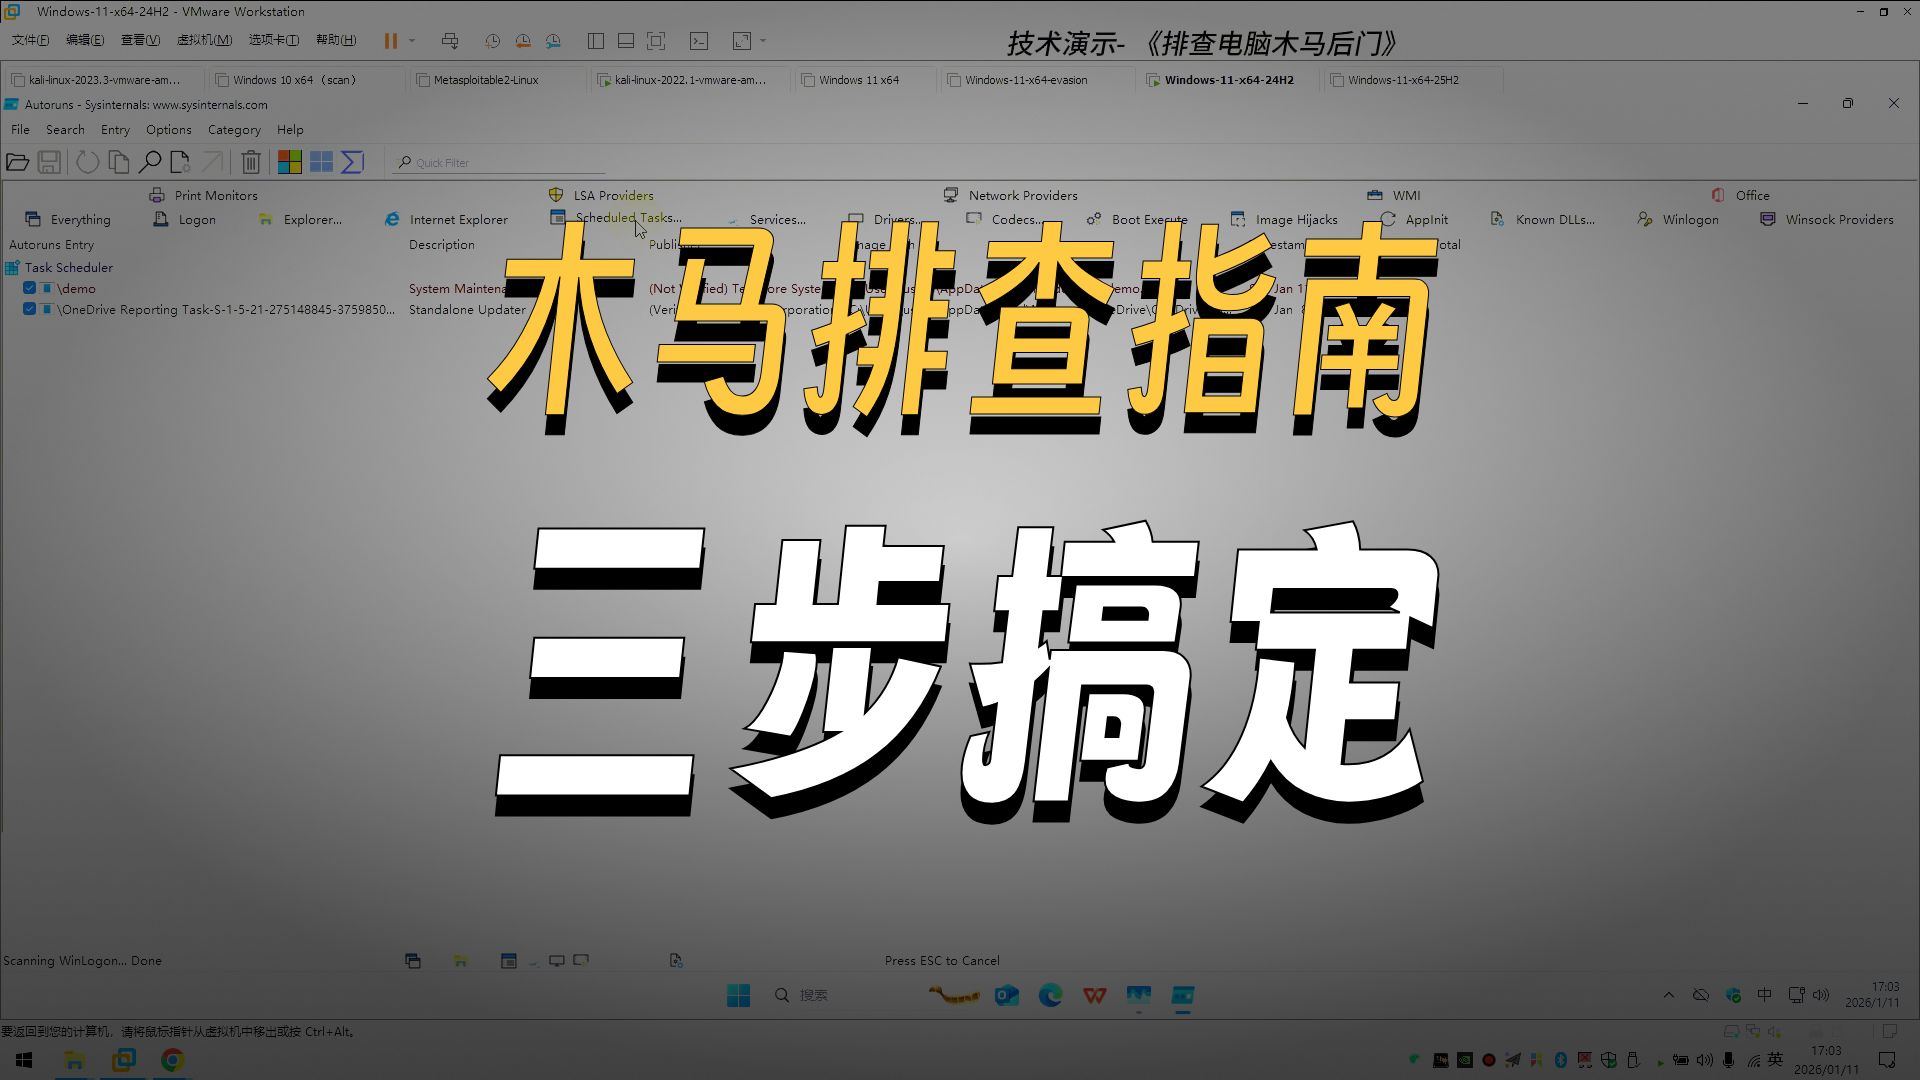
快速扫描定位:揪出显性威胁
-
文件系统深度扫描
- 使用专业级扫描工具:部署 ClamAV(开源)、Sophos Intercept X 或 CrowdStrike Falcon 进行全面扫描。关键参数:启用启发式分析(
--heuristic-alerts)、扫描压缩包/内存(--scan-archive=yes --scan-memory=yes)。 - 重点检查高危路径:
/tmp,/dev/shm,/usr/bin,/usr/sbin,以及 Web 根目录(如/var/www/html),使用命令查找近期异常文件:find / -mtime -7 -type f -exec ls -la {} ; - 校验系统文件完整性:对关键二进制文件(如
sshd,bash)进行哈希校验(sha256sum /usr/sbin/sshd),对比官方包或可信基准,使用rpm -Va或debsums检查 RPM/DEB 包完整性。
- 使用专业级扫描工具:部署 ClamAV(开源)、Sophos Intercept X 或 CrowdStrike Falcon 进行全面扫描。关键参数:启用启发式分析(
-
网络连接实时监控
- 动态分析连接:运行
netstat -tulpan或更强大的ss -tulpn,重点关注ESTABLISHED状态中非常见端口(>1024)或非常规 IP(如境外地址)的连接。 - 深度进程关联:使用
lsof -i -P -n精确查看打开网络端口的进程及其完整路径,对可疑进程,用ls -l /proc/<PID>/exe验证其真实路径是否被篡改。
- 动态分析连接:运行
深度行为分析:揭露隐藏威胁
-
进程与资源异常检测
- 实时进程监控:运行
top或htop,重点观察:异常高 CPU/内存占用的未知进程、异常进程树关系(如bash父进程非sshd或cron)。 - 检查隐藏进程:使用
unhide等工具检测通过内核模块(Rootkit)隐藏的进程:unhide proc。
- 实时进程监控:运行
-
系统调用与内核级监控

- 动态追踪行为:使用
strace -f -p <可疑PID>实时跟踪进程系统调用,重点关注:文件创建(openat,write)、网络通信(connect,sendto)、进程操作(fork,execve)。 - 内核模块审计:运行
lsmod检查加载的内核模块,警惕未知模块(如非vboxguest,nvidia等硬件驱动),使用modinfo <模块名>验证来源。
- 动态追踪行为:使用
-
日志智能关联分析
- 集中式日志审查:通过 SIEM(如 ELK Stack, Splunk)聚合分析
/var/log/下关键日志:secure/auth.log:异常登录成功/失败、sudo提权。syslog/messages:系统级事件、服务异常。cron日志:恶意定时任务。- Web 服务日志(
access.log,error.log):异常请求路径(如包含cmd.exe,/bin/bash的 URL 参数)、漏洞利用特征。
- 使用
grep高效检索:grep -i 'accepted password' /var/log/secure找登录记录,grep -R 'eval(base64_decode' /var/www/查 Webshell。
- 集中式日志审查:通过 SIEM(如 ELK Stack, Splunk)聚合分析

精准根除修复:彻底清除不留痕
- 隔离与阻断:立即断开受影响服务器网络(物理或逻辑隔离),防止横向移动或数据外泄。
- 清除恶意实体:
- 终止恶意进程:
kill -9 <PID>,并确认进程被彻底杀死。 - 删除恶意文件/目录:
rm -rf /path/to/malware,务必验证路径准确性,避免误删,清除/etc/crontab,/etc/cron.d/, 用户crontab -l中的恶意计划任务。 - 移除恶意内核模块(如确认):
rmmod <恶意模块名>+ 删除模块文件。
- 终止恶意进程:
- 修复与加固:
- 补丁升级:更新操作系统及所有应用(
yum update/apt upgrade),重点修复与入侵方式相关的漏洞。 - 凭证重置:更改所有用户密码、SSH 密钥、数据库连接字符串、API 密钥等。
- 系统加固:移除无用服务/端口;强化 SSH 配置(禁用 root 登录、仅允许密钥认证);配置严格防火墙规则(如
iptables/firewalld)。
- 补丁升级:更新操作系统及所有应用(
溯源加固防御:防止再次入侵
- 入侵根源分析:结合漏洞扫描结果(Nessus, OpenVAS)、Web 访问日志、邮件日志等,确定初始入侵点(如 SQL 注入、未授权访问、钓鱼邮件)。
- 部署高级防护:
- HIDS(主机入侵检测):如 OSSEC, Wazuh,监控文件/进程/日志的实时变化。
- EDR(端点检测与响应):如 SentinelOne, Microsoft Defender for Endpoint,提供深度行为分析、威胁狩猎和自动化响应。
- 建立持续监控与响应机制:制定安全事件响应计划(IRP),定期进行安全审计和渗透测试。
木马排查常见问题解答
Q1: 为什么用杀毒软件全盘扫描没发现问题,但服务器依然表现异常?
高级木马(如 Rootkit、无文件木马)常驻内存或篡改内核,传统扫描难以触及,必须结合动态分析(
strace, 网络监控)和内核检查(lsmod,unhide),使用Volatility进行内存取证可发现隐藏进程和网络连接。
Q2: 发现木马后,直接删除文件就安全了吗?

远远不够!木马通常会植入后门、创建计划任务、添加启动项或感染其他文件,务必彻底检查:审计所有启动项(
/etc/rc.local,systemctl list-unit-files)、验证关键系统文件完整性、重置所有凭据,并修复导致入侵的漏洞,否则极快会再次沦陷。
您在服务器安全防护中遇到过哪些棘手问题?欢迎分享您的排查经历或疑问!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/36997.html




评论列表(3条)
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,
@狼酒2286:读了这篇文章,我深有感触。作者对使用的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,
读了这篇文章,我深有感触。作者对使用的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,