


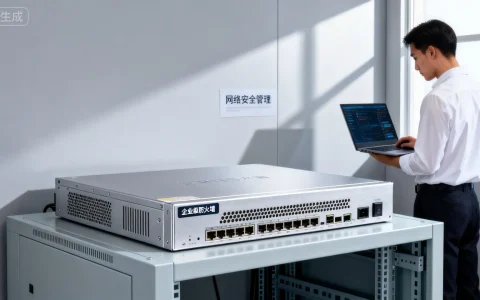
防火墙配置绝非简单的命令堆砌,而是网络安全防御体系的基石,看懂防火墙配置,意味着理解其如何执行访问控制、抵御威胁、管理流量,并最终守护网络边界的安全,这要求管理员具备深厚的网络知识、安全策略思维以及对设备特性的精准把握。 一份优秀的配置,是安全策略清晰落地、性能优化得当、管理维护便捷的综合体现。
洞悉配置的核心:策略与规则的本质
-
访问控制列表 (ACL) / 安全策略 (Security Policy): 这是防火墙配置的灵魂所在,看懂配置,首先要读懂每条策略:
- 源/目的 (Source/Destination): 精确识别策略管控的流量起点和终点(IP地址、子网、对象组),警惕过于宽泛的源 (
any) 或目的 (any),它们往往是安全漏洞或性能瓶颈的源头。 - 服务/应用 (Service/Application): 明确策略允许或拒绝的具体协议(TCP/UDP/ICMP等)及端口号,或识别的应用层协议(如HTTP, FTP, SQL),现代防火墙能深度识别应用(App-ID),策略应基于具体应用而非仅端口。
- 动作 (Action):
Permit(允许) 或Deny(拒绝),理解策略的最终裁决。 - 状态检测 (Stateful Inspection): 绝大多数现代防火墙默认启用,关键看配置是否利用状态表智能处理返回流量,简化策略(通常只需配置发起方向的策略)。
- 日志记录 (Logging): 策略是否配置了日志?记录哪些信息(会话开始、结束、拒绝)?这是事后审计和故障排查的关键。
- 源/目的 (Source/Destination): 精确识别策略管控的流量起点和终点(IP地址、子网、对象组),警惕过于宽泛的源 (
-
网络地址转换 (NAT):
- 源NAT (SNAT): 看懂内部私有IP如何被转换为公网IP(静态NAT、动态NAT、PAT/NAPT),关注转换前后地址的映射关系、使用的地址池或接口地址。
- 目的NAT (DNAT): 看懂公网IP和端口如何映射到内部服务器的私有IP和端口(端口转发),这是对外发布服务的基础配置。
- NAT豁免 (NAT Exemption / No-NAT): 识别哪些特定流量被排除在NAT转换之外(如站点到站点VPN流量)。
-
安全区域 (Security Zones):
- 理解防火墙接口被划分到哪个逻辑区域(如 Untrust, DMZ, Trust, Internal)。
- 核心安全策略通常基于区域间的访问控制(如
Untrust -> DMZ允许 HTTP/HTTPS,Untrust -> Trust默认拒绝),看清区域间的默认策略和自定义策略。
配置实战:关键模块解析指南
-
接口配置 (Interface Configuration):
- 物理/逻辑接口状态: 确认接口物理状态 (up/down)、协议状态 (up/down)、分配的IP地址、子网掩码。
- 区域绑定: 每个接口必须属于一个安全区域,这是策略生效的前提。
- 管理配置: 明确哪些接口/IP允许管理访问(SSH, HTTPS, SNMP),使用何种认证方式,这是安全底线,必须严格控制。
-
路由配置 (Routing Configuration):

- 静态路由: 查看防火墙知晓的下一跳网关,特别是默认路由 (
0.0.0/0) 指向哪个出口网关。 - 动态路由协议 (如 OSPF, BGP): 若启用,需查看邻居关系、学习到的路由条目、路由重分发策略,确保路由信息准确,避免环路或黑洞。
- 静态路由: 查看防火墙知晓的下一跳网关,特别是默认路由 (
-
对象与对象组 (Objects & Object Groups):
- 识别配置中使用的地址对象(IP、范围)、服务对象(端口)、应用对象、用户对象等。
- 查看对象组如何将零散对象聚合,使策略更简洁、易管理,理解对象组的嵌套关系。
-
高可用性 (HA) 配置 (如适用):
- 确认HA模式(主备 Active/Passive, 主主 Active/Active)。
- 查看心跳线配置、状态同步机制(配置同步、会话同步)、故障切换条件,确保HA状态健康,切换逻辑清晰。
-
VPN 配置 (如适用):
- 站点到站点 VPN (Site-to-Site): 查看对端信息、预共享密钥/证书、加密认证算法(IKE/IPSec)、感兴趣流 (感兴趣流) 定义、NAT豁免设置。
- 远程访问 VPN (Remote Access): 查看用户认证方式(本地/Radius等)、地址分配池、隧道协议(SSL VPN/IPSec)、访问控制策略。
-
高级安全特性配置:
- 入侵防御系统 (IPS): 查看启用的策略模板、签名库版本、例外规则、动作(告警/阻断),理解防护重点。
- 应用控制 (Application Control): 查看基于应用(而非端口)的精细访问策略和带宽管理策略。
- URL 过滤 (URL Filtering): 查看启用的分类策略、自定义黑白名单、阻断页面定制。
- 防病毒 (AV): 查看扫描协议(HTTP/FTP/SMTP等)、引擎和病毒库版本、文件类型限制、处理动作。
- 沙箱 (Sandboxing) / 威胁情报 (Threat Intelligence Feeds): 查看集成状态、检测策略、联动阻断能力。
看懂配置的“危险信号”与最佳实践
-
危险信号 (Red Flags):
Any-Any规则: 源、目的、服务均为any的permit规则是重大安全隐患,必须彻底清除或严格限定在管理接口且结合强认证。- 冗余/无效规则: 长期未被命中的规则、被后续规则覆盖的规则,它们增加策略匹配复杂度,降低性能,干扰管理。
- 过于宽松的策略: 从低安全区域到高安全区域(如
Untrust -> Trust)存在大量permit规则,且未限定到最小必要访问范围。 - 缺乏明确拒绝规则: 未在策略末尾设置明确的
deny all或deny ip any any规则(具体命令因厂商而异),导致隐式拒绝行为不直观或日志记录不全。 - 管理接口暴露在公网且弱密码: 这是最直接的攻击入口。
- 未使用的服务开启: 如不必要的SNMP写权限、未加密的Telnet服务等。
- 过期的固件/签名库: 无法防御新威胁。
-
配置最佳实践 (Best Practices):
- 最小权限原则: 每条策略只允许业务必需的最小流量。
- 基于区域的策略: 清晰定义区域间关系,严格控制从低信任区域到高信任区域的访问。
- 命名规范清晰: 为策略、对象、接口赋予清晰、一致的描述性名称(如
Policy_DMZ_Web_To_DB)。 - 合理排序策略: 将最频繁匹配、最具体的规则放在顶部,提高处理效率,末尾放置明确的
deny all并开启日志。 - 定期审计与清理: 利用防火墙内置工具(如策略命中计数器)识别并清理冗余、过期、无效规则。
- 启用必要日志并集中管理: 关键策略(尤其是拒绝策略)必须开启日志,并发送到日志服务器 (Syslog/SIEM) 进行集中分析和留存。
- 变更管理流程: 任何配置变更必须经过申请、审批、测试(非业务时段)、实施、验证、记录的标准流程。
如何有效地“看”配置:方法与工具
- 命令行界面 (CLI): 对于资深管理员,CLI 提供了最直接、最强大的配置查看和检索能力(如
show running-config,show configuration | match <keyword>),适合精准定位和批量操作。 - 图形化管理界面 (GUI): 现代防火墙的 GUI 提供了直观的拓扑视图、策略列表、对象树、仪表盘等,便于整体把握和可视化操作,是日常管理的主要入口。
- 善用搜索和过滤: GUI 通常提供强大的搜索和策略过滤功能,快速定位相关配置。
- 配置比较工具: 利用 GUI 或 CLI 的配置比较功能,快速识别变更点。
- 配置备份与版本管理: 定期备份配置文件,并使用版本控制系统 (如 Git) 管理,这不仅用于灾难恢复,更便于对比历史版本,追踪变更。
- 配置分析工具: 一些防火墙厂商或第三方提供配置分析工具,能自动化扫描配置,识别风险点、合规性问题和优化建议。
配置即防御,看懂即掌控
看懂防火墙配置,是网络安全管理员的必修课和核心技能,它超越了简单的命令行记忆,要求深入理解网络安全原理、业务访问需求、设备运行机制以及攻防对抗态势,一份清晰、严谨、符合最佳实践的防火墙配置,是构建动态、有效网络安全防线的坚实基础,通过持续学习、实践、审计和优化配置,管理员才能确保这道关键防线时刻保持最佳战斗状态,从容应对日益复杂的网络威胁。
您在实际工作中查看和管理防火墙配置时,遇到的最大挑战是什么?是策略的复杂性、历史遗留问题,还是对高级特性的理解?欢迎在评论区分享您的经验和困惑,共同探讨提升防火墙配置管理水平的有效方法!
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/5917.html


评论列表(3条)
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,
@sunny698man:读了这篇文章,我深有感触。作者对目的的理解非常深刻,论述也很有逻辑性。内容既有理论深度,又有实践指导意义,
这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于目的的部分,分析得很到位,