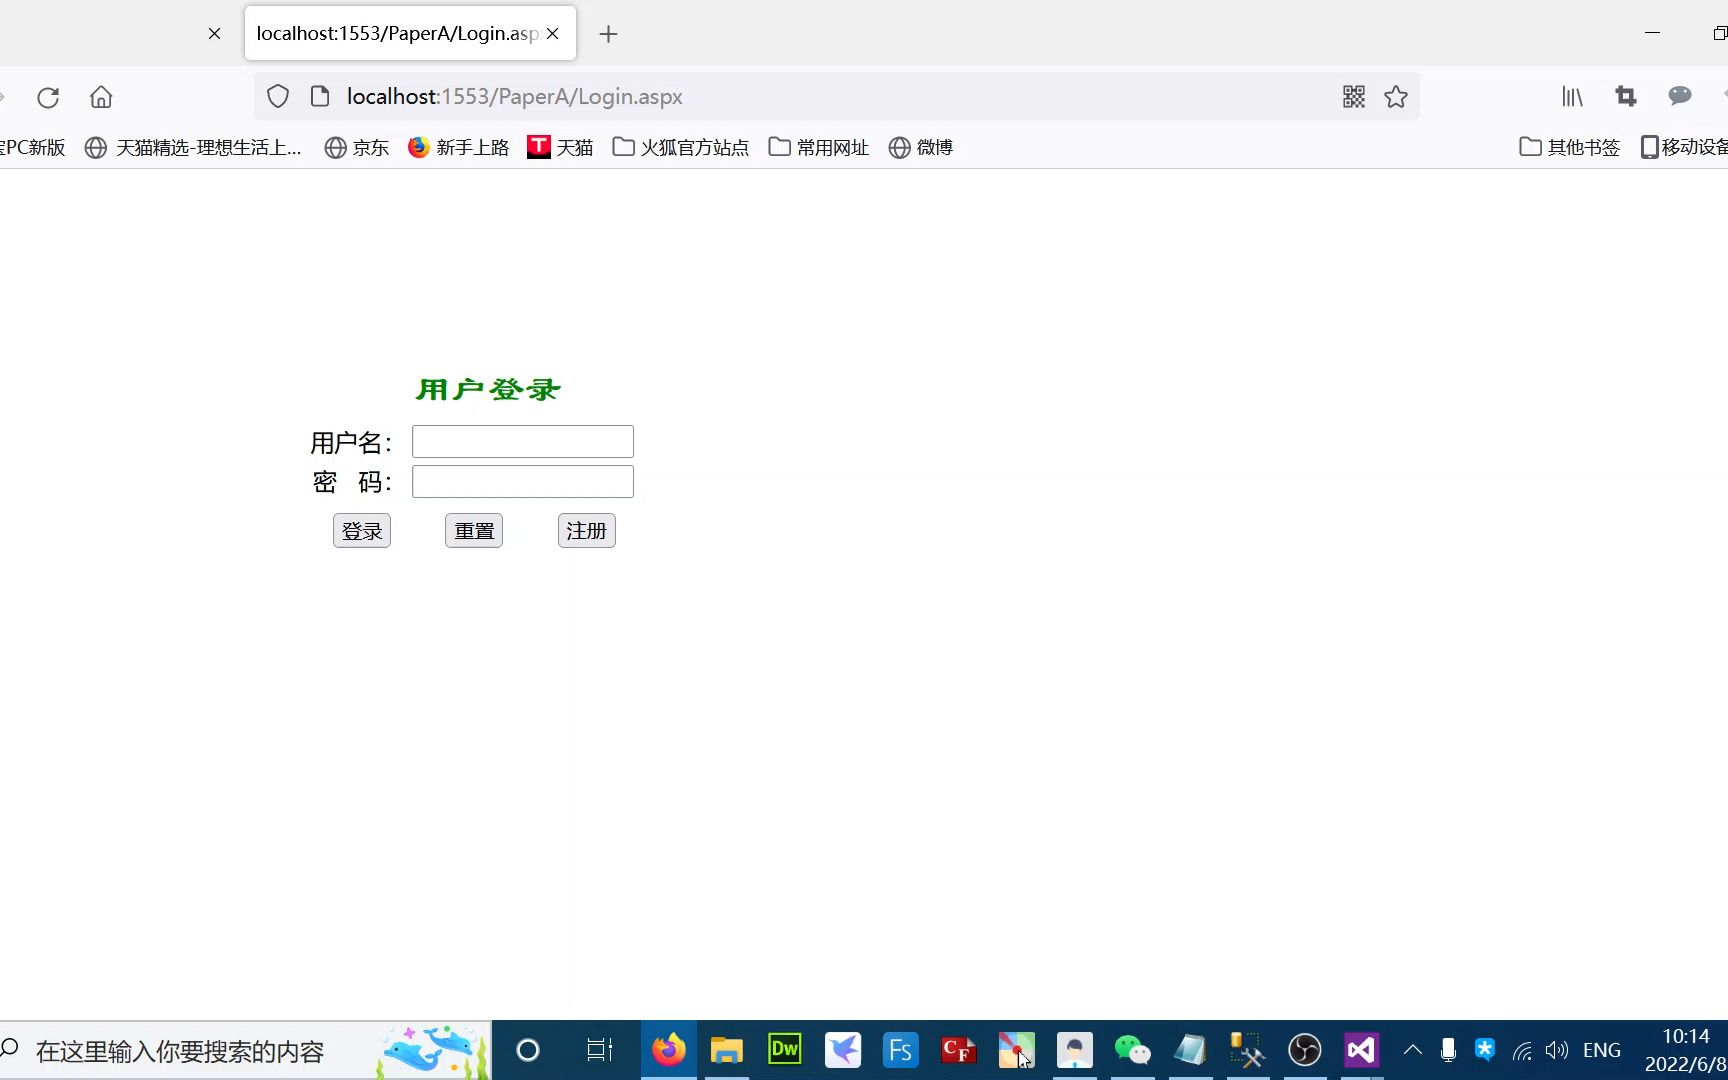
ASP.NET实现自动登录的核心在于利用Cookie或Session机制持久化用户凭证,结合前端JavaScript与后端C#代码的协同工作,在保障安全的前提下实现无感知的身份验证体验。
在Web开发领域,用户对于“一键登录”或“记住我”功能的依赖程度日益加深,这不仅关乎用户体验的流畅度,更直接影响网站的留存率,对于使用ASP.NET技术栈的开发者而言,构建一个稳定、安全的自动登录系统并非难事,但其中涉及的安全细节和技术选型却往往被忽视,本文将深入剖析ASP.NET自动登录的实现逻辑,从基础原理到高级优化,为你提供一套可落地的解决方案。
ASP.NET自动登录原理与机制解析
自动登录的本质,是服务器端对客户端身份凭证的信任延续,当用户首次成功登录时,系统会生成一个包含身份信息的令牌(Token)或会话标识(Session ID),并将其存储在客户端的Cookie中,后续请求中,浏览器会自动携带该Cookie,服务器通过验证其有效性来决定是否允许访问。
业内专家指出,理解这一机制是避免安全漏洞的前提,常见的实现方式主要有两种:基于Forms Authentication的传统方式和基于JWT的现代方式。
- Forms Authentication:这是ASP.NET Framework时代的经典方案,它通过配置文件web.config定义认证规则,登录成功后设置Cookie,并在Global.asax中处理认证事件。
- JWT (JSON Web Token):在ASP.NET Core中更为流行,JWT是无状态的,所有用户信息都编码在Token中,服务器无需在内存或数据库中存储会话状态,适合分布式架构。
ASP.NET Core自动登录最佳实践
随着ASP.NET Core的普及,许多开发者在寻找

ASP.NET Core自动登录配置方法时,往往面临新旧知识体系转换的困惑,相比传统版本,Core提供了更灵活的身份验证中间件(Authentication Middleware)。
配置认证中间件
在Program.cs或Startup.cs中,你需要注册身份验证服务并启用中间件,以下是一个标准的配置示例:
builder.Services.AddAuthentication(options =>
{
    options.DefaultScheme = CookieAuthenticationDefaults.AuthenticationScheme;
})
.AddCookie(options =>
{
    options.LoginPath = "/Account/Login";
    options.ExpireTimeSpan = TimeSpan.FromDays(7); // 设置Cookie过期时间
    options.SlidingExpiration = true; // 启用滑动过期
});
这里的关键参数是SlidingExpiration,当启用滑动过期时,每次用户访问页面,Cookie的过期时间都会重新计算,这意味着,如果用户持续活跃,他们将保持登录状态;一旦停止访问超过设定时间,才会被强制登出。
实现“记住我”功能
“记住我”是自动登录最典型的用户场景,在登录控制器中,你需要根据用户的选择,动态调整Cookie的生命周期。
var authProperties = new AuthenticationProperties
{
    IsPersistent = rememberMe, // 根据复选框状态设置
    ExpiresUtc = DateTimeOffset.UtcNow.AddDays(rememberMe ? 7 : 1)
};
await HttpContext.SignInAsync(CookieAuthenticationDefaults.AuthenticationScheme, userPrincipal, authProperties);
当rememberMe为true时,Cookie将被设置为长期有效;否则,它将在浏览器关闭后失效,这种细粒度的控制,既满足了便捷性,又兼顾了安全性。
ASP.NET自动登录安全性考量

自动登录虽然方便,但也带来了潜在的安全风险,如果Cookie被窃取,攻击者即可冒充用户身份,必须采取多重防护措施。
防止Cookie劫持与篡改
Cookie的安全性配置至关重要,开发者应确保以下设置:
- HttpOnly:设置为true,防止JavaScript访问Cookie,降低XSS攻击风险。
- Secure:设置为true,仅允许通过HTTPS传输,防止中间人窃听。
- SameSite:设置为Strict或Lax,防止CSRF攻击。
据工信部数据,近年来针对Web应用的Cookie劫持攻击呈上升趋势,加强上述配置已成为行业共识认为的底线要求。
敏感操作二次验证
自动登录仅适用于低风险操作,对于修改密码、转账等敏感操作,系统应强制要求用户重新输入密码或进行短信验证,这种“分层信任”机制,能在保持便捷性的同时,大幅降低安全风险。
常见问题与故障排查
在实际开发中,开发者常遇到自动登录失效的问题,以下是两个高频场景及解决方案。
为什么自动登录后立即被重定向到登录页?
这通常由以下原因导致:
- Cookie未正确写入:检查浏览器开发者工具,确认Cookie是否存在且未过期。
- 域名不匹配:如果网站使用子域名,需确保Cookie的Domain属性设置正确,例如设置为
.example.com以覆盖所有子域名。 - 中间件顺序错误:确保
UseAuthentication和UseAuthorization在管道中正确注册,且顺序无误。
ASP.NET自动登录与第三方登录冲突怎么办?

当同时使用Cookie认证和OAuth2.0(如微信、GitHub登录)时,需注意身份标识的统一,建议在设计用户模型时,将本地账户与第三方账户关联,并在登录成功后,统一生成一个内部Session或JWT,从而屏蔽底层认证方式的差异。
ASP.NET自动登录相关常见问题解答
ASP.NET自动登录安全性如何保障?
保障ASP.NET自动登录安全性的核心在于Cookie配置与传输加密,必须启用HTTPS协议,确保Cookie在传输过程中不被窃听,设置Cookie的HttpOnly、Secure和SameSite属性,分别防止脚本访问、非加密传输和跨站请求伪造,建议定期轮换密钥,并对敏感操作实施二次验证,如短信验证码或生物识别,从而在便捷性与安全性之间取得平衡。
ASP.NET自动登录失效常见原因有哪些?
自动登录失效通常由Cookie过期、域名不匹配或中间件配置错误引起,检查Cookie的过期时间设置,若未启用滑动过期,长时间无操作会导致会话失效,确认Cookie的Domain属性是否与当前访问域名一致,特别是涉及子域名时,审查Program.cs中的认证中间件注册顺序,确保UseAuthentication位于UseAuthorization之前,且路由配置未拦截认证请求。
ASP.NET自动登录与JWT方案有何区别?
ASP.NET传统的自动登录基于Cookie和Session,属于有状态认证,服务器需存储会话信息,适合单体应用,而JWT方案无状态,用户信息编码在Token中,服务器无需存储会话,适合分布式和微服务架构,Cookie方案在安全性上更依赖浏览器机制,而JWT需自行处理签名验证和刷新机制,选择时需根据项目架构、扩展性需求及安全策略综合考量。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/377456.html