API签名生成的核心在于使用私有密钥对请求参数进行哈希运算,确保数据在传输过程中未被篡改且来源可信,这是保障接口安全的第一道防线。
在数字化业务高速发展的今天,无论是开发移动应用、对接第三方服务,还是构建微服务架构,API接口的安全性都是开发者最关心的痛点,很多新手在初次接触API安全时,往往只关注接口能否通,却忽略了数据是否会被中间人劫持或重放攻击,一个简单的签名机制就能解决大部分基础安全威胁,业内专家指出,构建健壮的签名体系不仅能防止恶意调用,还能有效保护用户隐私和企业商业数据。
API生成签名_签名生成方法的核心逻辑
理解签名生成的本质,是编写安全代码的前提,签名就像是你给包裹贴上的防伪封条,发送方用只有自己和接收方知道的“钥匙”(私钥),把包裹里的东西(参数)打包并加上指纹(哈希值),接收方收到后,用同样的“钥匙”重新打包并比对指纹,如果一致,说明包裹没被动过手脚。
为什么需要签名而不是简单的加密?
很多初学者容易混淆加密和签名的概念,加密是为了隐藏内容,让只有持有密钥的人能看懂;而签名是为了证明身份和完整性,内容可以是明文的,但必须确保没人能伪造你的身份或篡改数据。
- 身份认证:确认请求确实来自合法的客户端,而不是黑客伪造的请求。
- 数据完整性:确保参数在传输过程中没有被修改,哪怕只改了一个标点符号,签名都会失效。
- 防重放攻击:通过引入时间戳或随机数,防止攻击者截取合法请求并重复发送。
主流签名算法的选择对比
在选择具体算法时,不同场景有不同的考量,以下是几种常见方案的对比:
| 算法类型 | 安全性 | 性能消耗 | 适用场景 | 备注 |
|---|---|---|---|---|
| MD5 | 低 |
极低 | 内部测试、非敏感数据 | 易被碰撞,严禁用于生产环境 |
| SHA-256 | 高 | 中等 | 通用API接口、金融级应用 | 行业共识认为其安全性足以应对绝大多数攻击 |
| HMAC-SHA256 | 极高 | 中等 | 高安全要求接口、支付系统 | 结合密钥,防止密钥泄露后的伪造风险 |
| RSA/ECDSA | 极高 | 较高 | 非对称加密场景、数字证书 | 适合需要双向认证或签名验证的场景 |
对于大多数互联网应用,HMAC-SHA256 是目前性价比最高的选择,它既保证了极高的安全性,又不会带来显著的性能瓶颈。
实操指南:如何一步步构建签名
理论讲再多,不如动手写一遍,下面以最常见的 HTTP GET/POST 请求为例,演示标准的签名生成流程,这个过程看似简单,但细节决定成败。
第一步:参数排序与拼接
这是最容易出错的一步,必须将所有请求参数(不包括签名本身)按照参数名的ASCII码从小到大排序,注意,这里指的是字典序,而不是数值大小。
- 收集所有业务参数,如
app_id,timestamp,user_id。 - 剔除值为空的参数。
- 按参数名排序,
app_id排在timestamp之前。 - 拼接成字符串格式:
key1=value1&key2=value2。
第二步:加入私钥
将拼接好的字符串与你的私有密钥(Secret Key)进行组合,通常的做法是在字符串末尾加上 & 符号,然后拼接私钥。
- 拼接前:
app_id=123×tamp=1678888888 - 私钥:
my_secret_key_123 - 最终待签名串:
app_id=123×tamp=1678888888&my_secret_key_123
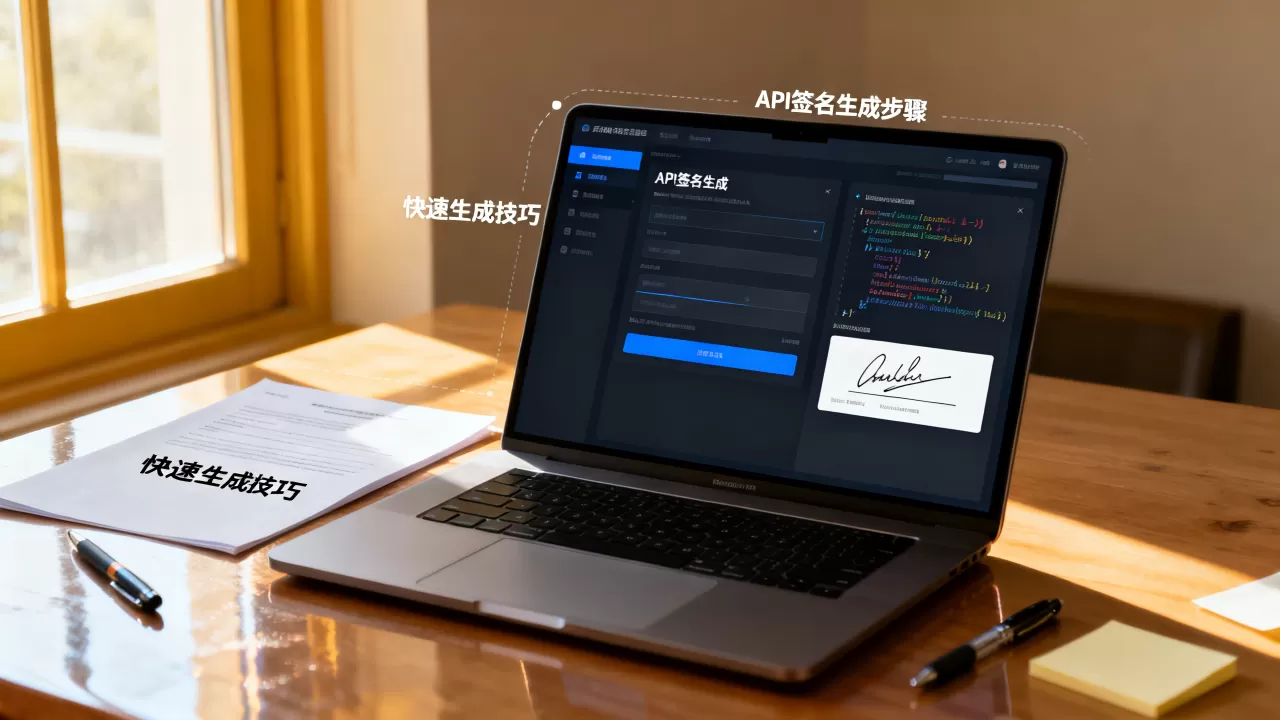
第三步:哈希运算
使用选定的哈希算法(如SHA-256)对待签名串进行计算,得到一串十六进制字符串,这就是最终的签名值。
import hashlib
import hmac
def generate_signature(params, secret_key):
    # 1. 排序
    sorted_params = sorted(params.items())
    # 2. 拼接
    query_string = "&".join([f"{k}={v}" for k, v in sorted_params])
    # 3. 加入私钥
    string_to_sign = f"{query_string}&{secret_key}"
    # 4. 哈希
    signature = hmac.new(
        secret_key.encode('utf-8'),
        string_to_sign.encode('utf-8'),
        hashlib.sha256
    ).hexdigest()
    return signature
常见陷阱与最佳实践
在实际开发中,很多安全漏洞并非来自算法本身,而是来自实现细节的疏忽,据工信部相关安全指南显示,多数API数据泄露事件源于开发者对时间同步和参数排序的忽视。
时间戳的有效性控制
为了防止重放攻击,必须在请求中加入时间戳,服务端在验证签名时,不仅要校验签名是否正确,还要校验时间戳是否在允许的时间窗口内(通常为5-15分钟)。
- 客户端:发送当前Unix时间戳。
- 服务端:检查
abs(当前时间 - 请求时间) < 阈值。 - 注意:客户端和服务端的时间必须同步,建议使用NTP服务校准服务器时间。
大小写敏感问题
参数名的大小写必须严格一致。UserId 和 userid 在排序和拼接时会被视为两个不同的参数,建议在代码层面统一将所有参数名转换为小写或大写,避免人为错误。
私钥的管理与轮换
私钥是签名的核心,一旦泄露,所有签名都将失效。
- 存储:严禁将私钥硬编码在代码中或提交到Git仓库,应使用环境变量或密钥管理服务(KMS)存储。
- 轮换:定期更换私钥,并建立新旧密钥兼容机制,确保在更换期间服务不中断。
API生成签名_签名生成方法在不同场景下的应用差异
不同的业务场景对签名的要求各不相同,理解这些差异有助于你选择更合适的方案。
移动端API签名
移动端应用容易被反编译,私钥存在泄露风险,移动端签名通常需要结合设备指纹、APP版本号和加固技术。
- 动态密钥:部分高安全场景会采用动态密钥,每次请求前通过HTTPS获取临时密钥。
- 代码混淆:对签名逻辑进行重度混淆,增加逆向难度。
服务端间调用签名
服务端之间的调用通常在内网或可信网络中进行,安全性要求相对灵活。
- IP白名单:结合IP白名单,减少签名验证的计算开销。
- 双向TLS:使用mTLS(双向认证)替代部分签名逻辑,提供更强的传输层安全。
Q&A:关于API生成签名_签名生成方法的常见问题
API签名生成方法中,如何处理JSON格式的请求体?
对于POST请求,如果Content-Type是application/json,通常需要将JSON字符串作为参数的一部分参与签名,具体做法是:先对JSON对象按Key排序,序列化为紧凑的JSON字符串(去除空格),然后将其作为value,与query参数一起排序拼接,部分框架支持直接对原始请求体进行哈希,但需确保客户端和服务端的序列化方式完全一致,否则会导致签名不匹配。
API生成签名_签名生成方法是否支持分布式系统?
支持,在分布式系统中,关键在于所有节点必须共享同一个私钥或私钥池,建议使用统一的密钥管理服务(KMS)来分发和轮换密钥,验证签名时,由于哈希算法是确定性的,任何节点都可以独立验证签名,无需状态同步,因此天然适合分布式架构,只要保证时间戳同步和密钥一致性,分布式环境下的签名验证与单机环境无异。
如果API签名生成方法中的时间戳过期,服务端应该如何响应?
服务端应返回明确的错误码,如 401 Unauthorized 或自定义的 TIMEOUT 错误码,并在响应体中提示“请求已过期”,为了便于调试,建议在开发环境下放宽时间窗口限制,或在日志中记录详细的验证失败原因,如“时间戳偏差超过300秒”,生产环境中,应严格拒绝过期请求,避免潜在的逻辑漏洞被利用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/388647.html