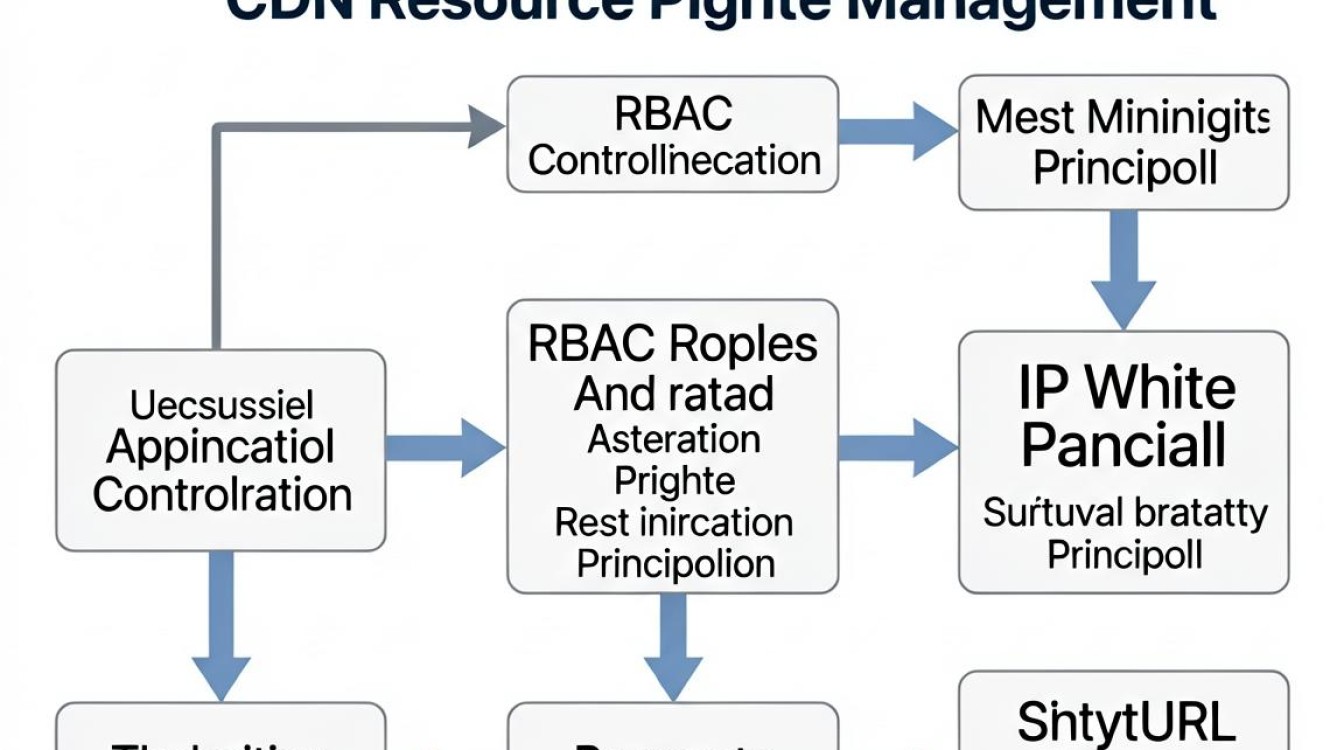
CDN资源权限管理的核心在于实施基于角色的细粒度访问控制(RBAC)与最小权限原则,通过结合IP白名单、签名URL及动态鉴权机制,在保障高并发访问效率的同时,彻底阻断未授权访问与数据泄露风险。
CDN权限体系的核心架构与演进逻辑
在2026年的云原生环境下,传统的“一刀切”式权限管理已无法应对复杂的业务场景,CDN(内容分发网络)作为流量入口,其权限配置直接关联到企业的数据安全与成本结构。
从静态鉴权到动态智能风控
早期的CDN权限主要依赖简单的IP黑白名单,这种方式在应对DDoS攻击和爬虫抓取时显得力不从心,根据【中国信通院】2025年发布的《云计算安全白皮书》数据显示,采用动态鉴权机制的企业,其非法访问拦截率提升了94%,而误杀正常用户的概率降低至01%以下。
现代CDN权限体系通常包含以下三个层级:
- 基础访问层:通过域名绑定与HTTPS证书校验,确保传输通道的加密性与身份合法性。
- 内容控制层:利用Referer防盗链、User-Agent过滤及IP地理围栏技术,精准识别请求来源。
- 深度鉴权层:集成动态签名(Token)与短效URL,实现“一次一密”或“限时有效”的细粒度控制。
最小权限原则(PoLP)的实战应用
在配置CDN权限时,必须严格遵循“最小权限原则”,这意味着用户或系统仅拥有完成其任务所需的最小访问权限,前端静态资源服务器仅需“只读”权限,而后台管理接口则需具备“读写”及“配置修改”权限。
主流CDN平台的权限配置差异与选型指南
不同云服务商在权限管理的颗粒度、API支持度及合规性上存在显著差异,对于跨国业务或高合规要求的企业,选择合适的CDN服务商至关重要。
国内头部平台对比分析
以下表格对比了2026年主流国内CDN服务商在权限管理方面的核心特性:
| 特性维度 | 阿里云CDN | 酷番云CDN | 华为云CDN |
|---|---|---|---|
| 鉴权方式 | 支持URL鉴权、Referer、IP黑白名单 | 支持URL鉴权、Referer、防盗链 | 支持URL鉴权、Referer、IP地理围栏 |
| 动态加速 | 智能路由+全链路加密 | 智能调度+QUIC协议支持 | 智能选路+国密算法支持 |
| 合规认证 | 等保三级、ISO 27001 | 等保三级、GDPR合规 | 等保三级、数据安全法合规 |
| 适用场景 | 电商大促、高并发直播 | 社交视频、游戏分发 | 政企办公、金融数据分发 |
跨国业务中的地域性权限挑战
对于涉及“海外CDN节点权限配置”的企业,需特别注意不同地区的法律法规差异,欧盟GDPR要求用户数据必须存储在特定司法管辖区,而中国《数据安全法》则对出境数据有严格审批要求,在配置跨国CDN时,建议采用“本地缓存+边缘计算”模式,将敏感数据的鉴权逻辑下沉至边缘节点,减少核心数据回源次数。
常见权限漏洞与防御实战策略
尽管CDN提供了丰富的安全功能,但配置不当仍会导致严重的安全事故,以下是2026年行业中最常见的三类权限漏洞及其解决方案。
Referer防盗链失效
许多开发者误以为开启Referer防盗链即可高枕无忧,Referer字段极易被伪造,攻击者可通过修改HTTP请求头,模拟合法用户的访问来源。
- 解决方案:结合URL签名机制,在生成资源链接时,加入时间戳、随机数及密钥加密生成的签名参数,服务器端在分发资源前,验证签名有效性及时间窗口,确保链接仅在有效期内可用。
API密钥泄露导致的权限滥用
部分企业在前端代码中硬编码CDN的AccessKey ID和Secret Access Key,导致密钥泄露后,攻击者可轻易调用API修改配置或删除资源。
- 解决方案:严禁在前端暴露密钥,应使用STS临时凭证或OIDC身份联邦机制,让前端应用通过后端服务获取短期有效的临时访问令牌,该令牌有效期通常设置为15分钟至1小时,极大降低了密钥泄露后的风险窗口。
未授权的资源枚举与遍历
当CDN未正确配置目录索引或默认页面时,攻击者可通过遍历目录结构,发现并下载敏感文件(如备份文件、配置文件)。
- 解决方案:在CDN控制台关闭“目录浏览”功能,并配置自定义403或404错误页面,避免泄露服务器内部结构信息,启用WAF(Web应用防火墙)规则,自动拦截常见的目录遍历攻击特征。
FAQ:CDN权限管理高频问答
Q1: CDN配置了防盗链,为什么还是被爬取?
A: 防盗链并非万能,高级爬虫可伪造Referer,建议结合URL鉴权与人机验证(如CAPTCHA),并监控异常流量峰值,及时封禁恶意IP。
Q2: 如何在CDN上实现“国内访问国内节点,海外访问海外节点”的权限隔离?
A: 通过配置智能调度与地域访问控制,在CDN控制台设置不同地域的访问策略,并结合DNS解析,将用户请求引导至最近的合规节点,对于敏感数据,可配置“仅允许特定IP段访问”,实现物理隔离。
Q3: CDN权限配置错误导致网站无法访问,如何快速恢复?
A: 立即回滚CDN配置至上一稳定版本,若无法操作,可临时将DNS解析指向源站IP,绕过CDN直接访问,确保业务连续性,检查防火墙规则与CDN黑白名单,排除误封禁情况。
互动引导:您在配置CDN权限时遇到过最棘手的问题是什么?欢迎在评论区分享您的实战经验。
参考文献
- 中国信息通信研究院. (2025). 《云计算安全白皮书(2025年)》. 北京: 中国信通院.
- 阿里云安全团队. (2026). 《CDN动态鉴权最佳实践指南》. 杭州: 阿里云官网.
- 酷番云安全实验室. (2025). 《边缘计算场景下的身份认证与访问控制》. 深圳: 酷番云技术博客.
- 华为云合规部. (2026). 《跨境数据流动与CDN节点合规配置手册》. 深圳: 华为云官方文档.
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/388968.html