在Jetty服务器配置SSL证书的核心步骤是:生成密钥库、导入证书、修改jetty-ssl.xml配置文件并重启服务,整个过程无需购买昂贵软件,只需确保域名解析正确且文件权限设置无误即可实现HTTPS加密访问。
为什么Jetty需要单独配置SSL而非自动托管
许多开发者习惯使用Nginx或Apache作为前端反向代理,由它们处理SSL终止,而Jetty仅负责后端业务逻辑,这种架构在大型分布式系统中确实常见,但在轻量级部署、容器化环境或内网应用中,直接在Jetty层配置SSL具有显著优势,业内专家指出,直接在应用服务器层配置SSL可以减少网络跳数,降低延迟,同时简化运维复杂度,避免维护两套证书更新流程。
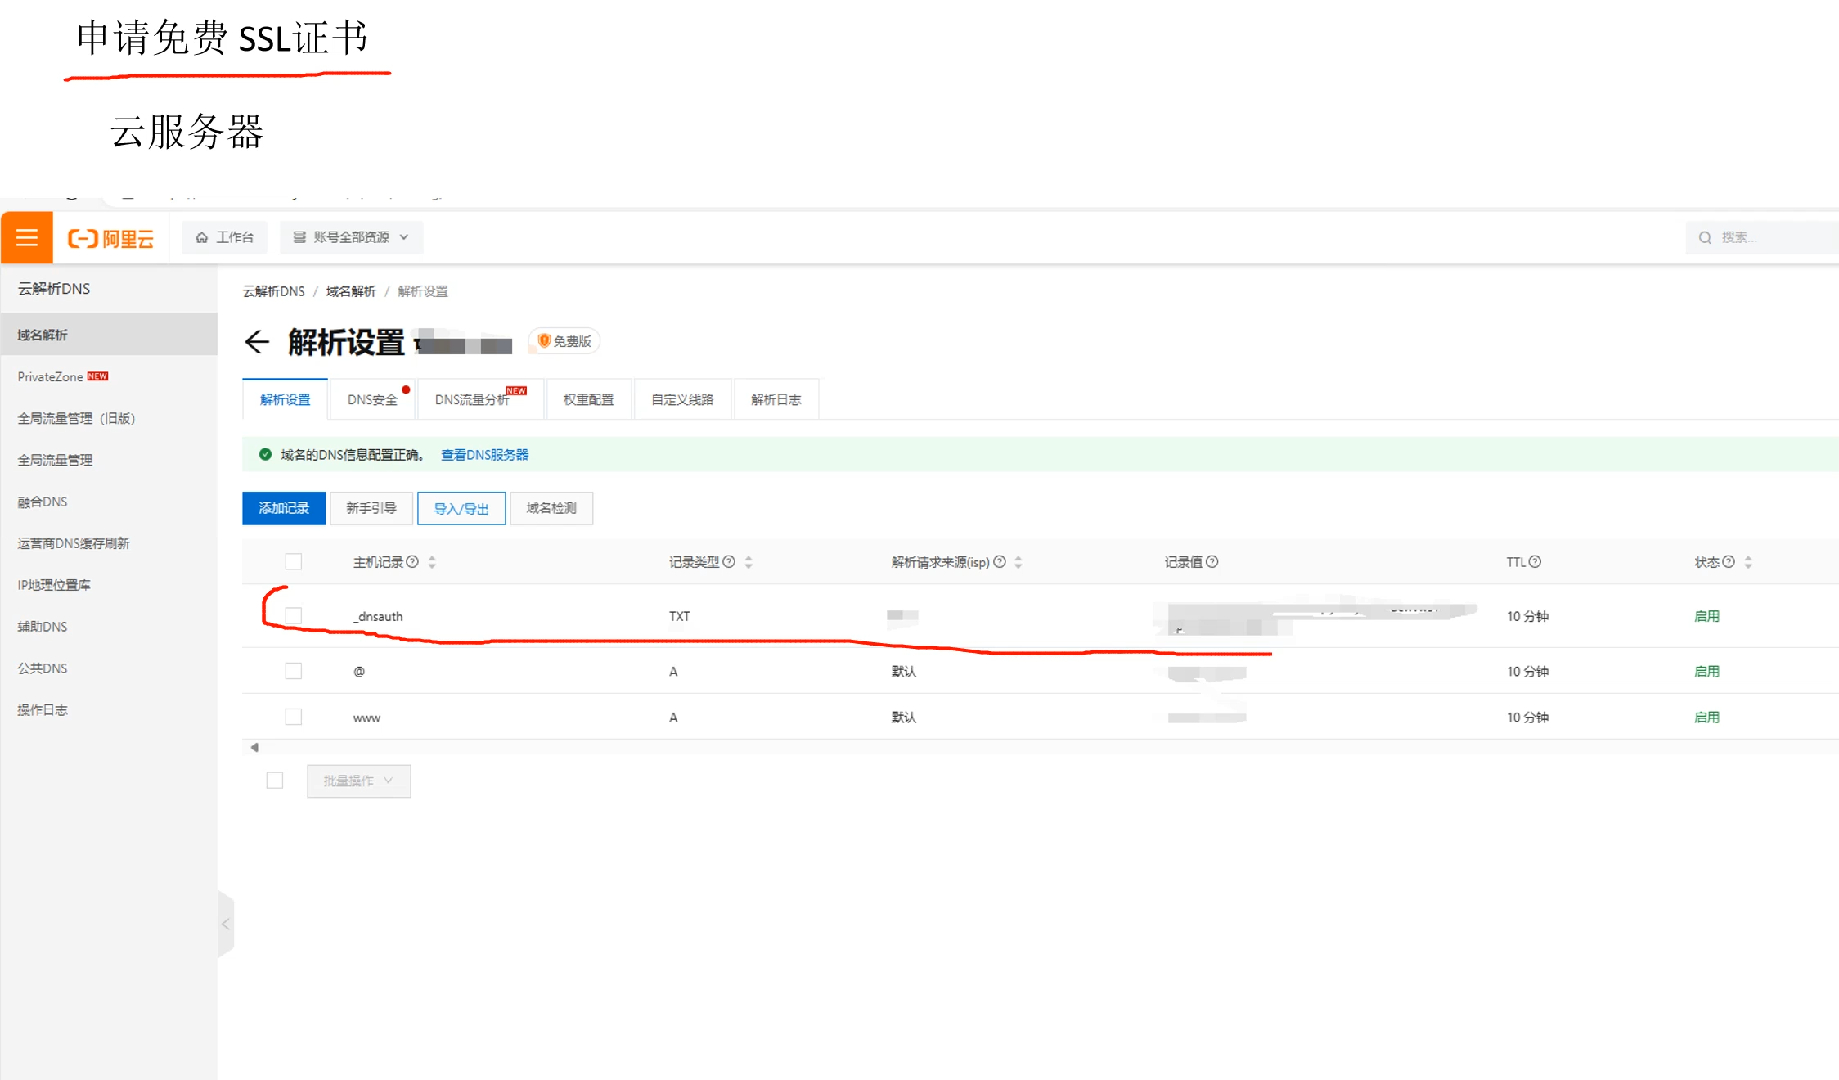

Jetty原生支持 vs 反向代理方案对比
选择直接在Jetty中配置SSL,主要基于以下场景考量:
- 容器化部署:在Docker或Kubernetes环境中,Sidecar模式会增加资源开销,原生配置更轻量。
- 内网服务:内部微服务间通信若需加密,直接在Jetty配置可避免引入额外代理节点。
- 开发调试:本地开发时使用自签名证书,直接在Jetty配置比修改Nginx配置更直观。
相比之下,反向代理方案虽然能集中管理证书,但增加了配置层级,对于中小规模应用,Jetty原生SSL配置是性价比更高的选择。
准备SSL证书与密钥文件
在开始配置前,必须准备好合法的SSL证书文件,目前主流证书提供商如阿里云、腾讯云、DigiCert等均支持PEM或JKS格式,若使用Let’s Encrypt免费证书,通常获得的是PEM格式文件,包含证书链和私钥。
证书格式转换指南
Jetty默认支持JKS(Java KeyStore)格式,但也兼容PEM,为保持兼容性,建议将PEM转换为JKS。
使用keytool转换证书
打开终端,执行以下命令将PEM证书和私钥合并为JKS文件:
keytool -importcert -alias jetty -file cert.pem -keystore keystore.jks
keytool -importkeystore -srckeystore cert.pem -destkeystore keystore.jks -deststoretype pkcs12

注意:若私钥与证书分开,需先合并为P12格式,再转换为JKS,确保keystore.jks文件权限设置为600,仅所有者可读写,防止私钥泄露。
自签名证书用于开发环境
若仅用于本地测试,可使用keytool生成自签名证书:
keytool -genkeypair -alias jetty -keyalg RSA -keysize 2048 -keystore keystore.jks -validity 365
此证书会被浏览器标记为“不安全”,但能验证SSL配置流程是否正确。
修改Jetty配置文件启用SSL
Jetty的SSL配置主要依赖jetty-ssl.xml和jetty-http.xml文件,在Jetty 9.x及10.x版本中,这些文件位于etc/目录下。
配置jetty-ssl.xml
编辑etc/jetty-ssl.xml文件,找到SslContextFactory Bean,修改以下关键参数:
keyStorePath:指向keystore.jks文件的绝对路径。keyStorePassword:设置密钥库密码。trustStorePath:若需双向认证,指定信任库路径;否则可注释掉。needClientAuth:设为false表示单向认证,设为true表示双向认证。
示例配置片段:
<Call name="addBean">
  <Arg>
    <New class="org.eclipse.jetty.server.ssl.SslContextFactory$Server">
      <Set name="KeyStorePath">/path/to/keystore.jks</Set>
      <Set name="KeyStorePassword">your_keystore_password</Set>
      <Set name="KeyManagerPassword">your_key_password</Set>
      <Set name="Protocol">TLSv1.2,TLSv1.3</Set>
    </New>
  </Arg>
</Call>
配置jetty-http.xml启用HTTPS端口
在etc/jetty-http.xml中,将默认HTTP连接器替换为SSL连接器:

<Call name="addConnector">
  <Arg>
    <New class="org.eclipse.jetty.server.ServerConnector">
      <Arg name="server"><Ref refid="Server"/></Arg>
      <Arg name="factories">
        <Array type="org.eclipse.jetty.server.ConnectionFactory">
          <Item>
            <New class="org.eclipse.jetty.server.SslConnectionFactory">
              <Arg name="next">http/1.1</Arg>
              <Arg name="sslContextFactory"><Ref refid="sslContextFactory"/></Arg>
            </New>
          </Item>
          <Item>
            <New class="org.eclipse.jetty.server.HttpConnectionFactory">
              <Arg name="config"><Ref refid="httpConfig"/></Arg>
            </New>
          </Item>
        </Array>
      </Arg>
      <Set name="port">8443</Set>
    </New>
  </Arg>
</Call>
将端口改为443(需root权限)或8443(非特权端口),建议开发环境使用8443,生产环境使用443。
验证配置与常见问题排查
配置完成后,重启Jetty服务并验证SSL是否生效。
启动服务并检查日志
执行java -jar start.jar启动Jetty,观察控制台输出,若配置正确,应看到类似“Started ServerConnector@xxx{SSL, (ssl, http/1.1)}”的日志,若出现“Keystore was tampered with”错误,通常意味着密码错误或文件路径不正确。
使用curl命令验证
在终端执行:
curl -v https://localhost:8443
若返回证书详细信息及HTTP响应,说明SSL配置成功,若提示“certificate verify failed”,需检查证书链是否完整,或添加-k参数忽略验证(仅用于测试)。
HTTP强制跳转HTTPS
为确保所有流量加密,可在

jetty-http.xml中配置HTTP连接器重定向到HTTPS,在etc/jetty-https.xml中添加:
<Call name="addConnector">
  <Arg>
    <New class="org.eclipse.jetty.server.ServerConnector">
      <Arg name="server"><Ref refid="Server"/></Arg>
      <Arg name="factories">
        <Array type="org.eclipse.jetty.server.ConnectionFactory">
          <Item>
            <New class="org.eclipse.jetty.server.HttpConnectionFactory"/>
          </Item>
        </Array>
      </Arg>
      <Set name="port">8080</Set>
      <Set name="idleTimeout">5000</Set>
    </New>
  </Arg>
</Call>
并在web.xml或Servlet中配置重定向规则,将8080端口的请求永久重定向到443端口。
Jetty服务器配置SSL证书常见问题解答
Jetty配置SSL证书需要多少钱?
Jetty本身是开源免费的,无需支付软件许可费,SSL证书费用取决于提供商:Let’s Encrypt免费,商业证书如DigiCert或GeoTrust每年约几百至数千元人民币,若使用自签名证书,成本为零,但仅适用于内网或测试环境。
Jetty配置SSL证书与Nginx配置SSL证书哪个更安全?
安全性取决于配置正确性,而非服务器类型,Jetty原生配置减少了网络跳数,降低了中间人攻击风险;Nginx作为反向代理可集中管理证书更新,并提供WAF等额外防护,行业共识认为,两者均能实现强加密,关键在于定期更新证书、禁用弱加密协议(如SSLv3)及正确配置HSTS头。
Jetty配置SSL证书后访问速度慢怎么办?
SSL握手过程会增加延迟,尤其是首次连接,优化措施包括:启用Session Ticket减少握手次数、使用TLSv1.3替代TLSv1.2、配置HTTP/2协议提升并发性能,据统计,合理优化后SSL带来的额外延迟通常低于50毫秒,对用户体验影响微乎其微。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/398716.html