CDN隐藏IP的核心逻辑并非直接修改服务器IP,而是通过DNS解析劫持将流量引导至CDN节点,从而让源站IP对公网不可见,同时配合防火墙策略和源站加固来防止IP泄露。
在2026年的网络攻防环境中,源站IP泄露依然是导致网站遭受DDoS攻击、CC攻击甚至数据窃取的首要原因,许多站长误以为购买了CDN服务就万事大吉,实际上如果配置不当,源站IP依然可能通过历史DNS记录、SSL证书信息或子域名关联被恶意扫描出来,业内专家指出,构建一个真正安全的CDN架构,需要从解析层、传输层到应用层进行全方位的闭环防护。参考2


为什么CDN能隐藏源站IP
要理解隐藏IP的原理,首先要明白CDN的工作机制,当用户访问你的网站时,DNS服务器不会直接返回你源服务器的真实IP,而是返回离用户最近的CDN边缘节点的IP,用户的请求先到达CDN节点,节点判断是否有缓存,如果有则直接返回;如果没有,节点再向你的源站请求数据。
在这个过程中,源站只接收来自CDN节点的请求,而普通用户和攻击者看到的是CDN节点的IP,这就好比你在银行办理业务,保安(CDN节点)挡住了外面的围观群众(用户/攻击者),只有经过验证的保安才能进入内室(源站)与你对话。
DNS解析的重定向机制
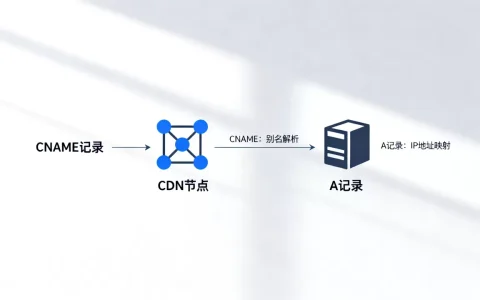
这是隐藏IP的第一道防线,通过修改域名的A记录或CNAME记录,将域名指向CDN服务商提供的专用域名,将 www.example.com 的CNAME指向 cdn.provider.com,任何通过常规DNS查询获取IP的人,得到的都是CDN节点的IP地址。
反向代理的数据转发
CDN节点作为反向代理服务器,拦截了所有针对源站的HTTP/HTTPS请求,源站配置为仅允许CDN节点的IP段访问,或者在源站前端部署WAF(Web应用防火墙),只放行带有特定Header头部的CDN流量,这种机制确保了即使有人知道了源站IP,如果没有CDN的授权或特定的请求头,也无法直接访问源站内容。
如何防止源站IP在CDN环境下泄露
仅仅接入CDN是不够的,配置错误会导致“旁路攻击”,即攻击者绕过CDN直接攻击源站,以下是防止IP泄露的关键实操步骤。
严格限制源站访问权限

在源站服务器(如Nginx、Apache或云主机安全组)中,必须实施严格的IP白名单策略。
配置安全组白名单
大多数云服务商(如阿里云、腾讯云、AWS)都提供安全组功能,你需要获取CDN服务商提供的回源IP段列表,并将其添加到源站的安全组入站规则中。
- 登录云控制台,找到对应的云主机或负载均衡实例。
- 进入“安全组”或“防火墙”设置页面。
- 添加一条新的入站规则,协议选择TCP,端口选择80和443。
- 在“授权对象”或“源IP”中,填入CDN服务商提供的回源IP段(CIDR格式)。
- 删除或禁用默认的“0.0.0.0/0”或“Any”开放规则,确保只有CDN节点能访问源站。
Web服务器配置验证
在Nginx配置文件中,可以通过 $http_x_forwarded_for 变量来验证请求是否来自CDN,如果请求头中没有CDN特有的标识,或者IP不在白名单内,直接返回403 Forbidden。
server {
    listen 80;
    server_name www.example.com;
    # 仅允许CDN回源IP访问
    allow 1.1.1.1/32; # 示例CDN IP段
    allow 2.2.2.2/32;
    deny all;
    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
    }
}
消除历史DNS记录泄露
很多站长忽略了历史DNS记录的风险,即使现在使用了CDN,过去解析的源站IP可能仍然存在于全球各地的DNS缓存服务器或第三方监控平台中。
清理历史解析记录
使用第三方工具(如SecurityTrails、WhoisXML API)查询域名的历史DNS记录,如果发现旧的源站IP,可以通过以下方式处理:
- 更换源站IP:如果可能,迁移到新的IP地址,并更新安全组白名单。
- 设置TTL为0:在DNS解析中,将TTL(Time To Live)设置为最小值(如1秒或0),强制全球DNS缓存尽快过期,从而快速清除旧的IP记录。
- 使用CDN提供的“IP隐藏”功能:部分高级CDN服务商提供“源站IP隐藏”或“回源IP动态切换”功能,即使源站IP泄露,CDN也能自动切换回源IP,增加攻击难度。

避免子域名关联泄露
子域名泄露是另一个常见陷阱,如果主域名使用了CDN,但某些子域名(如 api.example.com 或 mail.example.com)没有使用CDN,而是直接解析到源站IP,攻击者可以通过扫描这些子域名找到源站IP。
统一CDN覆盖
确保所有对外提供服务的子域名都接入CDN,对于不需要对外暴露的服务(如内部API、管理后台),应通过内网IP访问,或设置严格的访问控制列表(ACL),禁止公网访问。
进阶防护:应对高级IP探测手段
随着技术演进,攻击者使用的手段也更加隐蔽,通过SSL证书透明度(CT)日志查询、通过邮件服务器SPF记录、或通过第三方API接口探测源站IP。
SSL证书与IP关联
某些SSL证书颁发机构(CA)在颁发证书时,可能会将域名与IP地址关联,如果源站IP直接用于验证域名所有权,可能会在CT日志中留下痕迹。
使用通配符证书与CDN管理
- 使用通配符证书:为所有子域名颁发通配符证书,并通过CDN管理界面上传证书,而不是在源站上安装。
- 避免源站直接验证:在进行DNS验证时,尽量使用CDN提供的验证页面或CNAME验证方式,避免将验证文件直接放在源站根目录。
邮件服务器与SPF记录
如果网站发送电子邮件,SPF记录中可能包含源站IP,攻击者可以通过查询SPF记录获取IP信息。
使用专业邮件服务
不要使用源站服务器直接发送邮件,使用专业的邮件服务(如SendGrid、Amazon SES或企业邮箱),这些服务会将邮件流量引导至其专用IP池,从而隐藏源站IP。
常见误区与对比分析
许多站长在配置CDN时容易陷入误区,导致防护效果大打折扣。
CDN能完全免疫DDoS
CDN确实能缓解DDoS攻击,但如果源站IP泄露,攻击者可以直接攻击源站,绕过CDN,隐藏IP是CDN防护的前提,而非CDN本身的功能。
隐藏IP后无需其他防护
即使IP隐藏得当,源站仍需部署WAF、IPS(入侵防御系统)和定期漏洞扫描,CDN主要处理流量清洗,而应用层的安全仍需源站自身防护。

对比:自建CDN vs 第三方CDN
| 特性 | 自建CDN | 第三方CDN(如阿里云、Cloudflare) |
|---|---|---|
| IP隐藏效果 | 需自行配置,易出错 | 自动化配置,效果稳定 |
| 成本 | 高(硬件、带宽、运维) | 低(按量付费或包年包月) |
| 维护难度 | 高 | 低 |
| 适用场景 | 大型企业、特殊需求 | 绝大多数中小企业及个人站长 |
据工信部数据,近年来采用第三方CDN服务的网站比例显著上升,主要原因是其提供的自动化IP隐藏和DDoS防护功能更加成熟可靠。
CDN怎么隐藏ip:Q&A模块
CDN隐藏IP后,源站IP还能被扫描到吗?
如果配置正确,源站IP无法通过常规DNS查询或端口扫描被直接发现,但攻击者可能通过历史DNS记录、SSL证书日志、子域名关联或邮件SPF记录等间接途径获取IP,隐藏IP是一个持续的过程,需要定期清理历史痕迹并监控新的泄露点。
更换源站IP后,CDN配置需要重新设置吗?
是的,更换源站IP后,必须更新CDN服务商的回源IP白名单,并在源站服务器上新增安全组规则,允许新IP的CDN节点访问,否则,CDN节点将无法回源获取数据,导致网站出现502 Bad Gateway错误。
如何检测源站IP是否已经泄露?
可以使用在线IP历史查询工具(如SecurityTrails、WhoisXML API)查询域名的历史DNS记录,如果发现旧的源站IP仍然存在于解析记录中,且该IP仍指向你的服务器,则说明IP已泄露,可以通过扫描常见端口(如80、443、22)并检查响应头,确认是否直接暴露了源站信息。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/426102.html