在Linux系统中注入代码通常指通过动态链接库劫持、进程内存修改或系统调用拦截等技术手段,用于安全测试、性能分析或恶意攻击,但未经授权的注入行为严重违反法律法规,仅限在授权环境下的安全研究。
Linux作为开源操作系统的基石,其灵活性和底层控制能力使其成为安全研究人员和黑客关注的焦点,理解Linux代码注入的原理与机制,不仅是防御者构建安全体系的必要前提,也是合规渗透测试人员必须掌握的核心技能,本文将从技术原理、常见手法、检测防御及合规边界四个维度,深入解析这一敏感话题。
Linux代码注入的技术原理与分类
代码注入并非单一技术,而是一系列利用程序漏洞或系统特性,将恶意或特定代码植入目标进程执行的技术集合,业内专家指出,理解其底层逻辑是构建防御体系的第一步。
动态链接库劫持(LD_PRELOAD)
这是Linux环境下最经典且易于理解的注入方式,动态链接器在加载程序时,会优先查找环境变量指定的共享库。
- 机制:通过设置
LD_PRELOAD环境变量,指向一个包含同名函数(如malloc、open)的恶意.so文件。 - 效果:目标程序启动时,会优先加载恶意库中的函数,从而拦截系统调用。
- 场景:常用于调试工具、审计软件,也被恶意软件用于窃取敏感数据。
- 限制:仅对动态链接的程序有效,静态编译的程序不受影响。
进程内存注入(ptrace与mmap)
这种方式更底层,直接操作目标进程的内存空间。
- 机制:利用
ptrace系统调用附加到目标进程,暂停其执行,通过mmap在目标进程地址空间分配内存,写入shellcode,并修改指令指针(RIP/EIP)指向注入代码。 - 效果:实现完全的控制权转移,可执行任意机器码。
- 场景:高级持久化威胁(APT)攻击、内存马植入。
- 风险:极易触发内核安全机制,如SELinux或AppArmor的限制。
系统调用拦截(eBPF与Hook)

随着内核技术的发展,基于eBPF(扩展伯克利包过滤器)的注入成为新趋势。
- 机制:通过加载eBPF程序,挂钩内核函数或系统调用入口。
- 效果:在内核态执行自定义逻辑,性能损耗极低,隐蔽性极高。
- 场景:实时流量监控、异常行为检测、高级Rootkit。
- 优势:相比传统内核模块,eBPF无需重新编译内核,安全性更高。
常见Linux代码注入手法对比
不同注入手法在实施难度、隐蔽性和检测难度上存在显著差异,下表对比了三种主流技术的核心特征。
| 技术类型 | 实施难度 | 隐蔽性 | 检测难度 | 典型应用场景 |
|---|---|---|---|---|
| LD_PRELOAD | 低 | 中 | 低 | 调试、审计、简单恶意软件 |
| ptrace注入 | 高 | 高 | 中 | 高级攻击、内存马、漏洞利用 |
| eBPF Hook | 极高 | 极高 | 高 | 内核级监控、高级Rootkit |
LD_PRELOAD的实操与局限
在实际操作中,开发者常利用LD_PRELOAD进行函数劫持,创建一个包含open函数的共享库,重定向文件读取路径。
- 步骤:
- 编写C代码,实现目标函数原型。
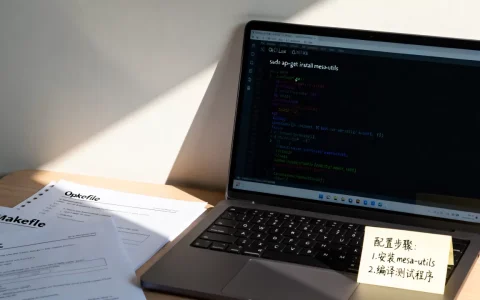
- 使用
gcc -shared -fPIC -o libinject.so inject.c编译为共享库。 - 设置环境变量:
export LD_PRELOAD=./libinject.so。 - 运行目标程序。
- 局限:无法注入静态链接程序;易被安全软件扫描发现;重启后失效。

ptrace注入的高级技巧
ptrace注入需要精确计算内存地址和指令偏移。
- 关键点:
- 使用
PTRACE_ATTACH附加进程。 - 使用
PTRACE_POKETEXT写入指令。 - 使用
PTRACE_SETREGS修改寄存器。 - 使用
PTRACE_DETACH恢复执行。
- 使用
- 挑战:ASLR(地址空间布局随机化)使得地址计算复杂化;需处理信号处理器的干扰。
检测与防御策略
面对日益复杂的注入攻击,构建多层防御体系至关重要,行业共识认为,单一防御手段难以应对所有威胁,需结合静态扫描、运行时监控和内核加固。
静态检测与代码审计
在部署前,通过静态分析工具识别潜在注入点。
- 工具推荐:使用
checksec检查二进制文件的保护机制(如PIE、RELRO、NX)。 - 代码规范:避免使用不安全的函数(如
gets、strcpy);启用编译器警告(-Wall -Wextra)。 - 依赖扫描:定期扫描第三方库,修复已知漏洞。
运行时监控与行为分析
运行时监控能实时发现异常注入行为。
- 审计日志:启用
auditd,监控ptrace、mmap等系统调用。 - 内核模块:使用
KernelShark或bpftrace进行实时跟踪。 - 完整性检查:部署
AIDE或Tripwire,监控关键文件变更。
内核加固与权限最小化
从系统层面降低注入成功率。
- 启用SELinux/AppArmor:强制访问控制,限制进程权限。
- 禁用不必要的内核模块:减少攻击面。
- 限制ptrace:通过
/proc/sys/kernel/yama/ptrace_scope限制非父子进程间的ptrace操作。 - ASLR与PIE:确保开启地址空间布局随机化和位置无关可执行文件,增加地址预测难度。
合规边界与法律风险

在探讨Linux代码注入时,必须明确其法律边界,未经授权的代码注入行为,无论目的是测试还是攻击,均可能触犯《中华人民共和国网络安全法》及《刑法》相关条款。
授权渗透测试的重要性
专业安全团队在进行渗透测试前,必须获得书面授权,明确测试范围、时间和方法。
- 原则:最小权限、不破坏业务、不窃取数据。
- 报告:测试结束后,提供详细漏洞报告及修复建议。
- 合规:遵循ISO 27001等国际标准,确保流程规范。
恶意注入的法律后果
非法注入代码可能导致严重后果,包括数据泄露、系统瘫痪、经济损失等。
- 刑事责任:可能构成破坏计算机信息系统罪、非法获取计算机信息系统数据罪。
- 民事赔偿:需赔偿受害者损失。
- 信誉损失:个人或企业信誉受损,影响未来发展。
常见问题解答(Linux代码注入相关)
Linux代码注入与病毒有什么区别?
代码注入是一种技术手段,指将代码植入目标进程执行;病毒是一种恶意软件,具有自我复制和传播能力,注入可能是病毒传播的一种方式,但注入本身不一定是病毒,也可能是合法的调试或监控行为。
如何检测服务器是否被注入了恶意代码?
检测需结合多种手段:检查/proc目录下是否有异常进程;使用lsof查看异常网络连接;审计系统日志(/var/log/secure、/var/log/messages);使用专业安全工具(如ClamAV、Chkrootkit)进行全盘扫描,若发现LD_PRELOAD被篡改或异常内核模块加载,需立即隔离并排查。
Linux代码注入在安全测试中的合法应用场景有哪些?
合法场景主要包括:1. 漏洞验证:在授权环境下,验证应用是否存在内存破坏漏洞;2. 性能分析:使用perf或eBPF工具监控应用性能瓶颈;3. 安全审计:通过LD_PRELOAD拦截文件访问,审计敏感数据泄露风险,所有操作必须在明确授权范围内进行,并保留完整日志以备审计。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/450882.html