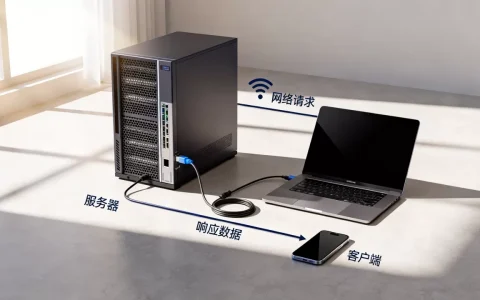
服务器与客户端的TCP连接本质上是基于三次握手建立的全双工通信管道,其核心在于通过序列号确认机制保证数据可靠传输,并在网络波动时通过超时重传和拥塞控制维持连接稳定性。
在分布式系统和微服务架构日益普及的今天,理解TCP连接的生命周期不再仅仅是网络工程师的专属技能,而是后端开发、运维甚至产品架构师必须掌握的底层逻辑,很多人误以为TCP连接就是简单的“连上线”,但实际上,从握手开始到最终断开,中间涉及复杂的状态机切换、缓冲区管理以及网络拥塞避免策略,一旦这些环节出现偏差,轻则导致接口响应延迟飙升,重则引发雪崩效应,让整个服务集群陷入瘫痪。


TCP连接建立与断开的完整生命周期
三次握手背后的状态机博弈
TCP连接建立并非一蹴而就,它需要经历严格的状态流转,业内专家指出,理解这三个步骤是排查连接失败问题的第一步。
- 客户端发起请求:客户端发送一个SYN(同步序列编号)包,并进入SYN_SENT状态,同时随机生成一个初始序列号ISN。
- 服务端响应确认:服务端收到SYN后,必须回复一个SYN+ACK包,此时服务端进入SYN_RCVD状态,这个ACK包不仅确认了客户端的序列号,还携带了服务端自己的ISN。
- 客户端最终确认:客户端收到SYN+ACK后,发送ACK包给服务端,双方进入ESTABLISHED状态,连接正式建立。
这里有一个常见的误区,认为三次握手只是为了确认双方都能收发数据,它更重要的是同步双方的初始序列号,防止历史重复连接的数据包干扰当前通信,如果在这个过程中,客户端发送的SYN包没有收到响应,通常意味着网络防火墙拦截、服务端端口未开放或服务端负载过高无法处理新连接。

优雅关闭与TIME_WAIT的代价
连接断开比建立更复杂,通常采用四次挥手,但在实际生产中,最让人头疼的往往是TIME_WAIT状态。
- 主动关闭方:发送FIN包后,进入FIN_WAIT_1,收到ACK后进入FIN_WAIT_2,再收到对方的FIN后进入TIME_WAIT,等待2MSL(最大报文生存时间)后彻底关闭。
- 被动关闭方:收到FIN后发送ACK,进入CLOSE_WAIT,应用层关闭连接后发送FIN,进入LAST_ACK,收到ACK后进入CLOSED。
TIME_WAIT状态存在的主要原因是确保最后一个ACK能到达对方,并防止旧的重复数据包出现在新的连接中,在高并发场景下,如果服务器作为客户端频繁发起短连接,大量的TIME_WAIT状态会耗尽本地端口资源,导致“Address already in use”错误,解决这一问题的常见策略包括调整内核参数net.ipv4.tcp_tw_reuse(允许重用TIME_WAIT sockets)或优化代码逻辑,尽量使用连接池复用TCP连接,减少频繁建连断连带来的开销。
连接异常排查与性能优化实战
常见连接故障场景分析
当线上服务出现连接超时或断连时,不要盲目重启服务,应先通过日志和监控定位具体阶段。
- 连接拒绝(Connection Refused):这通常发生在三次握手的第一阶段,检查目标服务器端口是否监听,防火墙规则是否允许,以及服务进程是否崩溃。
- 连接超时(Connection Timed Out):SYN包发出后无响应,这往往是网络链路问题,如中间路由不可达、NAT设备故障或服务端防火墙静默丢弃数据包。
- 连接重置(Connection Reset):收到RST包,这可能是因为客户端发送的数据不符合服务端预期,或者服务端在处理过程中发生异常主动关闭了连接。

高并发下的连接池管理策略
在微服务调用中,直接创建TCP连接效率极低,业内共识认为,引入连接池是提升吞吐量的关键。
- 初始化连接:服务启动时,预先创建一定数量的空闲TCP连接存入池中。
- 借用与归还:业务请求从池中借用连接,使用完毕后归还而非关闭。
- 健康检查:定期探测池中连接的有效性,剔除因网络抖动而失效的连接。
- 最大连接数限制:设置合理的MaxIdle和MaxActive参数,防止连接数无限增长拖垮服务器内存。
以Java生态中的HTTP客户端为例,配置合理的连接池大小可以显著降低RT(响应时间),如果连接池太小,线程会频繁阻塞等待可用连接;如果太大,则会占用过多文件描述符,导致系统资源耗尽,一般建议根据服务器CPU核心数和内存大小,结合压测结果动态调整,而非使用默认值。
安全性与稳定性保障机制
防止SYN Flood攻击
TCP握手过程容易受到SYN Flood攻击,攻击者发送大量伪造IP的SYN包,使服务端处于SYN_RCVD状态,耗尽半连接队列。
- 启用SYN Cookie:这是一种内核级防护机制,不立即分配内存,而是通过哈希算法生成序列号,只有收到正确的ACK时才分配资源。
- 限制半连接队列长度:通过调整
net.ipv4.tcp_max_syn_backlog参数,控制队列大小,避免内存溢出。 - 缩短超时时间:减少SYN_RECV状态的保持时间,快速释放被占用的资源。
心跳机制与断线重连
TCP本身没有心跳机制,但在长连接场景下,网络中间设备(如路由器、负载均衡器)可能会因为空闲超时而切断连接。

- 应用层心跳:客户端和服务端定期发送空数据包或特定指令,保持连接活跃。
- 检测断连:通过读取操作返回EOF或错误码来判断连接是否断开。
- 智能重连:实现指数退避算法,避免在故障期间频繁重连造成服务器压力。
Q&A:TCP连接常见问题解答
为什么我的服务器TCP连接数经常达到上限?
服务器TCP连接数达到上限通常由三个原因导致:一是并发请求量确实超过了服务器处理能力;二是存在大量TIME_WAIT状态的连接,占用了端口资源;三是代码中存在连接泄漏,即连接使用后未正确关闭,解决思路包括优化业务逻辑减少短连接、调整内核参数优化TIME_WAIT回收、以及通过代码审查修复连接泄漏问题。
TCP粘包和拆包如何解决?
TCP是面向流的协议,没有消息边界,因此会出现粘包和拆包,解决核心在于应用层定义消息协议,常见方案有三种:一是定长消息,每次读取固定字节数;二是分隔符,使用特殊字符(如换行符)标记消息结束;三是长度字段,在消息头部包含一个表示消息体长度的字段,先读长度再读内容,选择哪种方案取决于业务对性能和复杂度的权衡。
如何监控TCP连接的健康状态?
监控TCP连接健康状态需要多维度数据,通过netstat或ss命令查看当前连接状态分布,重点关注ESTABLISHED、TIME_WAIT和CLOSE_WAIT的数量,利用Prometheus等监控工具采集TCP重传率、连接建立耗时等关键指标,结合日志分析连接断开的频率和原因,当发现TIME_WAIT比例异常升高或重传率超过阈值时,应立即介入排查网络或服务端配置问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/455667.html