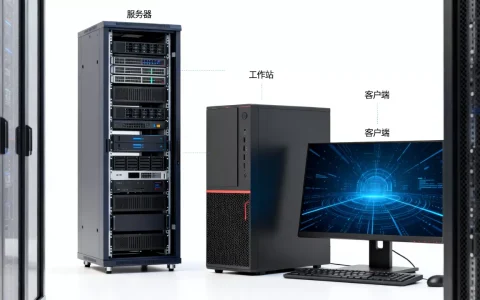
服务器通过HTTP响应头中的Set-Cookie字段将数据发送给客户端,这是维持用户登录状态和个性化设置的核心机制。
在Web开发的底层逻辑中,服务器与客户端的交互并非简单的“一问一答”,而是一场需要记忆的对话,当你在浏览器中访问一个网站时,服务器就像一位记忆力极佳的服务员,它会在递给你菜品(网页内容)的同时,悄悄塞给你一张小纸条(Cookie),这张纸条上写着你的座位号、偏好口味甚至是会员等级,下次你再来的时候,只要出示这张纸条,服务员就能立刻认出你,并为你准备好专属服务,这种机制解决了HTTP协议本身“无状态”的缺陷,让互联网体验变得连贯且智能。
服务器发送Cookie给客户端的技术原理
理解这一过程的关键在于HTTP协议的请求与响应结构,服务器并非主动“推送”数据,而是通过响应报文中的特定头部字段来通知客户端保存信息。参考2
Set-Cookie头部的构成要素
当服务器决定下发Cookie时,它会在HTTP响应头中包含一个名为Set-Cookie的字段,这个字段并非只有一个简单的键值对,而是包含了一系列控制参数,决定了这个Cookie的生命周期和使用范围。
- Name=Value:这是核心部分,例如
session_id=abc123,用于标识用户身份。 - Domain:指定Cookie对哪些域名有效,如果设置为
.example.com,则子域名如blog.example.com也能读取该Cookie。 - Path:限制Cookie在服务器上的路径范围,例如
/admin,确保只有访问该路径时才会携带Cookie。 - Expires/Max-Age:定义Cookie的过期时间,若不设置,它将成为会话Cookie,浏览器关闭即失效;若设置了具体时间,它将成为持久Cookie,即使重启浏览器也能保留。
- Secure:若标记此标志,Cookie仅通过HTTPS加密连接传输,防止中间人窃听。
- HttpOnly:标记此标志后,JavaScript无法通过
document.cookie访问该Cookie,有效防止跨站脚本攻击(XSS)。

浏览器接收与存储机制
客户端浏览器在解析HTTP响应时,会检查响应头,一旦发现Set-Cookie,浏览器会根据上述参数将数据存储在本地文件系统中,对于会话Cookie,数据通常暂存在内存中;对于持久Cookie,数据会被写入硬盘上的Cookie数据库,这一过程对用户完全透明,无需任何手动干预。
服务器发送Cookie给客户端的实际应用场景
Cookie的应用早已超越了简单的“记住我”功能,它渗透到了Web应用的各个角落,成为提升用户体验和保障安全的重要工具。参考2
身份认证与状态保持
这是Cookie最经典的应用场景,当你登录电商平台时,服务器生成一个唯一的Session ID并发送给浏览器,此后,你在浏览商品、加入购物车、提交订单的过程中,浏览器会自动在请求头中携带这个Session ID,服务器通过识别这个ID,确认你是同一个用户,从而保持登录状态,业内专家指出,这种无状态会话管理方式极大地简化了服务器端的存储压力,因为用户的具体数据可以存储在服务器端的Redis或数据库中,而非内存中。
个性化推荐与用户追踪
大型门户网站和社交媒体广泛使用Cookie来记录用户的行为偏好,你在浏览新闻时点击了几篇关于“人工智能”的文章,服务器会下发一个标记用户兴趣的Cookie,下次你访问首页时,算法会根据这些Cookie中的数据,优先展示相关领域的资讯,这种基于历史行为的个性化展示,显著提升了用户的粘性和点击率。参考2

跨站请求伪造防护
在涉及敏感操作(如转账、修改密码)时,服务器通常会下发一个包含随机令牌(Token)的Cookie,当客户端发起POST请求时,除了表单数据外,还需携带该Cookie,服务器通过比对Cookie中的令牌与请求中的令牌是否一致,来验证请求的合法性,从而有效防御CSRF攻击。
服务器发送Cookie给客户端的安全最佳实践
随着网络安全意识的提升,单纯依赖Cookie已不足以保障数据安全,开发者必须遵循严格的安全规范,防止Cookie被窃取或篡改。
启用Secure与HttpOnly标志
在所有生产环境中,必须为所有Cookie设置Secure标志,确保数据仅通过HTTPS传输,对于不需要JavaScript访问的Cookie(如Session ID),务必设置HttpOnly标志,这一组合能阻断绝大多数XSS攻击窃取Cookie的途径,据统计,多数安全漏洞源于未正确配置这些基础标志,导致敏感信息明文传输或可被脚本读取。
实施SameSite属性
SameSite属性用于控制Cookie在跨站请求中是否被发送,将其设置为Strict或Lax,可以防止Cookie在跨站请求中被意外携带,从而大幅降低CSRF攻击的风险,现代浏览器默认将未指定SameSite的Cookie视为Lax,这要求开发者显式声明属性以确保行为一致性。
合理设置过期时间
避免设置过长的Cookie有效期,对于敏感操作,建议使用会话Cookie,浏览器关闭即失效,对于需要长期保持登录状态的场景,应定期刷新Token,并设置合理的过期时间(如7-30天),以平衡用户体验与安全风险。

常见问题解答
服务器发送Cookie给客户端失败的原因有哪些?
Cookie下发失败通常由以下几个原因导致:响应头格式错误,如Set-Cookie字段拼写错误或值中包含非法字符;域名不匹配,服务器下发的Domain与当前访问域名不一致,导致浏览器拒绝存储;浏览器设置阻止了第三方Cookie,这在隐私保护严格的浏览器中较为常见;服务器端配置了错误的Path,导致Cookie仅在特定子路径下有效,而在根路径下不可见。
如何调试服务器发送Cookie给客户端的过程?
开发者可以使用浏览器内置的开发工具进行调试,打开“网络(Network)”标签页,刷新页面并查看HTTP响应,在响应头中查找Set-Cookie字段,确认其内容、Domain、Path和Expires属性是否正确,随后,切换到“应用(Application)”或“存储(Storage)”标签页,查看“Cookies”列表,确认数据是否已成功存储,若发现Cookie未存储,可检查控制台是否有相关错误提示,或尝试清除浏览器缓存后重试。
服务器发送Cookie给客户端与LocalStorage有什么区别?
Cookie和LocalStorage都是客户端存储技术,但存在显著差异,Cookie由服务器下发,每次HTTP请求都会自动携带,适合用于身份认证等需要服务器验证的场景;LocalStorage仅由客户端JavaScript访问,不会自动发送到服务器,适合存储非敏感的用户偏好设置,Cookie容量较小(通常4KB),而LocalStorage容量较大(通常5-10MB),在安全性上,Cookie支持HttpOnly标志,而LocalStorage完全暴露给JavaScript,易受XSS攻击。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/456685.html