H3C防火墙实现NAT双向地址转换的核心在于正确配置内网到外网的源地址转换(SNAT)以及外网到内网服务器的目的地址转换(DNAT),通过NAT策略与地址池的精准绑定,即可打通内外网通信链路。
在企业网络架构中,防火墙不仅是安全边界,更是流量转换的中枢,很多网络工程师在初次接触H3C设备时,往往对单向NAT驾轻就熟,但一旦涉及双向转换,即既要让内网用户上网,又要让外网用户访问内网服务器,就容易陷入配置混乱,这种场景下,理解NAT的双向逻辑比背诵命令更重要,业内专家指出,绝大多数配置失败并非因为命令错误,而是对地址转换的方向性和优先级理解偏差,我们将通过具体的实操步骤,拆解这一复杂过程,确保你的网络既安全又高效。
理解NAT双向转换的逻辑基础
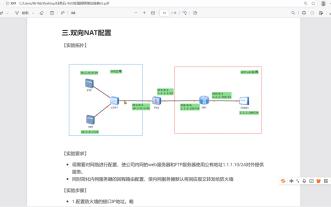
双向NAT并非两个独立过程的简单叠加,而是一个基于策略匹配的整体,H3C防火墙采用基于策略的路由(PBR)思想来处理NAT,这意味着流量在进入防火墙时,会根据预设的策略决定如何修改IP地址。
源地址转换(SNAT):内网出访
内网用户访问互联网是最常见的场景,内网私网IP需要转换为公网IP,以便在公网上路由,这被称为源地址转换。
- 核心动作:修改数据包的源IP。
- 适用场景:员工电脑访问百度、微信等外部服务。
- 关键配置:需要定义源地址组、目的地址组(通常为Any或特定网段)以及转换后的公网IP池。
目的地址转换(DNAT):外网入访
当外部用户需要访问部署在内网的Web服务器或邮件服务器时,流量到达防火墙时,其目的IP是公网IP,防火墙需要将这个目的IP转换为内网服务器的真实私网IP,并将流量转发给服务器,这被称为目的地址转换,也常被称为端口映射或静态NAT。
- 核心动作:修改数据包的目的IP。
- 适用场景:客户通过公网域名访问公司官网。
- 关键配置:需要定义公网IP、内网服务器IP以及映射的端口号。

H3C防火墙NAT双向配置实操指南
以下配置基于H3C Comware V7平台,这是目前企业级防火墙的主流系统版本,配置前请确保已正确划分安全区域(Zone),如Trust(信任区,内网)、Untrust(非信任区,外网)和DMZ(隔离区,服务器区)。
第一步:基础网络与安全区域配置
在配置NAT之前,必须确保路由和安全区域连通,假设内网网段为192.168.1.0/24,外网接口为G1/0/1,内网接口为G1/0/2,DMZ接口为G1/0/3。
-
创建安全区域并加入接口:
system-view
security-zone name Trust
import interface GigabitEthernet1/0/2
security-zone name Untrust
import interface GigabitEthernet1/0/1
security-zone name DMZ
import interface GigabitEthernet1/0/3
-
配置区域间的安全策略,允许流量通过,这是很多新手容易忽略的一步,没有安全策略,NAT策略不会生效。
security-policy
rule name Trust_to_Untrust
source-zone Trust
destination-zone Untrust
action permit
rule name Untrust_to_DMZ
source-zone Untrust
destination-zone DMZ
action permit
第二步:配置内网出访的SNAT
我们需要创建一个地址组,包含可用的公网IP,然后配置NAT策略。
-
定义公网地址池:
nat address-group 1
mode pat
section 0 202.100.1.1 202.100.1.10
这里使用了PAT模式,允许多个内网IP共享少量公网IP,节省地址资源。
-
配置NAT策略,匹配内网流量并应用地址池:
nat-policy
rule name SNAT_Inner
source-zone Trust
destination-zone Untrust
source-address 192.168.1.0 24
action source-nat address-group 1
注意:在V7版本中,NAT策略的匹配顺序非常重要,建议将具体的NAT规则放在通用规则之前。
第三步:配置外网访问内网服务器的DNAT
假设内网有一台Web服务器,IP为192.168.1.100,我们希望外网用户通过公网IP 202.100.1.20访问它。

-
配置静态NAT映射:
nat static global 202.100.1.20 inside 192.168.1.100 netmask 255.255.255.255
这条命令建立了公网IP与内网IP的一对一映射。
-
配置NAT策略,允许外网流量访问DMZ区的服务器:
nat-policy
rule name DNAT_Server
source-zone Untrust
destination-zone DMZ
destination-address 202.100.1.20 netmask 32
action destination-nat static
这里的关键是
destination-nat static,它告诉防火墙对匹配到的目的IP执行静态转换。
常见问题与排错技巧
在实际运维中,NAT配置完成后往往不能立即通,需要结合日志和抓包进行排查。
流量匹配顺序问题
H3C防火墙的NAT策略是按顺序匹配的,如果有一条宽泛的permit all规则在具体的NAT规则之前,流量可能直接通过而不进行地址转换,务必检查display nat-policy的输出,确认规则ID顺序。
安全策略与NAT策略的协同
很多工程师配置了NAT,但外网依然无法访问内网服务器,这通常是因为安全策略中未允许Untrust到DMZ的流量,或者未允许返回流量,H3C防火墙默认开启状态检测,只要初始请求被允许,返回流量会自动放行,但如果配置了严格的ACL,需确保双向端口都开放。
地址冲突检查
确保NAT转换后的IP不与现有网络中的其他设备IP冲突,如果公网IP池中的IP被错误地配置在内网某台设备上,会导致严重的路由环路或通信中断。
双向NAT配置优化建议
为了提高网络稳定性和安全性,建议遵循以下最佳实践。
- 最小权限原则:在安全策略中,只开放必要的端口,Web服务器只开放80和443端口,避免开放SSH或RDP到公网。
- 日志记录:在NAT策略中启用日志记录,便于审计和故障排查。
rule name SNAT_Inner
...
log enable
- 定期审查:随着业务变化,定期审查NAT策略,移除不再使用的映射规则,减少攻击面。

NAT双向地址转换常见问题解答
H3C防火墙NAT双向地址转换配置中,安全策略和NAT策略的执行顺序是怎样的?
流量进入防火墙后,首先进行路由查找,确定出接口,如果出接口配置了NAT策略,则先执行NAT策略进行地址转换,然后再匹配安全策略,但在某些特定场景下,如基于策略的路由,顺序可能有所不同,通常情况下,NAT策略在安全策略之前执行,这意味着安全策略看到的是转换后的IP地址(对于SNAT)或转换前的目的IP(对于DNAT,取决于具体实现版本和策略类型),在V7版本中,建议先配置NAT策略,再配置安全策略,以确保逻辑清晰。
为什么配置了DNAT后,内网服务器无法响应外网请求?
这通常由两个原因导致,第一,安全策略未允许Untrust到DMZ的入站流量,或者未允许DMZ到Untrust的出站响应流量,虽然状态检测通常会自动放行响应,但如果配置了严格的反向路径检查,可能会阻断,第二,内网服务器的默认网关指向了防火墙的内网接口IP,而防火墙需要开启IP转发功能,并确保路由表中存在到达外网的路由,检查服务器本身的防火墙设置,确保其未拦截来自防火墙的流量。
H3C防火墙NAT双向地址转换与端口映射有什么区别?
在H3C的语境中,端口映射是DNAT的一种具体形式,通常指将公网IP的特定端口映射到内网服务器的特定端口,而DNAT是一个更广泛的概念,包括一对一静态NAT和端口映射,如果配置是一对一的静态NAT,所有端口的流量都会被转换;如果配置端口映射,只有指定的端口流量会被转换,两者在配置命令上略有不同,静态NAT使用nat static,而端口映射通常在NAT策略中通过destination-port参数指定,选择哪种方式取决于业务需求,端口映射更安全,因为它限制了暴露的服务范围。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/457247.html