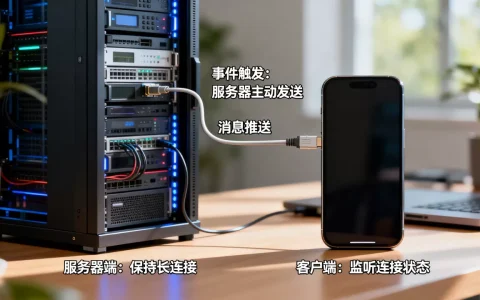
服务器端与客户端防火的核心在于构建“纵深防御”体系:服务端通过WAF、入侵检测及最小权限原则阻断外部攻击,客户端则依赖沙箱隔离、代码签名验证及行为监控防止恶意软件执行,两者协同才能形成完整的安全闭环。
网络安全不再是单点防御的博弈,而是全链路的对抗,在2026年的网络环境中,攻击手段日益隐蔽,传统的边界防护已难以应对高级持续性威胁(APT),我们需要将视角从单一的“墙”转向动态的“盾”,理解服务器与客户端在安全链条中截然不同的角色与责任。
服务器端防火:构建坚固的数字堡垒
服务器是数据的汇聚地,也是攻击者眼中的“皇冠明珠”,这里的防火逻辑侧重于访问控制、漏洞修补和流量清洗,业内专家指出,超过70%的重大数据泄露事件源于服务器配置不当或未及时修补的已知漏洞。
Web应用防火墙的深度部署
WAF(Web Application Firewall)是服务器端的第一道防线,它不仅仅过滤SQL注入或XSS攻击,更需具备智能行为分析能力。
规则引擎的精细化配置
不要依赖默认规则,针对业务特性定制规则,
- 限制API接口的调用频率,防止暴力破解。
- 对上传文件进行严格的类型校验和病毒扫描,拒绝可执行文件进入存储区。
- 启用CC攻击防护,识别异常IP聚集行为并自动封禁。
零信任架构的落地实践
传统“内网即安全”的观念已彻底过时,在服务器内部,也应实施微隔离策略。
- 数据库服务器不应直接暴露在互联网,必须通过应用服务器中转。
- 管理服务端口(如SSH、RDP)仅限特定管理IP访问,并强制启用双因素认证。
- 容器化部署时,确保每个容器拥有独立的网络命名空间,限制容器间横向移动。
入侵检测与日志审计

防火墙只能拦截已知模式,IDS/IPS(入侵检测/防御系统)则负责发现异常。
实时威胁情报联动
将服务器日志与云端威胁情报库实时对接,当某个IP在境外被标记为恶意扫描源时,服务器端防火墙应能在毫秒级内自动阻断,据统计,这种联动机制能显著降低自动化攻击的成功率。
日志的完整性保护
攻击者常通过清除日志掩盖踪迹,必须将关键操作日志实时同步至独立的、不可篡改的存储节点,使用SIEM(安全信息和事件管理)系统进行集中分析,设置告警阈值,如“单IP一分钟内失败登录超过5次”即触发警报。
客户端防火:守住用户行为的最后防线
如果说服务器是堡垒,客户端就是城门,攻击者往往通过钓鱼邮件、恶意广告或漏洞利用,绕过服务器防线,直接感染用户设备,客户端防火的核心在于“隔离”与“验证”。
终端安全软件的进化
传统的杀毒软件已不足以应对新型威胁,2026年的客户端安全更依赖EDR(端点检测与响应)和XDR(扩展检测与响应)技术。
行为监控优于特征匹配
恶意软件不断变异,特征码难以覆盖,EDR通过监控进程行为来识别威胁。
- 监控可疑进程是否尝试修改系统注册表关键项。
- 检测异常的网络连接,如本地进程尝试连接非常规端口或已知恶意域名。
- 识别内存注入行为,防止无文件攻击(Fileless Attack)驻留内存。
沙箱技术的日常应用
对于来源不明的文件,客户端应自动在沙箱环境中运行,沙箱是一个隔离的虚拟环境,即使文件含有恶意代码,也无法对宿主系统造成损害,用户可在沙箱中预览文档内容,确认安全后再下载或打开。
浏览器与插件的安全管控
浏览器是客户端最主要的攻击入口。
安全策略

启用CSP(Content Security Policy)限制页面加载外部资源,禁止执行内联脚本,仅允许加载来自可信CDN的资源,这能有效防止跨站脚本攻击(XSS)窃取用户Cookie。
插件最小化原则
许多浏览器插件存在安全漏洞,成为攻击跳板。
- 定期审查已安装的插件,移除不再使用或来源不明的插件。
- 优先使用浏览器内置的安全功能,如“无痕模式”或“隔离标签页”,将不同网站的运行环境隔离。
- 禁用Flash等过时技术,尽管其已淘汰,但部分老旧系统仍可能残留风险。
服务端与客户端的协同防御机制
单独强化服务器或客户端都存在盲区,真正的安全来自于两者的协同,这种协同体现在身份认证、数据加密和响应联动上。
双向身份认证与零信任
在零信任模型下,每一次访问都需验证。
证书双向认证
在金融或高敏感行业,客户端与服务器之间不仅服务器需出示证书,客户端也需出示数字证书,这确保了连接双方的身份真实性,防止中间人攻击。
动态令牌与生物识别
客户端在发起请求时,携带动态生成的令牌,服务器验证令牌的有效性后,才允许访问,结合生物识别(如指纹、人脸),确保操作者是合法用户本人。
数据加密的全链路覆盖
数据在传输和存储过程中均需加密。
TLS 1.3的强制启用
服务器应强制使用TLS 1.3协议,禁用不安全的旧版本,客户端浏览器也应配置为仅信任高版本TLS连接,这防止了数据在传输过程中被窃听或篡改。
客户端本地数据加密
敏感数据在客户端本地存储时,也应进行加密,移动App应将用户凭证存储在操作系统提供的安全 enclave(如iOS的Keychain或Android的Keystore)中,而非明文存储在文件中。
常见误区与实战建议

在实施防火策略时,许多企业和个人容易陷入误区。
安装了防火墙就高枕无忧
防火墙只是工具,配置和维护才是关键,许多漏洞源于默认配置或未及时更新规则,建议定期进行渗透测试,模拟攻击以发现潜在弱点。
客户端安全仅靠用户自觉
用户并非专业安全人员,企业应通过组策略或MDM(移动设备管理)工具,强制统一客户端的安全配置,如禁用USB存储、强制屏幕锁定等,减少人为失误。
忽视内部威胁
攻击不仅来自外部,内部员工的误操作或恶意行为同样危险,实施最小权限原则,仅授予员工完成工作所需的最小权限,并监控异常数据访问行为。
Q&A:服务器端 客户端防火常见疑问
服务器端和客户端防火哪个更重要?
两者同等重要,缺一不可,服务器端防火防止外部大规模扫描和攻击,保护数据核心;客户端防火防止用户设备被劫持,避免成为攻击跳板或数据泄露源头,若只重服务器而轻客户端,攻击者可通过钓鱼等手段绕过服务器防线;若只重客户端而轻服务器,则数据核心暴露于风险之中。
中小企业如何低成本实现服务器端 客户端防火?
中小企业可优先采用云服务提供商提供的托管安全服务,如云WAF和云防火墙,降低运维成本,客户端方面,可使用企业级EDR解决方案,并强制实施多因素认证,定期备份数据,确保在遭受攻击后能快速恢复。
服务器端 客户端防火需要多少钱?
成本取决于规模和需求,云服务通常采用按需付费模式,基础防护可能每月仅需数百元,而高级威胁防护和定制化服务则需数千至数万元不等,客户端安全软件通常按终端数量订阅,价格从几十元到几百元不等,相比数据泄露带来的巨额损失和声誉损害,安全投入具有极高的性价比。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/457246.html