服务器设置DMZ的核心是将服务器置于内外网边界的安全隔离区,通过防火墙规则仅开放必要端口,让外部用户能访问公共服务的同时,内部网络不被直接暴露在互联网威胁之下。
DMZ是什么:服务器为何需要这个隔离区
DMZ(Demilitarized Zone,隔离区)是网络安全架构中的标准设计,它把服务器放在内网和公网之间,充当缓冲区,传统做法是把服务器直接放在内网或公网,前者让外部用户无法直接访问,后者则让服务器完全暴露在攻击之下,DMZ的出现解决了这两个极端:服务器在DMZ中,外部流量只能到达DMZ内的服务器,即使服务器被攻破,攻击者也无法直接进入内网其他设备。


行业共识认为,DMZ是构建多层防御体系的基础层,根据公开的网络安全最佳实践,企业应优先考虑将对外提供Web、邮件、FTP等服务的服务器部署在DMZ中,家用场景下,游戏主机或NAS设备设置DMZ也有类似效果,但它更倾向于将设备完全暴露在公网,这与企业级DMZ的隔离逻辑不同,理解这个区别,才能正确设置。
服务器设置DMZ的前期规划:IP地址与防火墙策略
在动手配置前,先明确网络拓扑,服务器DMZ需要独立的子网段,常见的做法是划分一个单独的VLAN或物理子网,内网使用192.168.1.0/24,DMZ使用192.168.2.0/24,服务器分配固定IP,如192.168.2.10,这个IP地址在后续的所有配置中都是关键引用点。
防火墙规则设计
防火墙是DMZ的核心控制点,规则通常遵循“默认拒绝,按需放行”原则,对于DMZ服务器,你需要明确:
- 入站规则:允许公网访问服务器的指定端口(如HTTP 80、HTTPS 443、SMTP 25)。
- 出站规则:允许DMZ服务器访问内网的特定资源(如数据库),但禁止直接访问内网所有设备。
- 内网访问控制:内网用户可以通过防火墙访问DMZ服务,但方向需要严格限制。
确定DMZ边界设备
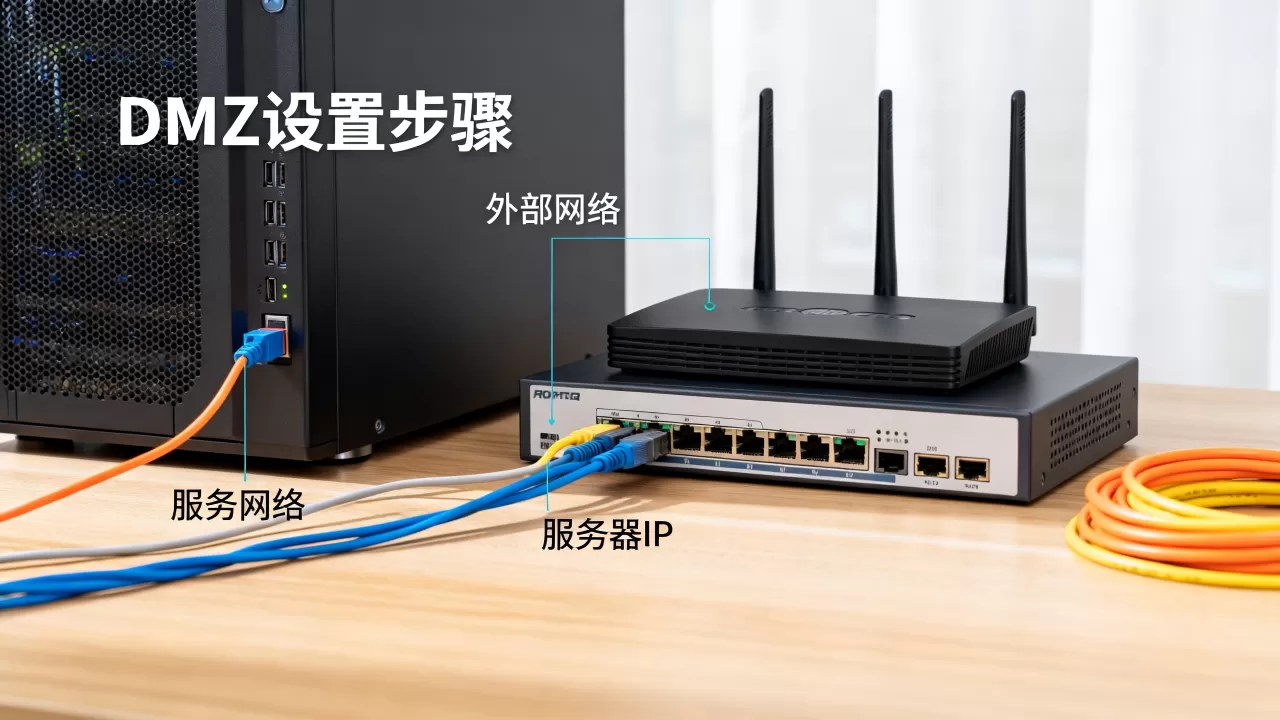
常见场景中,DMZ边界由路由器或防火墙承担,家用路由器往往提供“DMZ主机”功能,它把单台设备完全暴露在公网,本质是默认端口转发,企业级防火墙则创建独立的DMZ区域,结合访问控制列表(ACL)做精细限制,你需要根据设备类型规划。
服务器DMZ配置步骤:从路由器到防火墙的完整操作
这部分提供可复现的操作路径,区分家用路由器和企业防火墙两种环境。
家用路由器设置DMZ主机
如果路由器只有DMZ主机功能,操作路径如下:
- 登录路由器后台(通常为192.168.1.1),进入“转发规则”或“虚拟服务器”菜单。
- 找到“DMZ主机”或“暴露主机”设置项。
- 启用DMZ,填入服务器IP地址(如192.168.1.100)。
- 保存并重启路由器。
- 验证:使用外网IP访问服务器的公共服务端口,确认可达。
注意:此方式将服务器所有端口暴露,风险较高,建议仅用于临时测试或非关键服务,如果服务器有多个公网IP,需指定对应接口。
企业防火墙创建DMZ区域
以常见的企业防火墙(如华为、深信服、Cisco ASA)为例,配置步骤:
- 划分接口:将防火墙的第三个接口(或虚拟接口)划为DMZ区域,设置IP地址,如192.168.2.1/24。
- 创建对象:将服务器IP定义为地址对象,服务器端口定义为服务对象。
- 配置安全策略:
- 从Untrust(公网)到DMZ:允许目标为服务器IP且端口为80/443的流量。
- 从DMZ到Trust(内网):仅允许服务器访问内网数据库IP的特定端口,如MySQL 3306。
- 从Trust到DMZ:允许内网管理IP访问服务器22端口用于维护。
- 配置NAT(网络地址转换):将公网IP的特定端口映射到DMZ服务器的私有IP。
- 启用日志记录,便于后续审计。
核心命令示例(iptables场景):如果防火墙上运行Linux,可以用以下规则实现基础DMZ隔离:
iptables -A FORWARD -i eth0 -d 192.168.2.10 -p tcp --dport 80 -j ACCEPT
iptables -A FORWARD -i eth0 -d 192.168.2.10 -p tcp --dport 443 -j ACCEPT
iptables -A FORWARD -i eth1 -s 192.168.2.10 -d 192.168.1.50 -p tcp --dport 3306 -j ACCEPT
iptables -A FORWARD -i eth0 -j DROP
这样配置后,外部只能访问DMZ服务器的80和443端口,DMZ服务器只能访问内网特定数据库,内网用户则可通过防火墙访问DMZ。
DMZ与端口转发:选哪个更适合你的服务器
这是很多用户在设置服务器时遇到的纠结。端口转发只开放特定端口,流量直接到达内网服务器,而DMZ则把整个设备暴露在公网(或特定区域),两者区别决定了适用场景。
| 对比项 | DMZ | 端口转发 |
|---|---|---|
| 暴露范围 | 所有端口(家用DMZ主机)或特定区域(企业DMZ) | 仅转发指定端口 |
| 安全性 | 家用DMZ主机安全性低,企业DMZ安全性高 | 相对可控,但服务器仍在内网 |
| 配置复杂度 | 简单(家用)或较高(企业) | 中等 |
| 适用场景 | 需要多端口服务、游戏主机、临时测试 | 单一服务,如Web服务器 |
| 网络隔离 | 企业DMZ实现物理或逻辑隔离 | 无隔离,服务器在内网 |
何时选择DMZ:如果服务器需要同时开放多个端口(如游戏服务器、VOIP服务器),且你无法一一转发,家用DMZ主机可以快速实现,但风险高,建议配合防火墙使用,企业环境中,DMZ是标准做法,端口转发只是DMZ内部的一个具体规则。
何时选择端口转发:当你只对外提供一个服务(如个人博客),且希望服务器留内网以便管理时,端口转发更安全,端口转发不改变服务器位置,只是打通了一条通道。
服务器DMZ安全配置:避免常见陷阱
设置DMZ不等于安全,错误配置会让隔离区形同虚设,以下是需要关注的要点:
限制DMZ到内网的访问
- 禁止DMZ服务器主动发起访问内网的请求,除非确有必要。
- 如果必须访问,使用白名单方式只允许特定IP和端口,避免使用“允许所有”规则。
- 业内专家指出,DMZ服务器被攻破后,攻击者常利用它作为跳板向内网渗透,严格控制出站是防御关键。
定期更新与审计服务
- 确保DMZ服务器上的操作系统和应用保持最新补丁。
- 开启防火墙日志,定期检查异常访问。
- 使用入侵检测工具监控DMZ流量,如Suricata或Snort。
避免使用家用DMZ主机功能
- 家用路由器的DMZ主机功能缺乏访问控制,等于把服务器直接挂在公网。
- 对于长期运行的服务,建议使用带完整防火墙功能的企业设备,或通过路由器端口转发配合内部防火墙来实现类似效果。
服务器DMZ设置后如何验证与优化
配置完成后,需要验证DMZ是否正常工作,你可以从外部使用nmap扫描服务器公网IP,检查开放的端口是否与预期一致,nmap命令示例:nmap -p 80,443,22 <公网IP>,如果只开放了80和443,且22端口未被暴露,说明入站规则正确。
同时尝试从DMZ服务器 ping 内网主机,应该被拒绝,如果成功,说明出站规则过松,需要收紧。
优化方面,建议在DMZ服务器前再加一层WAF(Web应用防火墙)或使用反向代理,进一步过滤恶意流量,对于高可用场景,可以部署多台DMZ服务器做负载均衡,配合健康检查确保服务不中断。
常见问题与解答
服务器设置DMZ会影响游戏延迟吗?
DMZ本身不直接影响延迟,但家用DMZ主机模式将服务器完全暴露,可能导致收到大量无关流量,占用带宽,如果路由器性能不足,处理额外流量时可能增加延迟,建议在游戏服务器上开启DMZ时,同时启用QoS(服务质量)策略,优先保障游戏端口。
DMZ主机和服务器DMZ是一回事吗?
不完全相同,家用路由器的DMZ主机功能是把单台设备完全暴露在公网,属于“非受控DMZ”,而企业级服务器DMZ是一个独立的网络区域,有防火墙严格控制进出流量,属于“受控DMZ”,前者配置简单但风险高,后者安全可控但需要专业的网络规划。
服务器设置DMZ后,内网还能访问这台服务器吗?
可以,但需要防火墙规则允许,常见做法是允许内网管理IP通过特定端口(如SSH 22或RDP 3389)访问DMZ服务器,同时禁止其他内网主机直接访问,如果内网用户需要访问服务,通常通过防火墙NAT或反向代理转发,确保流量经过审计。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/506414.html