服务器远程连接记录是运维和安全的基石,通过它你可以追溯每一次登录尝试,快速定位异常行为,是保障服务器安全的第一道防线。
这条记录包含了登录时间、用户账号、来源IP、认证方式以及会话时长等关键信息,无论是Linux服务器的SSH日志,还是Windows系统的远程桌面日志,它们都在默默记录着谁在什么时间触碰了你的服务器,忽视这些记录,就等于在网络世界里开着门却不装监控。
服务器远程连接记录是什么?为什么必须重视
服务器远程连接记录,本质上是操作系统或远程管理工具在每次连接尝试时写入的日志文件,它详细记载了从认证请求到会话结束的全过程,对于运维人员来说,这不是一串冰冷的文字,而是排障和溯源的核心依据。
记录的核心字段
- 时间戳:精确到秒的登录时间,用于还原事件线。
- 用户标识:本地用户名或域账户,区分合法操作与异常登录。
- 来源IP地址:发起连接的主机IP,是追踪攻击来源的关键线索。
- 认证方式:密码、密钥或其他双因素验证,反映安全策略执行情况。
- 会话状态:成功登录、认证失败、超时断开等,直接暴露潜在风险。
为什么必须定期查看
行业共识认为,相当一部分安全事件都始于对远程连接日志的忽视,定期审查这些记录,能帮你发现暴力破解、异常登录时段、异地IP访问等风险信号,对于合规审计,保存完整的连接记录也是满足等保要求的基本操作,一句话:不查日志的运维,就像不看后视镜的司机。
服务器远程连接记录怎么查?Linux和Windows操作指南
不同操作系统的日志存储位置和查看命令差异很大,但核心逻辑一致,下面拆解最常见的两个场景,直接上命令和路径。
Linux服务器:SSH连接日志查看
Linux默认使用SSH服务,日志通常写入系统日志文件,具体步骤:
- 查看登录历史:使用命令
last或lastlog,可显示最近登录的用户、时间、IP和持续时长。lastlog则展示每个用户最后一次登录情况。 - 查看实时日志:
/var/log/secure(CentOS/RHEL系列)或/var/log/auth.log(Debian/Ubuntu系列)记录了所有认证行为,包括成功和失败的SSH连接,用tail -f /var/log/secure可以实时监控新连接。 - 筛选特定内容:使用
grep "Failed password" /var/log/secure快速找出所有失败的密码尝试,这是暴力破解的典型特征。 - 查看历史命令:虽然不直接属于连接记录,但
history命令可以查看登陆后执行的操作,常与连接日志配合使用。
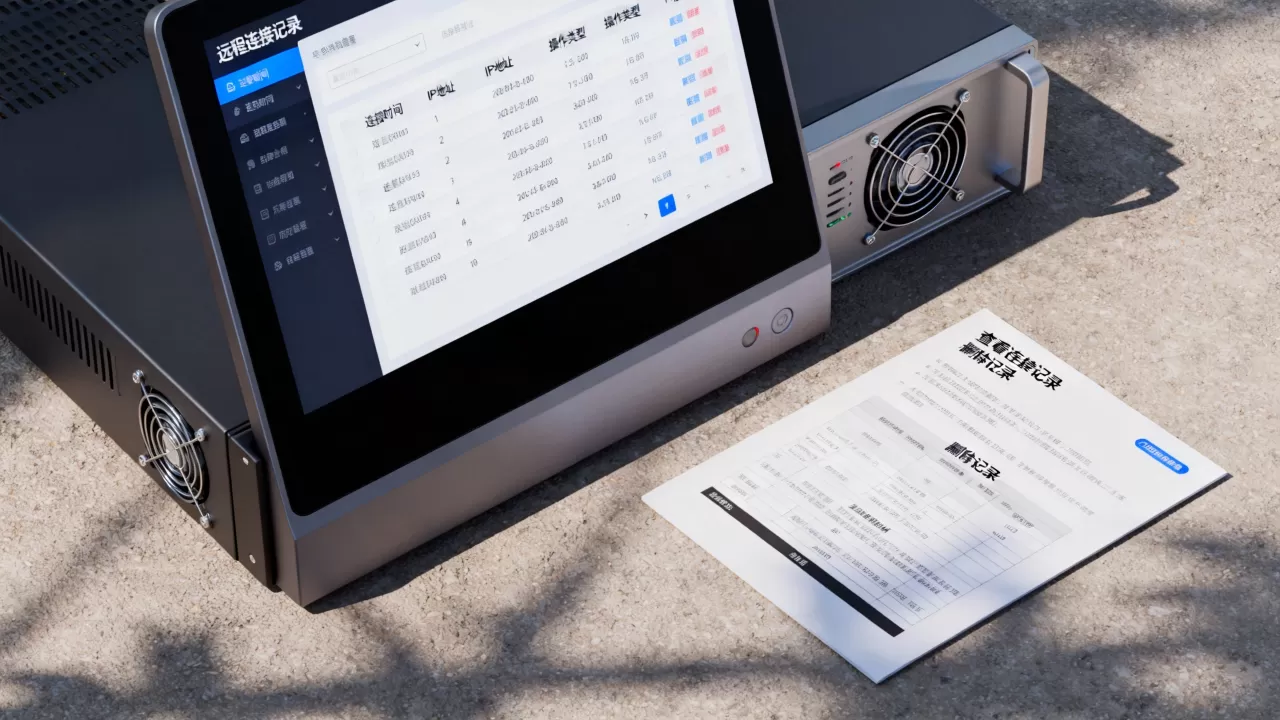
服务器远程连接记录在哪里看?对于Linux,核心路径就是 /var/log/ 下的授权日志文件,如果系统开启了audit审计,还可以从 /var/log/audit/audit.log 中获取更细粒度的连接事件。
Windows服务器:远程桌面日志查看
Windows的远程桌面服务(RDP)日志主要存储在事件查看器中,操作路径:
- 打开 事件查看器(Event Viewer)。
- 导航到 Windows日志 → 安全。
- 筛选事件ID:4624(成功登录)、4625(失败登录)、4647(初始化会话)、4634(注销),其中4624和4625是核心,每条记录都包含登录类型、账户名、源IP等。
- 登录类型字段:10代表远程交互(RDP),2代表本地交互,3代表网络访问,重点看类型10的记录。
- 使用PowerShell命令
Get-WinEvent -FilterHashtable @{LogName='Security'; ID=4624} | Select-Object TimeCreated, Message可以批量导出,方便分析。
对于Windows,查看远程桌面连接记录时,记住源IP字段在事件详情里,需要展开才能看到,如果服务器通过堡垒机或跳板机连接,则源IP可能是堡垒机内网IP,需要结合上下文判断。
服务器远程连接记录异常分析:识别入侵的蛛丝马迹
日志记录本身是静态的,真正的价值在于从海量数据中挑出异常,以下是一些典型的异常信号,以及对应的分析思路。
暴力破解的典型特征
- 短时间内大量失败登录(如4625事件ID连续出现数百次)。
- 失败的登录尝试使用不同的用户名(如admin、root、test等),但源IP一致。
- 成功登录后立即执行敏感命令(如下载脚本、修改权限)。
遇到这种情况,应立即封禁该IP,并检查成功登录后的操作记录,统计显示,超过七成的服务器入侵源自暴力破解,所以重点关注失败记录后紧跟着的成功记录。
异常登录时段与地点
- 登录时间明显不在正常运维时段(如凌晨3点),且没有工单记录。
- 来源IP地理位置与管理员日常办公地不符(如IP归属国外,但管理员从未出国)。
- 同一账号同时从两个不同IP登录(异地登录),这通常意味着账号被盗用。
公司内部的服务器远程连接记录怎么查?
对于企业环境,单台服务器查看日志效率低,通常会部署集中日志系统(如ELK、Splunk),但如果你没有权限访问集中平台,仍可以通过每台服务器的本地日志进行排查,关键点:对比同一时间段的登录记录,看是否有内部员工的异常跳转,员工从A服务器ssh到B服务器,B服务器上就会留下A服务器的内网IP,结合审计记录可以还原跳板路径。
服务器远程连接记录保存多久?合规与存储策略
日志保存时间由业务需求、合规要求和存储成本共同决定,不同行业和国家标准有差异,但可以从通用原则出发。
默认保存周期
- Linux系统日志默认轮转周期通常为4周,但仅保留最近几周,旧日志会被压缩或删除,具体配置在
/etc/logrotate.conf中。 - Windows事件日志默认大小限制(如20MB),超过后会覆盖旧事件,所以保存时间取决于日志产生频率。
- 第三方日志管理工具可自定义保存时长,从30天到数年不等。
行业合规要求
- 等保2.0要求日志保存时间不少于90天。
- 金融行业(如PCI DSS)要求日志保存至少一年。
- GDPR等隐私法规对包含个人数据的日志有更严格限制。
如果你需要长期保存,建议将日志发送到外部存储(如对象存储或日志服务),并配置生命周期策略。服务器远程连接记录保存多久,没有统一答案,但至少应满足90天这个基本门槛,对于关键业务服务器,保持180天以上是行业共识。
存储成本优化
- 使用日志压缩,原始文本可压缩至原大小的10%-20%。
- 只保留原始日志的结构化摘要(如日期、IP、事件ID),减少冗余信息。
- 配置日志轮转与删除策略,避免磁盘写满导致服务宕机。
Q&A:服务器远程连接记录常见问题解答
服务器远程连接记录能删除吗?
可以手动删除,但强烈不建议,删除记录会破坏审计链,导致无法追溯攻击行为,如果磁盘空间紧张,应配置日志轮转或转移至外部存储,而不是直接删除,安全事件发生后,任何删除操作都可能被视为篡改证据。
服务器远程连接记录在哪里看?
Linux系统主要查看 /var/log/secure 或 /var/log/auth.log,使用 last 命令快速浏览,Windows系统通过事件查看器→Windows日志→安全,筛选事件ID 4624/4625 查看RDP登录记录,对于云服务器(如简米云、酷番云),控制台通常提供日志服务,可集中查看所有实例的远程连接日志,无需手动登录每台机器。
服务器远程连接记录异常时如何处理?
第一步:隔离异常IP,修改受影响的账号密码,第二步:检查该IP在成功登录后的所有操作,使用 history 或 audit.log 还原行为,第三步:检查是否有后门或持久化机制(如定时任务、SSH密钥),第四步:更新安全策略,如启用双因素认证、限制来源IP白名单,如果无法确定范围,建议重装系统或回滚快照,同时保留原始日志用于后续分析。
通过持续监控服务器远程连接记录,你不仅能看到谁在敲门,还能判断哪些人应该被挡在门外,这是运维中最基础也是最有效的安全习惯,值得花时间建立起来。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/511517.html