服务器安全配置文件是服务器安全体系的基石,合理配置这些文件能有效阻断绝大多数入侵路径。
为什么说服务器安全配置文件是安全的第一道防线?
配置文件定义了服务的安全边界
每个服务启动时都会读取配置文件,里面的参数决定了监听地址、验证方式、资源限制等行为,一旦这些参数设置不当,就等于给攻击者留下了后门,SSH 配置中允许 root 直接登录,暴力破解就更容易得手。

默认配置往往偏向易用而非安全
软件安装后的默认配置通常只考虑开箱即用,很少内置安全约束,Nginx 默认暴露版本号,Apache 默认开启目录列表,这些看似不起眼的细节,在攻击者眼里就是有价值的信息。安全配置的第一步,就是把这些默认值改掉。
合规审计无法绕开配置文件
等保测评、PCI DSS 等行业标准中,对关键服务的配置项有明确要求,据行业共识,相当一部分安全事件并非源于源码漏洞,而是配置失误,所以配置文件审查是合规工作的硬性指标。
核心服务器安全配置文件清单
SSH 配置文件:远程管理的安全锁
路径 /etc/ssh/sshd_config,关键参数包括 PermitRootLogin、PasswordAuthentication、Port、AllowUsers 等,建议禁用 root 直接登录、关闭密码认证、改用密钥、并更换默认端口。
Web 服务器配置文件:暴露面的防护网
Nginx 配置文件 /etc/nginx/nginx.conf 或 /etc/nginx/conf.d/ 下的文件,Apache 配置文件 /etc/httpd/conf/httpd.conf,需要关注:
- 隐藏版本号(Nginx 加
server_tokens off,Apache 加ServerTokens Prod) - 禁用不安全 HTTP 方法(如 PUT、DELETE)
- 限制访问来源 IP
- 配置 SSL 协议,禁用 TLS 1.0/1.1
防火墙规则文件:内外通信的闸门
iptables 或 firewalld 的规则文件,通过 iptables-save > /etc/iptables/rules.v4
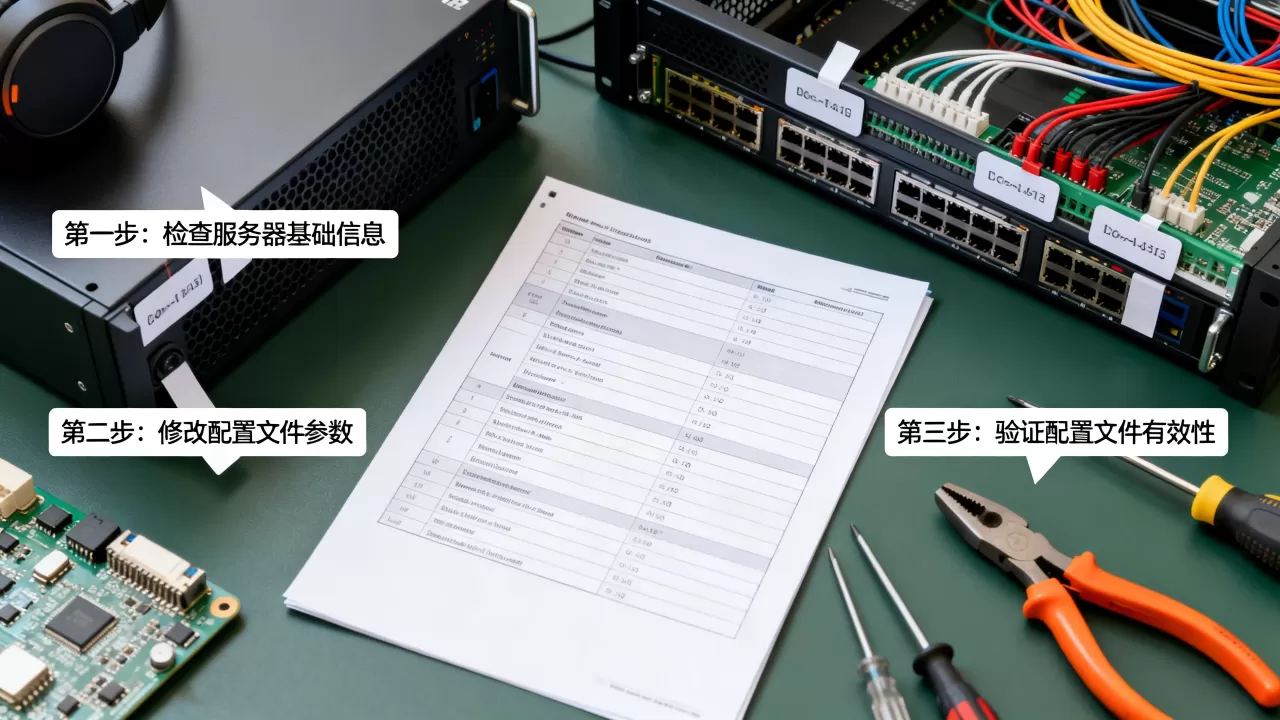
持久化,核心策略:默认拒绝入站,只放行业务端口。iptables -P INPUT DROP,再逐个开放 SSH、HTTP、HTTPS 等端口。
系统资源限制与访问控制文件
/etc/security/limits.conf 用于限制用户资源使用,防止资源耗尽攻击。/etc/hosts.allow 和 /etc/hosts.deny 配合 TCP Wrapper 实现白名单访问控制。
服务器安全配置步骤详解
第一步:备份现有配置
修改任何配置文件前,先复制一份到安全目录。cp /etc/ssh/sshd_config /etc/ssh/sshd_config.bak,这样回滚时只需覆盖原文件再重载服务。
第二步:禁用不必要的服务和服务端口
运行 netstat -tulpn 查看当前监听端口,关闭不需要的守护进程,编辑配置文件关闭对应功能的监听,Nginx 中如果不需 HTTPS 就注释掉 443 端口的相关配置。
第三步:强化 SSH 安全
修改 /etc/ssh/sshd_config:
PermitRootLogin noPasswordAuthentication noPort 2222(更换一个非标准端口)AllowUsers youruser(限制允许登录的用户)MaxAuthTries 3(限制登录尝试次数)
保存后运行sshd -t检查语法,无误后systemctl reload sshd。
第四步:配置 Web 服务器安全
以 Nginx 为例,在 http 块中添加:
server_tokens off;add_header X-Frame-Options SAMEORIGIN;add_header X-Content-Type-Options nosniff;ssl_protocols TLSv1.2 TLSv1.3;ssl_ciphers HIGH:!aNULL:!MD5;
运行nginx -t检查语法,systemctl reload nginx。
第五步:设置防火墙规则
使用 iptables 规则示例:
iptables -P INPUT DROP
iptables -A INPUT -m state --state ESTABLISHED,RELATED -j ACCEPT
iptables -A INPUT -p tcp --dport 2222 -j ACCEPT
iptables -A INPUT -p tcp --dport 80 -j ACCEPT
iptables -A INPUT -p tcp --dport 443 -j ACCEPT
保存规则:iptables-save > /etc/iptables/rules.v4,并确保服务开机加载。
第六步:验证配置语法并重载服务
不同服务的语法检查命令:
- Nginx:
nginx -t - SSH:
sshd -t - Apache:
httpd -t - Iptables:直接
iptables -L -n查看规则是否生效
确认无误后,使用systemctl reload或systemctl restart使配置生效,切忌直接重启不检查,可能导致服务中断。
服务器安全配置工具:让加固更高效
自动化配置管理工具
Ansible、Puppet、SaltStack 能批量管理服务器配置文件,通过编写 Playbook,将安全配置标准化,一次性部署到多台服务器,这能避免人工配置的疏漏,大大提升效率,例如用 Ansible 的 lineinfile 模块修改 SSH 端口,用 template 模块分发 Nginx 配置文件。
安全扫描与审计工具
Lynis 是开源安全审计工具,它会扫描系统配置并给出加固建议,运行 lynis audit system 即可生成报告,指出哪些配置项存在风险,业内专家指出,Lynis 的报告对于发现配置盲区非常有帮助。OpenSCAP 也可以用于合规性检查。
配置版本控制工具
etckeeper 会跟踪 /etc 目录下配置文件的每次变更,自动提交到 Git 仓库,一旦出现异常修改,可以快速定位并回滚,对于安全配置文件的变更管理,版本控制是底线。
常见配置错误与避免方法
开放过多的端口和服务
有些管理员直接关闭防火墙或放行所有端口,美其名曰“方便调试”,这等于把服务器暴露在公网之下,正确做法是:先默认拒绝,再逐个放行业务所需端口,并限制来源 IP。
配置文件权限设置不当
配置文件可能包含密码、密钥等敏感信息,如果权限设为 777,任何用户都能读取,建议将配置文件属主设为 root,权限设为
600 或 644(视具体需要)。chmod 600 /etc/ssh/sshd_config。
忽略日志记录配置
很多服务器安全配置忽略了日志的详细程度,当攻击发生时,没有日志则无法追溯,应在配置文件中启用详细日志,如 /etc/rsyslog.conf 开启认证日志、Web 访问日志等,并设置日志轮转避免磁盘爆满。
不随版本更新调整配置
软件新版本常常弃用旧协议和弱加密算法,但配置文件可能还保留着旧参数,TLS 1.0 已被广泛认为不安全,但很多 Nginx 配置仍允许它,需要定期审视配置文件是否与当前安全建议一致。
服务器安全配置文件不是一次性的工作,而是需要持续维护的基线,将配置文件的修改、备份、审查纳入日常运维流程,是确保服务器长期安全的核心动作,不妨从今天起,检查一遍你的 SSH、Web 和防火墙配置,看看还有哪些默认值没改。
服务器安全配置文件常见问题解答
Q: 修改配置文件后,必须重启服务才能生效吗?
A: 不一定,Nginx、Apache、SSH 等服务都支持平滑重载(reload),无需中断现有连接,使用 systemctl reload nginx 或发送 SIGHUP 信号即可,但少数参数修改(如监听端口变更)可能需要重启,请参考服务文档。
Q: 如何确保配置文件语法正确,避免服务宕机?
A: 大多数服务提供内置语法检查命令:Nginx 用 nginx -t,SSH 用 sshd -t,Apache 用 httpd -t,Iptables 用 iptables -L -n 验证,养成修改后先检查、再重载的习惯,并且在测试环境先行验证。
Q: 有没有工具可以一键生成安全的配置文件模板?
A: 有,Mozilla 的 SSL Configuration Generator 可以生成 Nginx、Apache 等 Web 服务器的安全配置片段,各大云平台也提供安全基线模板,可直接导入使用,但自动生成的模板仍需根据实际业务场景微调,不能完全替代人工审核。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/537676.html