服务器IP挂CDN做跳板,在合理配置下能有效隐藏源站IP,但并非绝对安全,仍需警惕多种风险。
服务器IP挂CDN做跳板安全吗?核心风险剖析
很多人以为只要把服务器IP挂在CDN后面,源站就彻底隐形了,CDN作为反向代理,主要解决加速和隐藏IP,并不能完全杜绝攻击,如果配置不当,甚至可能引入新的安全隐患。
CDN跳板的工作原理与隐藏源站的局限性
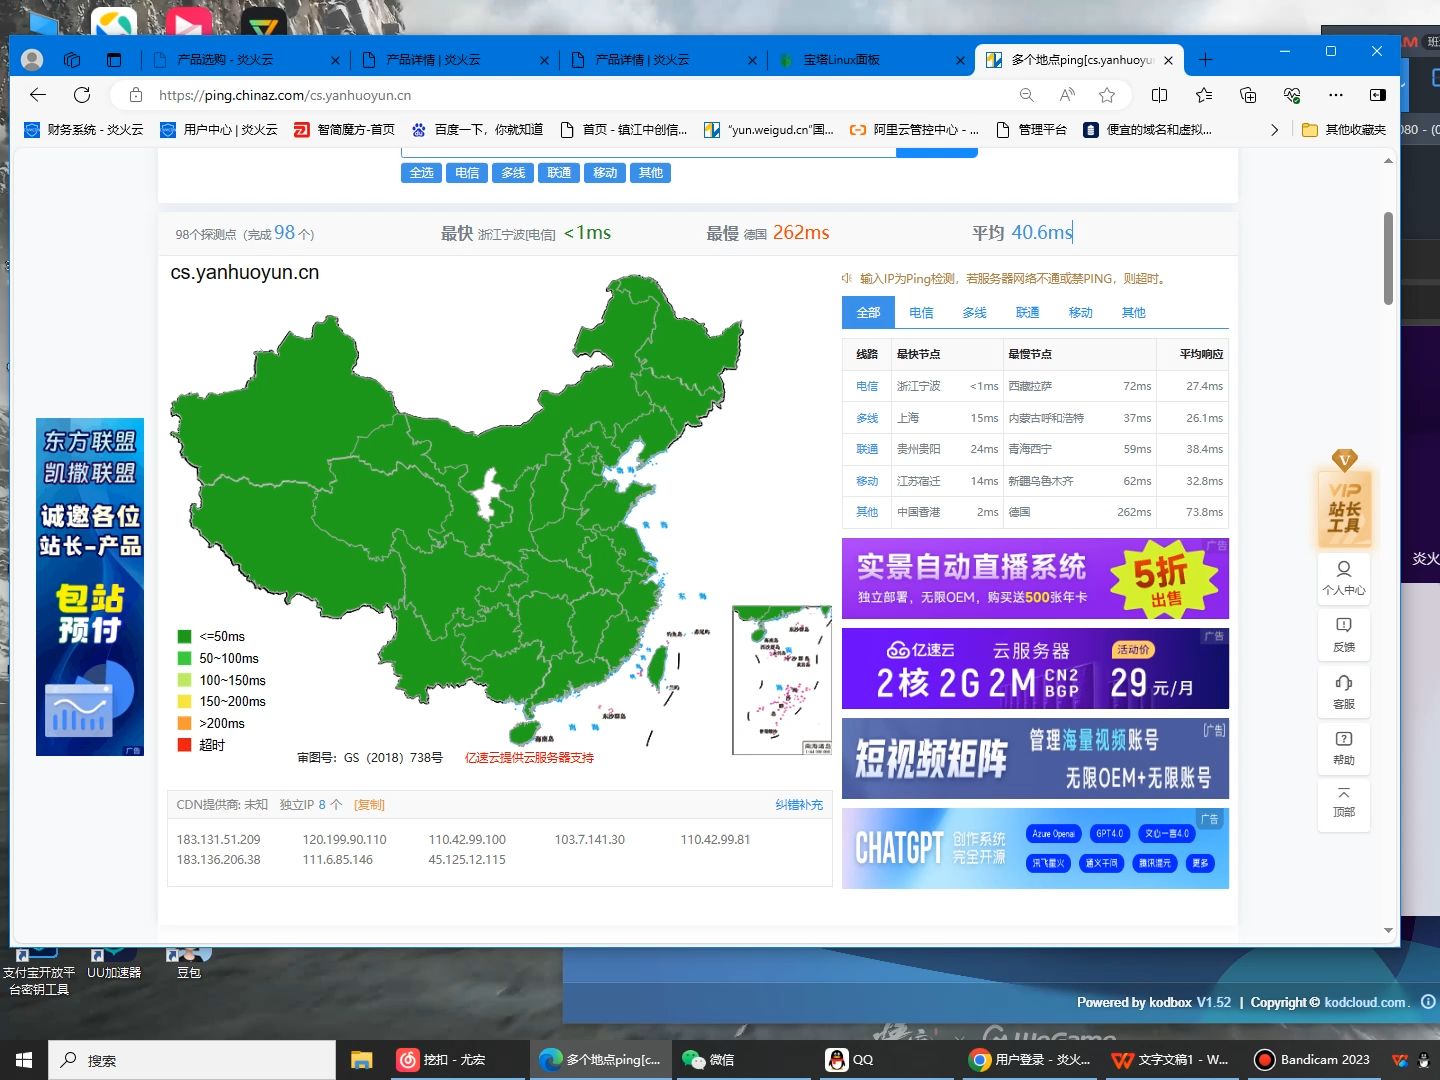
用户请求先到CDN节点,再由CDN回源到你的服务器,这样用户看到的都是CDN的IP,服务器IP被隐藏,但回源过程如果没做好安全限制,比如源站直接对公网开放所有端口,攻击者仍然可以通过扫描等方式找到源站,业内专家指出,相当一部分源站IP泄露事件都源于回源配置疏忽。
常见攻击方式:源站IP泄露的几种途径
- 历史DNS记录:更换CDN之前,服务器IP可能曾被解析过,攻击者可以从DNS历史记录中查到。
- 子域名扫描:其他子域名未使用CDN,可能会暴露源站IP段。
- 邮件服务:如果服务器同时运行邮件服务,发送的邮件头可能包含真实IP。
- 应用程序漏洞:如SSRF攻击,可以强制服务器回连到外部,暴露IP。
- 零日漏洞:CDN本身也可能存在漏洞,但概率较低,多数情况下问题出在用户配置端。
忽视安全配置导致的后果
一旦源站IP被拿到,攻击者就可以直接对服务器发起DDoS、CC攻击,或者尝试渗透,即使有CDN防护,直接攻击IP仍然有效,服务器IP挂CDN做跳板,安全性的核心在于源站自身的防护,而不仅仅是依赖CDN。
高防CDN跳板价格与配置:值不值得选?
对于业务量较大或面临频繁攻击的站点,普通CDN可能不够用,就需要考虑高防CDN,高防CDN跳板价格虽然高一些,但防护能力差距明显。
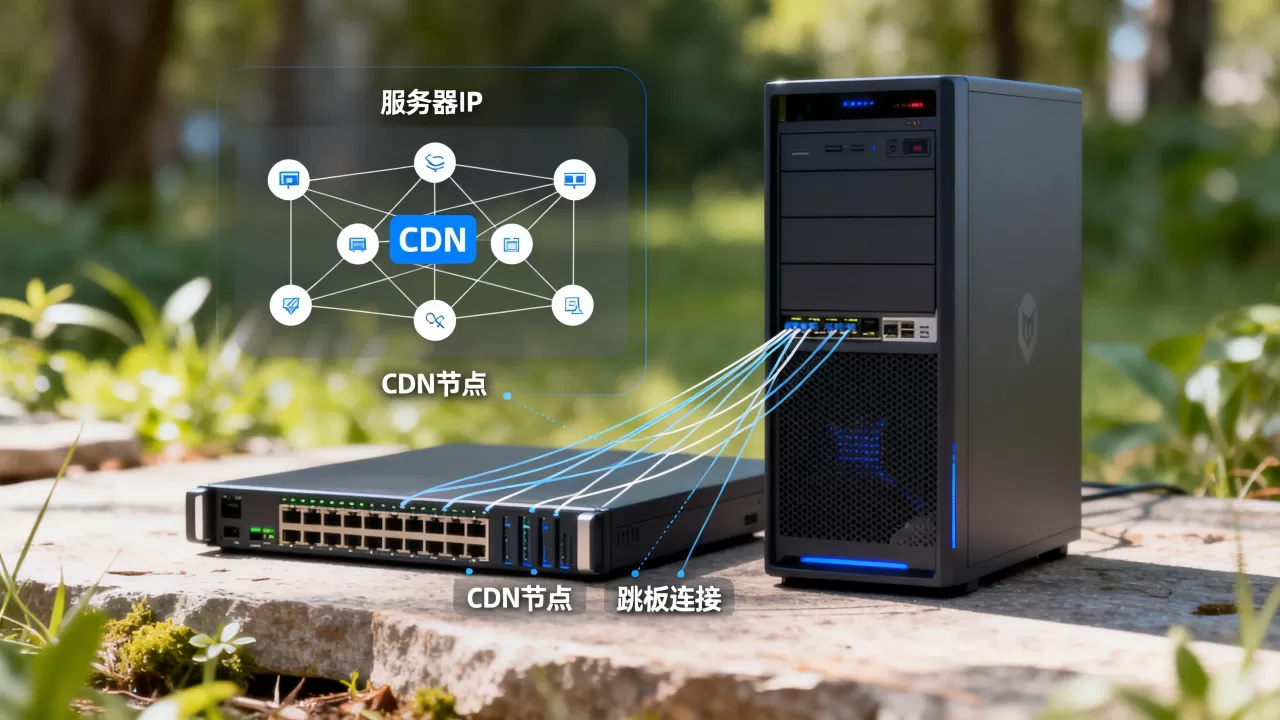
高防CDN与普通CDN的防护能力差异
| 对比项 | 普通CDN | 高防CDN |
|---|---|---|
| DDoS防护 | 基础防护,通常在几十Gbps | 百Gbps甚至T级防护 |
| CC攻击防护 | 较弱的速率限制 | 专业CC防护引擎,支持自定义规则 |
| 回源IP白名单 | 通常支持 | 支持且更灵活 |
| 价格 | 按流量或带宽计费,相对便宜 | 通常包含高防IP费用,价格较高 |
从表格可以看出,高防CDN主要优势在于大流量攻击清洗,如果你的业务经常遭受大流量攻击,那么高防CDN跳板价格虽然高一些,但能保证业务稳定。
什么情况下应该选择高防CDN跳板?
- 游戏、金融、电商等对可用性要求极高的行业。
- 经历过百G以上DDoS攻击的站点。
- 需要同时隐藏源站IP并防御应用层攻击的场景。
对于个人博客或小型企业站,如果攻击量不大,普通CDN配合其他安全措施(如防火墙、限制回源IP)就足够,没必要为高防CDN跳板价格买单。
配置高防CDN跳板的注意事项
- 确保高防CDN支持回源IP白名单,只允许CDN节点IP访问源站。
- 关闭源站不必要的端口,仅开放80/443给CDN回源。
- 使用非标准端口回源(如8080),增加攻击者扫描难度。
- 开启CDN的WAF功能,过滤恶意请求。
海外服务器CDN跳板:延迟与安全如何平衡?
如果你的服务器在海外,但用户群体在国内,使用CDN加速是常用手段,海外服务器CDN跳板在安全方面有特殊之处,延迟和合规都是需要权衡的点。
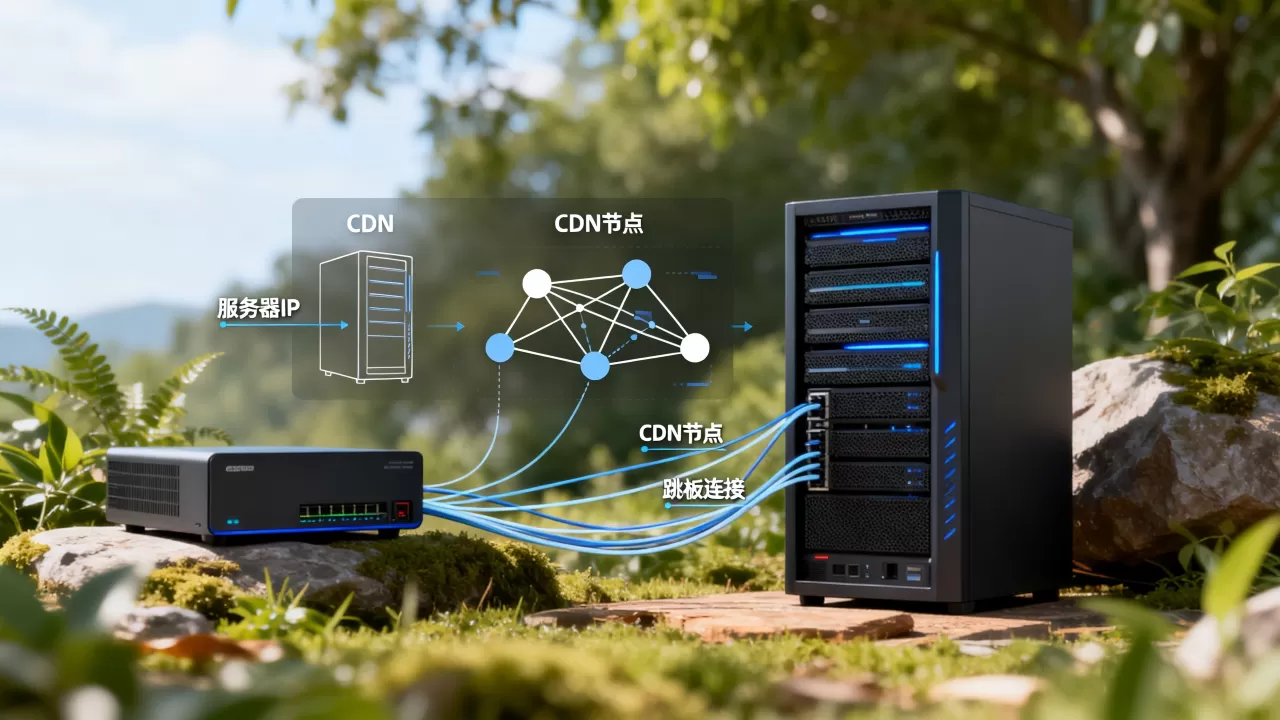
海外服务器回源跨境延迟问题
国内用户访问海外服务器,延迟较高,通过CDN,大部分静态资源缓存在国内节点,动态请求回源到海外服务器,如果回源链路不稳定,会影响体验,选择CDN时要注意其是否具备海外回源优化能力。
海外服务器源站IP保护要点
- 使用CDN的智能DNS解析,只让CDN节点IP访问。
- 开启防火墙,限制所有非CDN回源IP的访问。
- 定期更换服务器IP,尤其是在遭受攻击后。
- 使用CDN的HTTPS回源,避免数据被窃听。
合规性考虑
如果服务器在海外,可能涉及网站备案和内容合规问题,使用CDN做跳板时,需要确保CDN服务商具备相应资质,避免因违规被封禁,对于国内用户访问的海外站点,这一环容易被忽视。
CDN跳板服务器配置:安全基线检查
行业共识认为,CDN跳板的安全配置核心在于回源IP白名单和端口最小化,以下是一些可验证的实操步骤。
回源配置:只允许CDN节点IP访问
在服务器防火墙(如iptables)中,设置仅允许CDN服务商的回源IP段访问你的源站端口,大多数CDN都会提供回源IP列表,你需要定期更新,在Linux服务器上执行类似命令:
- 允许指定CDN回源IP段访问80端口:
iptables -A INPUT -p tcp --dport 80 -s CDN_IP_RANGE -j ACCEPT - 拒绝其他所有IP访问:
iptables -A INPUT -p tcp --dport 80 -j DROP
端口与协议最小化
- 只开放80和443端口,关闭其他所有端口。
- 如果使用非标准端口回源,同样只允许CDN节点访问。
- 禁用不必要的服务,如FTP、SSH改为非标准端口并限制IP访问。
应用层防护
- 安装Web应用防火墙(WAF),如ModSecurity,或使用CDN自带WAF。
- 启用速率限制,防止单个IP大量请求。
- 对敏感API进行鉴权,避免被滥用。
监控与日志
- 定期检查服务器日志,查找异常IP或请求。
- 使用云监控服务,设置告警,如CPU、带宽突增。
- 定期扫描服务器漏洞,及时修补。
服务器IP挂CDN做跳板安全吗?常见问题解答
问:服务器IP挂CDN做跳板后,还能被直接攻击吗?
答:如果配置正确,CDN会隐藏源站IP,攻击者无法直接攻击,但如果源站IP通过其他方式泄露(如DNS历史、邮件头),则仍可能被直接攻击,所以需要配合其他安全措施,比如定期更换IP和启用防火墙白名单。
问:高防CDN跳板价格一般是多少?
答:价格因服务商、防护能力不同差异较大,普通CDN可能按流量计费,每GB几分到几毛钱;高防CDN通常包含基础包月费,从几百到几千元不等,具体取决于防护峰值,建议根据业务需求预算选择,对于大多数中小站点,普通CDN配合安全配置已经足够。
问:海外服务器CDN跳板会不会增加延迟?
答:会,海外服务器回源到国内CDN节点的延迟通常比国内服务器高,但CDN的缓存机制可以减少动态请求,对于静态资源,延迟影响较小,如果用户主要在国内,建议选择有海外回源专线的CDN服务商,并优先缓存静态内容。
服务器IP挂CDN做跳板是提高安全性的有效手段,但前提是正确配置并持续维护,CDN不是万能的,它只是安全防护的一环,综合运用多种措施才能确保服务器安全。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/539377.html