配置服务器端口转发,核心在于理解数据包流向并选用合适工具设置规则,常用方法包括iptables、firewalld、rinetd和netsh portproxy,配置前必须确认网络连通性与防火墙策略。
服务器端口转发怎么设置:核心原理与准备工作
端口转发本质是网络地址转换(NAT)的一种应用,将发往某个IP和端口的数据包,根据规则重新指向另一个IP和端口,常见类型包括本地端口转发、远程端口转发和透明代理,配置前需要花几分钟做好环境检查,避免后续排错陷入僵局。

端口转发的工作原理
- 数据包到达服务器网卡,内核根据路由表判断目的地。
- 如果启用了IP转发且存在DNAT规则,系统将改写目的地址和端口,再将数据包转发出去。
- 响应包同样需要经过源地址转换(SNAT)或路由策略,确保返回路径正确。
配置前的网络环境检查
- 确认目标服务监听地址:服务必须监听在0.0.0.0或者内网IP上,而非仅127.0.0.1,使用
ss -tlnp或netstat -anp查看。 - 检查源与目标是否可达:从转发服务器ping目标地址,测试连通性;如果跨网段,还需确认路由表。
- 防火墙规则开放:确保本机防火墙(iptables或firewalld)允许转发流量,且目标服务的端口未被本地防火墙拦截。
- 确认IP转发功能已开启:Linux中执行
sysctl net.ipv4.ip_forward,若返回0则需改为1,写入/etc/sysctl.conf永久生效。
Linux端口转发配置步骤详解
行业共识认为,Linux环境下端口转发最常用的工具是iptables和firewalld,轻量级场景也可选用rinetd,不同工具各有侧重,配置步骤差异明显。
使用iptables实现端口转发
iptables通过内核Netfilter实现,性能稳定,适合生产环境,配置步骤遵循“先开启转发,再添加规则,最后保存”的顺序。
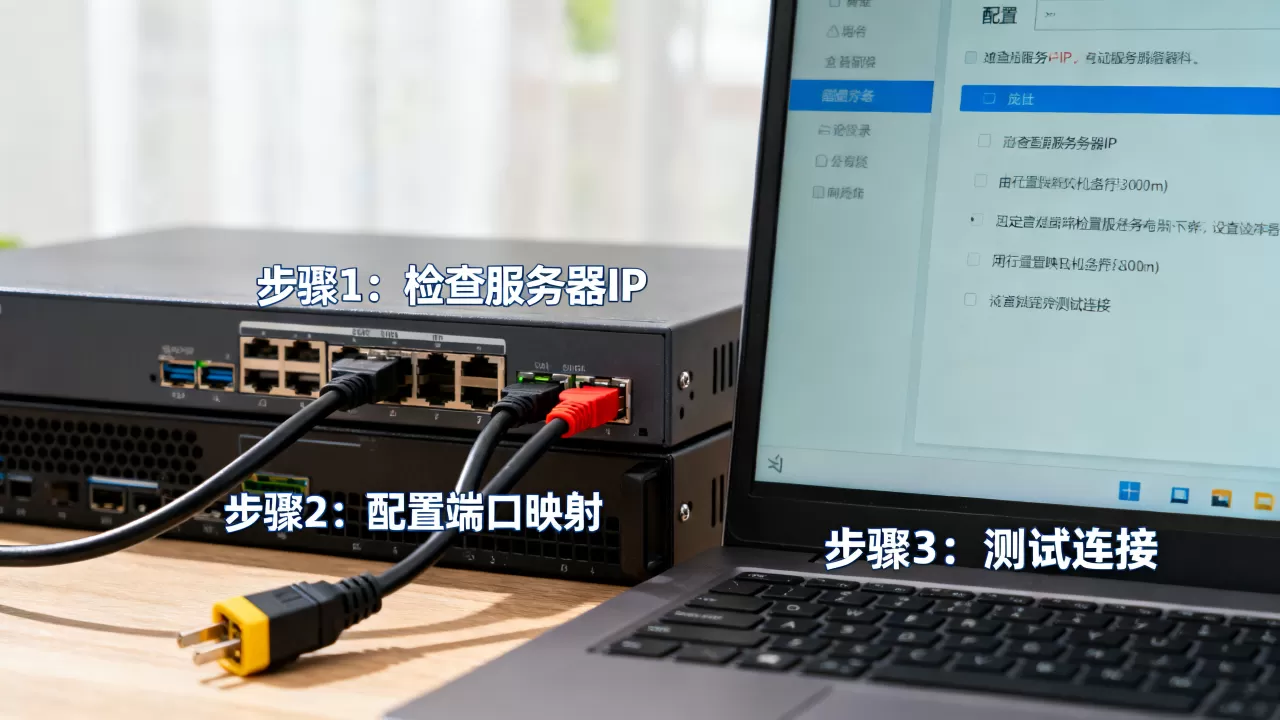
- 开启IP转发:
echo 1 > /proc/sys/net/ipv4/ip_forward,并修改/etc/sysctl.conf确保永久生效。 - 添加DNAT规则:将发往本机公网IP 80端口的数据转发到内网服务器192.168.1.10的8080端口。
iptables -t nat -A PREROUTING -p tcp --dport 80 -j DNAT --to-destination 192.168.1.10:8080 - 添加SNAT规则(如果转发服务器不是目标服务器的默认网关):在POSTROUTING链做伪装,确保回包能正确返回。
iptables -t nat -A POSTROUTING -p tcp -d 192.168.1.10 --dport 8080 -j SNAT --to-source 10.0.0.1
其中10.0.0.1是转发服务器与目标服务器通信的网卡IP。 - 保存规则:
iptables-save > /etc/iptables/rules.v4(根据发行版路径可能不同)。
使用firewalld配置端口转发
firewalld是Red Hat系发行版的前端管理工具,配置更友好,适合动态环境。
- 检查firewalld运行状态:
systemctl status firewalld。 - 添加端口转发:将本机80端口转发到192.168.1.10:8080。
firewall-cmd --permanent --zone=public --add-forward-port=port=80:proto=tcp:toaddr=192.168.1.10:toport=8080 - 开启IP伪装:转发通常需要开启masquerade。
firewall-cmd --permanent --add-masquerade - 重载防火墙:
firewall-cmd --reload。 - 验证规则:
firewall-cmd --list-forward-ports。
使用rinetd轻量级工具
rinetd是一个极简的端口转发程序,配置简单,资源占用低,适合少量规则且不需要复杂NAT的场景。
- 安装:
apt install rinetd或yum install rinetd。 - 编辑配置文件
/etc/rinetd.conf,格式:源地址 源端口 目标地址 目标端口
。
示例:0.0.0 80 192.168.1.10 8080 - 启动服务:
systemctl start rinetd,并设置开机自启。 - 注意:rinetd不支持UDP转发,且无法处理目标地址需要动态SNAT的复杂网络。
端口转发工具对比:iptables vs firewalld vs rinetd
| 特性 | iptables | firewalld | rinetd |
|---|---|---|---|
| 配置方式 | 命令行规则链 | 区域+服务管理 | 配置文件 |
| 性能 | 内核级,极高 | 基于iptables,性能接近 | 用户态,中等 |
| 支持协议 | TCP/UDP全支持 | TCP/UDP全支持 | 仅TCP |
| 动态修改 | 需重新加载规则 | 支持运行时修改 | 需重启服务 |
| 学习曲线 | 较陡,规则语法复杂 | 中等,抽象层级较高 | 极低,两分钟上手 |
| 适用场景 | 大规模、高性能转发 | 服务器日常管理 | 简单规则、临时测试 |
选择建议:对性能要求高的生产环境,优先使用iptables;如果服务器使用firewalld管理防火墙,直接在firewalld中配置转发更便捷;临时测试或规则极少时,rinetd可以快速完成任务。
国内服务器端口转发配置要点与地域选择
端口转发配置本身不受地域限制,但网络延迟、带宽成本和合规要求在实际部署中需要重点考虑,国内服务器端口转发与海外节点在配置方法上完全相同,差异主要体现在网络环境。
国内服务器端口转发常见场景
- 内网服务对外发布:在云服务器上部署应用,内网IP无法直接访问,通过端口转发将公网IP映射到内网服务。
- 跨地域服务代理
:将位于不同城市或数据中心的服务器通过转发联通,实现统一入口。
- 负载均衡前置:使用端口转发+多目标IP实现简单流量分发,但建议专业场景使用负载均衡器。
地域选择对转发性能的影响
- 延迟与跳数:转发服务器应尽量靠近目标用户,减少中间节点,例如华东用户访问华东节点转发至华南后端,延迟通常低于华北节点。
- 带宽成本:国内主流云厂商的带宽费用因地域而异,部分节点提供较低价格,但需注意流量计费模式,对于预算有限的团队,选择轻量级工具如rinetd可以节省服务器资源,间接降低整体成本。
- 合规要求:部分业务要求数据不离开特定区域,转发服务器与目标服务器需在同一地域或同一运营商内。
服务器端口转发配置常见问题解答
如何测试端口转发是否生效?
在客户端使用telnet或nc连接转发服务器的公网IP和端口,若能建立连接,说明转发规则已生效,也可在转发服务器上抓包验证:tcpdump -i eth0 port 80。
转发后连接超时,可能是什么原因?
多数情况下由以下原因导致:目标服务器防火墙未放行端口;转发服务器未开启IP转发;SNAT规则缺失,导致回包无法正确返回客户端;路由表中存在错误路径。
配置了iptables但重启后规则丢失,怎么办?
规则未保存导致,执行iptables-save > /etc/iptables/rules.v4(Debian/Ubuntu)或service iptables save(CentOS 6),并确保系统启动时自动加载,对于firewalld,规则已自动持久化,无需额外操作。
端口转发配置是网络管理的基础技能,掌握iptables、firewalld和rinetd的用法,结合环境检查与排错思路,足以应对绝大多数场景需求。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/540729.html