防止SQL注入最核心的方法是使用参数化查询(预编译语句),同时结合输入验证、最小权限原则和Web应用防火墙构建多层防御体系。 任何单一手段都难以应对所有攻击场景,只有分层防御才能最大程度降低风险。
sql注入怎么防止?参数化查询是根本
SQL注入的根本原因是将用户输入直接拼接到SQL语句中,改变了语句的语义,参数化查询通过将SQL结构数据分离,让数据库引擎严格区分代码和数据,从而彻底阻断注入。
主流语言中的参数化实现
- Java(JDBC):使用
PreparedStatement,通过setXxx()绑定参数,例如PreparedStatement pstmt = conn.prepareStatement("SELECT FROM users WHERE id = ?"); pstmt.setInt(1, userId);,严禁使用Statement拼接字符串。 - PHP(PDO):使用预编译,如
$stmt = $pdo->prepare("SELECT FROM users WHERE id = :id"); $stmt->execute([':id' => $id]);,避免mysqli_query拼接。 - Python(psycopg2):
cursor.execute("SELECT FROM users WHERE id = %s", (user_id,)),参数作为第二个元组传入。 - Node.js(mysql2):使用占位符,如
connection.query("SELECT FROM users WHERE id = ?", [id], callback)。
动态SQL的安全处理
当需要动态拼接表名、列名或ORDER BY字段时,参数化无法直接生效,此时必须使用白名单验证:将允许的值硬编码在列表内,仅接受符合预期的输入,例如排序字段只允许"ASC"或"DESC",列名只从预定义数组中选择,绝不直接拼接。
存储过程的使用陷阱
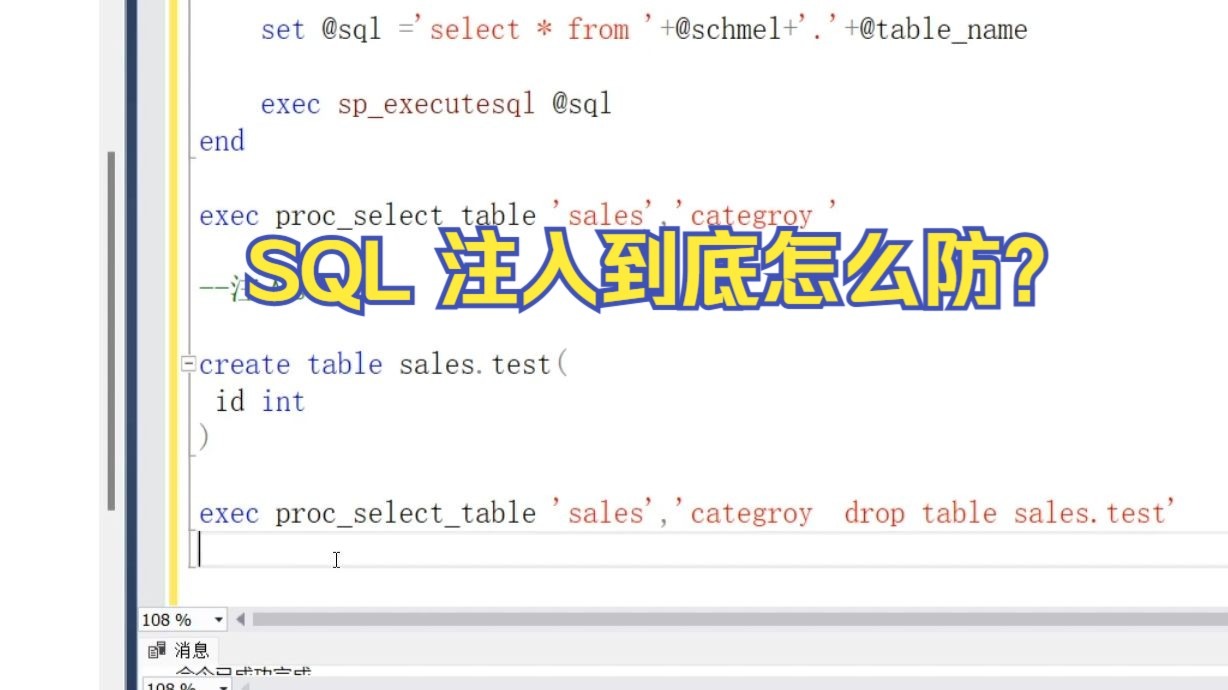
存储过程内部若使用动态SQL(如EXEC或sp_executesql拼接字符串),同样存在注入风险。行业共识认为,存储过程只有内部也采用参数化查询,才能作为有效防护手段。
常见的sql注入防护方案对比
除了参数化,还有输入过滤、ORM框架、WAF等方案,下表可辅助选型。
| 方案 | 防护效果 | 性能影响 | 维护成本 | 适用场景 |
|---|---|---|---|---|
| 参数化查询 | 最强,直接阻断 | 低 | 低 | 所有数据库操作 |
| 输入过滤(黑名单) | 弱,易绕过 | 中 | 高 | 仅作辅助 |
| 输入过滤(白名单) | 强,但限制输入范围 | 低 | 中 | 枚举值、固定格式 |
| ORM框架(如Hibernate、Entity Framework) | 强,默认参数化 | 中 | 低 | 复杂对象映射 |
| Web应用防火墙 | 中等,可拦截已知攻击 | 高 | 高 | 老旧系统或无法修改代码时 |
ORM框架的隐藏风险
大多数ORM框架默认使用参数化,但需警惕原生查询(NativeQuery)、HQL拼接、以及$query(若未预编译)等操作,定期审查框架生成的SQL日志,确保没有意外拼接。
进行sql注入安全测试的步骤
主动测试能尽早发现漏洞,尤其适合在代码上线前拦截问题。
手动测试流程
- 枚举输入点:表单、URL参数、Cookie、HTTP头、JSON/XML数据等所有用户可控位置。
- 注入试探:输入单引号、双引号、括号,观察是否出现数据库错误、页面异常或空白,若返回详细错误信息,说明存在注入可能。
- 确认漏洞:使用
AND 1=1和AND 1=2对比页面响应,判断SQL语句是否被改变。
自动化工具辅助
- sqlmap:可检测大多数数据库的注入点,并自动提取数据,但需注意,工具可能触发大量请求,测试前应获得授权。
- Burp Suite Scanner:集成在代理中,可扫描所有通过Burp的流量,近年来的安全实践表明,自动化工具能发现相当一部分SQL注入漏洞,但无法替代人工逻辑分析。
代码审计重点
- 搜索所有数据库操作代码,查找字符串拼接符号(、、
concat、sprintf等)。 - 排除参数化查询的代码,剩余部分即为潜在风险点。
- 修复后再次测试,确保原有注入点已消除。
数据库配置中的sql注入预防措施
代码层面之外,数据库配置是最后一道防线。
最小权限原则
- 应用连接数据库的账户仅授予SELECT、INSERT、UPDATE、DELETE权限,严禁使用root或dba账户。
- 读写分离:读操作使用只读账户,写操作使用专用账户,减少拖库风险。
- 限制账户可访问的表和视图,缩小攻击面。
禁用危险功能
- SQL Server:关闭
xp_cmdshell、xp_regwrite等扩展存储过程。 - Oracle:移除或限制
dbms_java、dbms_random等可能被利用的包。 - MySQL:禁止
LOAD_FILE、INTO OUTFILE等文件操作,除非必要。
存储过程封装规范
将业务逻辑封装在存储过程内,应用程序通过存储过程操作数据,不直接执行SQL,存储过程内部必须使用参数化查询,且调用时只传参数,不传动态SQL片段,这能集中管理权限,并降低SQL语句暴露面。
SQL注入预防措施中的常见误区
即使有成熟方案,许多团队仍在犯以下错误。
过度依赖输入过滤
黑名单过滤(如转义单引号)存在多种绕过方式,例如宽字节注入、大小写变种、双重编码、二次注入等。业内专家指出,将输入过滤作为主要防御手段是高风险做法,必须配合参数化查询。
忽视内部输入
后台管理界面、API接口之间的调用、文件导入功能等内部输入常被忽略,攻击者一旦突破外围,即可从内部发起注入,所有输入点都应纳入安全审查。
一次性修复后不再测试
漏洞修复后应重新进行安全测试,确保没有引入新问题,且修复方式正确,部分开发者仅对单个输入点加过滤,却未检查其他类似路径。
防止SQL注入的方法常见问题解答
Q1: 参数化查询能完全防止SQL注入吗?
答: 对于标准SQL查询,参数化查询能彻底阻止注入,因为数据库引擎将参数视为数据而非代码,但需注意,在动态SQL(如ORDER BY子句、表名列名)中参数化无法使用,此时必须通过白名单验证来限制输入,存储过程、ORM框架中的原生查询也需单独审查。
Q2: 使用ORM框架后还需要关注SQL注入吗?
答: 大多数ORM框架默认使用参数化,但仍有风险点,例如在Hibernate中使用createNativeQuery拼接字符串、在Entity Framework中使用FromSqlRaw传入未过滤参数、在Django中使用extra()或raw()时未参数化,建议开发者了解框架的底层机制,避免在ORM中直接拼接用户输入。
Q3: Web应用防火墙能否替代代码层面的防护?
答: 不能,WAF只能拦截已知攻击模式,对于新型绕过、二次注入或加密流量中的攻击往往无效,WAF可作为应急措施或老旧系统的补充防护,但无法替代代码层面的参数化查询和输入验证,只有从源头消除漏洞,才是根本解决方案。
防止SQL注入没有捷径,参数化查询是公认的基石,配合输入验证、最小权限、安全测试与WAF,形成纵深防御体系,开发者应养成“始终参数化”的编码习惯,将安全意识融入每个环节,并定期审计代码与配置,确保防线持续有效。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/544030.html