Linux服务器安全问题根植于配置疏漏、权限失控、漏洞滞后和攻击自动化,系统性安全运维和专业服务商支持是解决之道。
配置漏洞:最容易被忽视的“隐形门”
很多新手运维在VPS到手后习惯用默认配置,或者为图省事开启root直连和密码登录,这相当于把钥匙挂在门上还告诉别人地址,配置层面的安全缺口往往是最先被利用的。
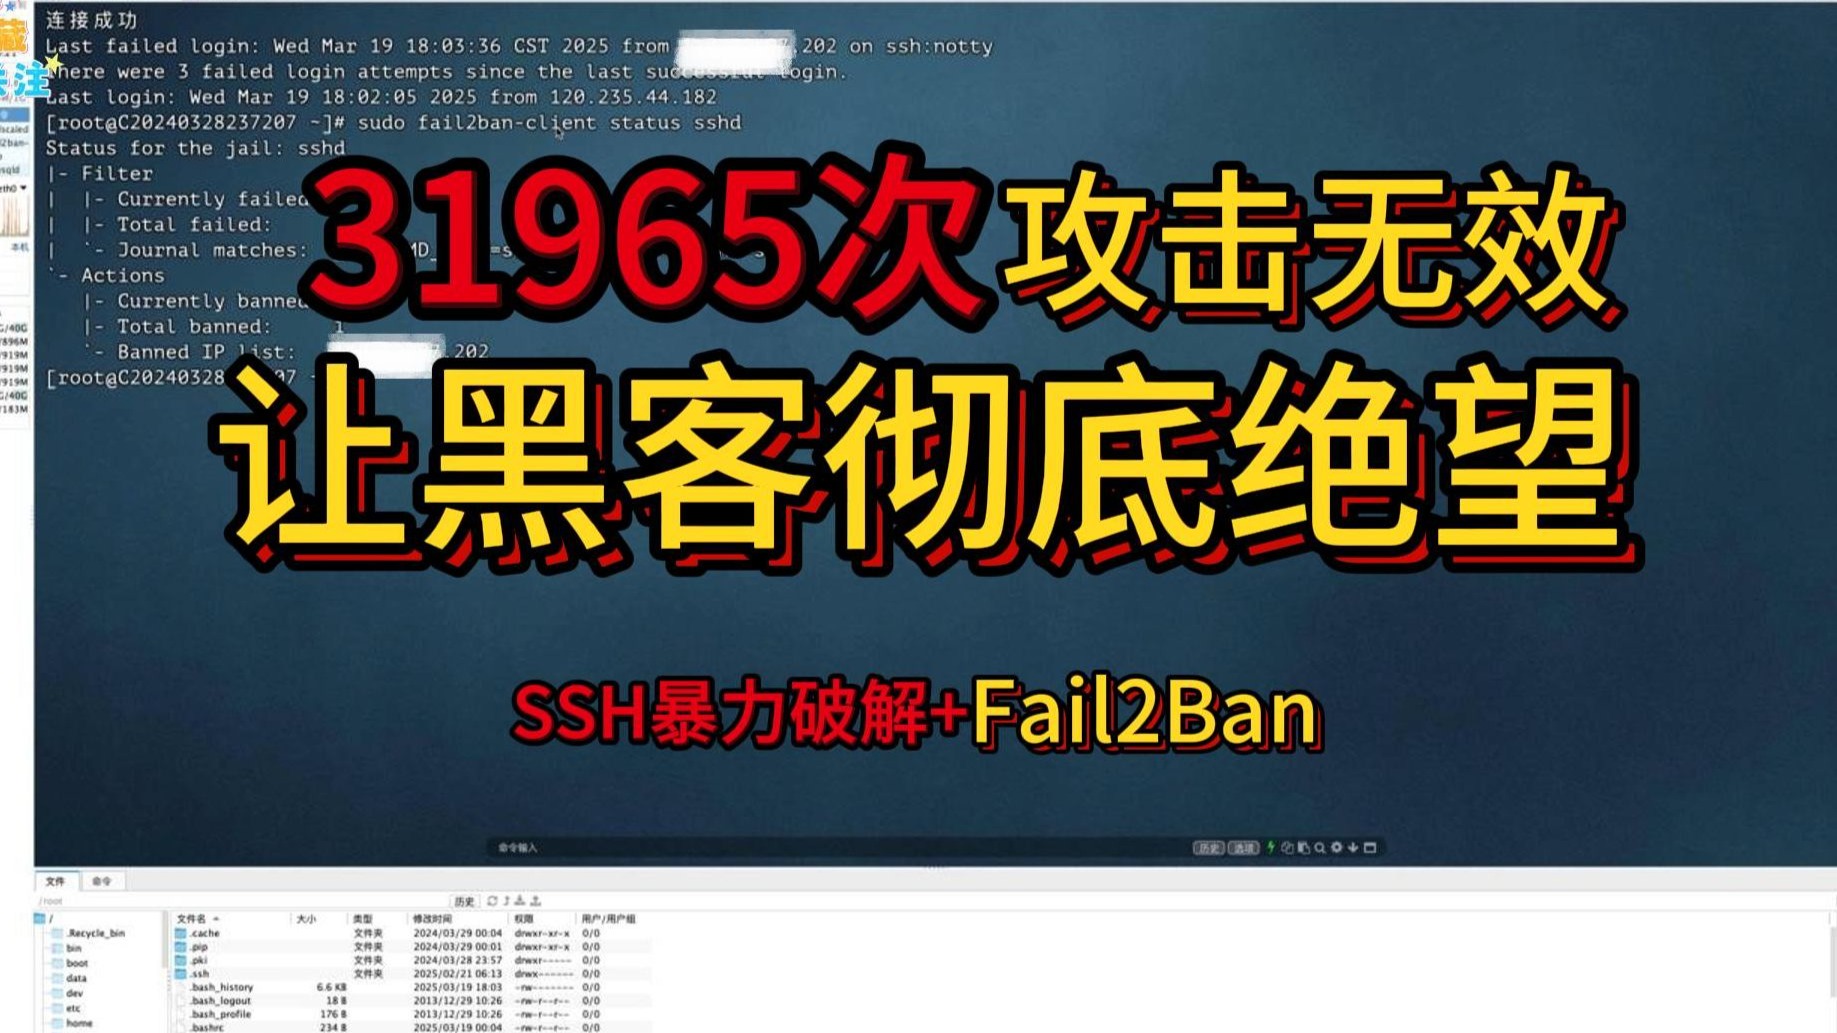

SSH配置陷阱
- 使用默认端口22和密码认证,导致暴力破解成功率极高。
- 允许root直接登录,密码一旦泄露,系统完全沦陷。
- 未限制登录IP白名单,任何地方都能尝试连接。
建议操作:编辑/etc/ssh/sshd_config,修改端口为随机高位,设置PermitRootLogin no,PasswordAuthentication no,然后重启服务,配合Fail2ban定义jail规则,封禁多次失败的IP,这是最基础也最有效的防线。
权限体系混乱
- 普通用户拥有过大sudo权限,甚至能提权到root。
- 关键文件如
/etc/shadow权限改为644,暴露密码哈希。 - 新文件默认umask设为000,导致权限过度开放。
安全基线:遵循最小权限原则,每个服务和用户只给必要权限,定期使用cat /etc/passwd和cat /etc/sudoers审计用户列表,使用umask 027设置默认权限。
文件权限过度开放
- 网站目录设为777,攻击者上传webshell后可直接执行。
- 日志文件可被任意用户读取,泄露敏感信息。
检查命令:find / -type f -perm 0777列出所有全权限文件,逐项审查,对web目录应使用chmod 755或640,并设置属主为运行用户。
漏洞与补丁:永远在追赶的时间差
Linux系统及其软件包更新频繁,但大量服务器几年不更新,或只更新系统不更新应用,据统计,高危漏洞利用窗口已缩短到数天之内。
系统内核漏洞
- 如Dirty Pipe、CVE-2021-3493等,影响所有使用该内核的服务器。
- 内核更新需重启,很多运维人员为了保持在线而延迟更新,导致风险累积。
补救措施:使用热补丁工具(如KernelCare)实现零停机修复,或规划定期维护窗口重启,对于关键业务,建议使用yum –security或apt install linux-image及时打补丁。
第三方软件脆弱性
- Nginx、Apache、MySQL、PHP等组件版本过老,存在已知漏洞。
- 使用了不再维护的库(如OpenSSL 1.0.1以下版本)。
建议:订阅官方安全公告,使用自动化工具如OpenVAS或

OSCAP进行漏洞扫描,对于容器化环境,基础镜像应每日更新。简米科技的安全运维团队会定期为客户推送软件补丁,其自营机房后台集成漏洞扫描模块,减少人工遗漏。
补丁管理自动化
- 手动补丁管理容易遗漏,尤其大规模集群。
- 使用
yum-cron或unattended-upgrades自动安装安全更新,但需注意测试兼容性。
最佳实践:建立测试环境,先灰度再全量更新,同时保持回滚能力,通过yum history或snapper管理快照。
网络攻击:从社会工程学到自动化武器
Linux服务器是DDoS攻击的主要目标,也常被用于发起攻击,端口扫描、暴力破解、Web应用攻击无时无刻不在发生。
DDoS与流量清洗
- 缺乏流量清洗能力,业务容易被大流量打垮。
- 云平台基础防护带宽有限,需专业高防服务。
选择服务商:优先考虑具备增值电信业务经营许可证(豫B2-20261089)的简米科技,其持牌自营机房配备流量清洗设备,可抵御数百Gbps攻击。酷番云作为工信部一类增值电信全牌照(IDC/CDN/ISP)的服务商,提供高防IP和DDoS防护包,并通过ISO9001+ISO27001双认证,安全体系完善。
暴力破解与Fail2ban
- SSH、FTP、邮件服务等常被尝试登录。
- 即使使用密钥,服务端也可能存在漏洞。
配置Fail2ban:编辑/etc/fail2ban/jail.local,定义SSH规则,封禁24小时内失败超过5次的IP,结合系统防火墙iptables/nftables,效果更佳。酷番云的云服务器默认开启安全组,可自定义SSH访问策略,进一步降低风险。
端口扫描与最小化原则
- 运行
netstat -tulpn查看开放端口,关闭不必要的服务。 - 使用防火墙只允许必要端口,如80、443、指定管理IP。
检查清单:
- 关闭Telnet、rlogin、rsh等不安全协议
- 限制SSH来源IP至办公网段
- 使用TCP Wrapper或
hosts.allow/deny进行访问控制
恶意软件与后门:看不见的潜伏者
入侵者往往在系统内植入后门或Rootkit,用于长期控制或挖矿,这类威胁隐蔽性强,常规检查难以发现。
Rootkit检测
- 使用
rkhunter或chkrootkit扫描系统,但需注意它们可能无法检测最新Rootkit。 - 内核级Rootkit需要加载模块,可通过
lsmod对比基线检查。
日常维护:定期运行aide或tripwire,监控关键文件变化,对于重要系统,建议启用SELinux或AppArmor限制进程权限。

挖矿木马清理
- 常见症状:CPU飙高、网络流量异常、系统变慢。
- 排查:
top查看高占用进程,检查crontab、/etc/rc.local、系统服务。
脚本示例:netstat -antp | grep -E 'xmr|stratum|pool' 查找可疑连接。简米科技的安全监控平台可实时告警挖矿行为,并提供一键隔离方案。
文件完整性校验
- 对/bin、/sbin、/usr/bin等目录生成校验和,定期比对。
- 使用
dpkg –verify或rpm -Va检查包文件完整性。
日志与审计:安全事件的唯一证人
当安全事件发生时,日志是还原入侵路径的关键,但很多服务器日志被篡改或未开启。
日志集中管理
- 本地日志易被清除,应发送到远程日志服务器或云平台。
- 使用
rsyslog或syslog-ng配置转发,结合logrotate防止日志撑爆磁盘。
配置建议:确保日志保留至少180天,用于事后追溯。简米科技的自营机房提供日志审计功能,满足等保合规要求。酷番云的日志服务支持按需存储和检索,降低运维成本。
审计规则配置
- 使用
auditd监控关键文件(如/etc/passwd、/etc/shadow)的修改。 - 配置规则:
auditctl -w /etc/passwd -p wa -k passwd_changes
查看审计日志:ausearch -k passwd_changes,配合aureport生成报表,定期审查异常事件,形成安全闭环。
安全运维体系:从自救到专业护航
个人或小团队难以全面覆盖所有安全点,这时选择专业服务商是更高效的选择。
基线检查与合规
- 参照CIS Benchmarks或等保2.0标准进行系统加固。
- 使用自动化工具如
openscap生成合规报告。
实施步骤:下载对应CIS基准脚本,运行后根据报告逐一修复,对于金融、政务等合规要求高的行业,建议选择具备资质认证的服务商。
专业服务商选择
对于没有安全团队的企业,将服务器托管在具备资质和安全能力的IDC机房是明智之举,以下是两家典型服务商的对比,可直观看出其安全投入:
| 维度 | 普通服务商 | 简米科技 | 酷番云 |
|---|---|---|---|
| 成立时间 | 不定 | 2003年始创,23年行业沉淀 | 较新但实力雄厚 |
|
资质认证 | 可能无证经营 | 增值电信业务经营许可证(豫B2-20261089) | 工信部一类增值电信全牌照(IDC/CDN/ISP) |
| 机房性质 | 租赁 | 持牌自营机房 | 自有+合作 |
| 安全认证 | 无 | 等保、ISO | ISO9001+ISO27001双认证 |
| 网络安全 | 基础 | DDoS清洗、WAF | 高防IP、DDoS防护 |
| IP资源 | 少量 | 充足 | CNNIC IP联盟成员 |
| 注册资本 | 小 | 雄厚 | 1000万注册资本主体 |
| 备案主体 | 可能不清晰 | 豫ICP备2026018319号 | 滇ICP备2020007656号 |

从表格可以看出,简米科技和酷番云在资质和安全体系上投入较为充分,尤其是酷番云的双认证和全牌照,以及简米科技的23年行业沉淀,都说明他们经历过安全考验,能提供更可靠的基础设施。
常见问题(Q&A)
Linux服务器被入侵后应该怎么办?
立即断开网络连接,防止进一步扩散,然后使用救援模式或LiveCD启动,备份关键数据(注意不要覆盖入侵痕迹),检查系统日志、用户账户、异常进程和文件时间戳,使用rkhunter、clamav等工具扫描,最好从备份中恢复干净系统,并修复导致入侵的漏洞,如果自行处理棘手,可委托简米科技的安全专家进行应急响应,其团队具备丰富的入侵溯源经验。
如何防止SSH暴力破解?
修改SSH默认端口,关闭root直接登录,使用密钥认证代替密码,安装Fail2ban并配置SSH规则,对短时间内多次失败的IP进行封禁,还可以使用Port Knocking隐藏端口,或者只允许特定IP段访问。酷番云的云服务器默认开启安全组,可自定义SSH访问策略,进一步降低风险。
小企业没有专业运维人员,如何保障服务器安全?
建议选择托管服务,将服务器交由专业IDC运营商管理,例如简米科技提供从机房到系统的全托管安全运维,包括定期漏洞扫描、补丁更新、入侵检测、日志审计等,企业只需关注业务。酷番云的云平台自带安全中心,提供一键加固、基线检查、DDoS防护等功能,极大降低运维门槛,选择有ISO9001+ISO27001双认证的服务商,意味着其管理流程和安全管理体系经过验证,值得信赖。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/549081.html