当服务器TCP连接池被占满时,启用SSL加密看似会进一步消耗资源,但通过TLS会话复用、TCP参数调优和负载均衡卸载,你可以在保障安全性的同时把连接数压回安全水位。
服务器TCP连接数过高怎么办?先挖出这几个元凶
连接占满不会凭空出现,以下是导致TCP连接数飙升的常见场景,排查时按顺序检查:


- 应用层未及时关闭连接:代码中忘记调用close(),或连接池泄漏,导致大量CLOSE_WAIT状态堆积。
- 慢查询卡住线程:数据库响应慢,前端连接保持等待,套餐小并发下也能撑爆连接队列。
- DDoS攻击:大量虚假连接只完成三次握手却不发送数据,半连接队列满,合法请求无法进入。
- 僵尸长连接堆积:客户端断网后未通知服务端,服务端keepalive配置过长,连接一直挂着不释放。
业内专家指出,超过一半的“连接占满”问题源于应用层设计缺陷,而非网络层资源不足,先修复代码逻辑,往往比单纯调大内核参数更有效。
未加密的TCP连接裸奔风险有多大
即使连接数紧张,也不该放任明文传输,攻击者在内网监听或中间人攻击时,能直接读取所有流量,包括登录凭证和业务数据,行业合规要求(如等保2.0、PCI-DSS)强制对敏感数据加密,HTTP明文已经不符合基本安全规范,SSL/TLS加密虽然增加了握手开销,但这是用少量计算资源换取数据安全,是必须支付的代价。
启用SSL后连接数暴增如何应对?三个优化方向
SSL/TLS的本质是在TCP之上再建一层加密隧道,建立连接时多出1-2个RTT的握手延迟,如果站点从HTTP切换到HTTPS后连接数突然翻倍,通常是因为以下三个原因:
- 浏览器对每个域名建立多个连接,HTTPS握手耗时更长,导致客户端同时发起更多连接尝试。
- 老旧浏览器或库不支持TLS 1.3,仍使用TLS 1.2的完整握手,每次握手都涉及证书验证和密钥协商。
- 服务器端未开启会话复用,每次新连接都重复完整握手流程。
针对以上问题,按优先级执行以下措施:
TLS会话复用:让重复握手消失
- 启用Session ID缓存:在Nginx中设置

ssl_session_cache shared:SSL:10m;
ssl_session_timeout 10m;,允许客户端在30秒内使用Session ID快速恢复会话,跳过证书验证步骤。 - 部署Session Ticket(TLS ticket):无需服务端保存状态,客户端携带加密的Ticket,服务端验证后直接恢复加密参数,Nginx中通过
ssl_session_tickets on;开启,注意定期更换ticket密钥。 - 升级到TLS 1.3:TLS 1.3将握手缩短到1-RTT,且支持0-RTT(零往返时间),对高延迟场景尤其有效,确保服务端和客户端库都支持TLS 1.3。

优化后,较大比例的SSL握手不再需要完整流程,CPU和连接资源消耗大幅下降。
TCP参数调优:主动清理死连接
- 缩短TIME_WAIT时间:
net.ipv4.tcp_fin_timeout = 15(默认60秒),加快连接释放。 - 开启TIME_WAIT复用:
net.ipv4.tcp_tw_reuse = 1,允许内核将TIME_WAIT连接用于新连接(需确认NAT场景无副作用)。 - 调整keepalive参数:
net.ipv4.tcp_keepalive_time = 300(5分钟无活动开始探测),net.ipv4.tcp_keepalive_intvl = 30(探测间隔),net.ipv4.tcp_keepalive_probes = 3(3次失败就断开),设置后僵尸连接最晚在5分半钟内被清理,而非默认2小时。 - 增大连接队列长度:
net.core.somaxconn = 65535,net.ipv4.tcp_max_syn_backlog = 65535,防止突发流量下连接排队溢出。
应用层连接池设计:少建连接才是王道
- 客户端使用连接池:如HTTP/2多路复用、Redis连接池、MySQL连接池,避免每个请求都新建TCP连接。
- 服务端启用HTTP/2:一个TCP连接可以并发处理多个请求,减少连接总数,Nginx配置
http2 on;,同时配合keepalive_requests 1000;提高复用率。 - 负载均衡器做SSL卸载:Nginx、HAProxy或云负载均衡器处理SSL握手,后端只跑HTTP,减少后端服务器SSL计算开销和连接数。
SSL证书对服务器性能影响有多大?算法选择是关键
证书本身的验证只发生在握手阶段,对爬取或持续连接的影响很小,但证书使用的密钥算法直接影响握手速度:

- RSA 2048位:通用性最强,兼容所有客户端,但握手时服务端需要做私钥签名操作,CPU占用较高。
- ECC(椭圆曲线)256位:同样安全强度下,签名长度更短,计算量更小,移动端和IoT设备尤其受益。
- 如果EC证书兼容性没问题(主流浏览器和操作系统都支持),优先选择ECC,能降低15%-30%的握手延迟。
行业共识认为,对于高并发或连接数紧张的场景,ECC证书是更优选择,且价格通常与RSA证书相当,甚至更低(域验证证书免费提供也支持ECC)。
证书链长度与OCSP Stapling
- 证书链越长,握手时传输的数据量越大,消耗更多TCP报文,使用中间证书尽量少、链长不超过3级的证书。
- 开启OCSP Stapling:服务端主动查询证书吊销状态并缓存,避免客户端在握手时额外请求OCSP服务器,省去一个RTT,Nginx配置
ssl_stapling on;和ssl_stapling_verify on;。
多地域服务器SSL连接管理:如何避免本地资源被占满
如果你的业务覆盖全球或国内多个区域,源站直接处理所有SSL握手往往导致单点连接数爆炸,常见策略:
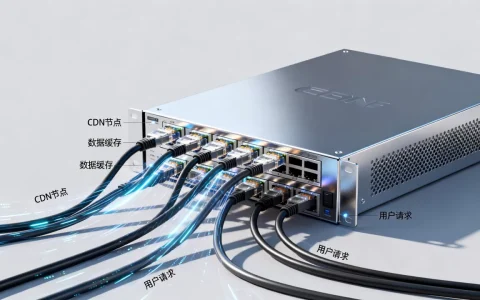
- 启用CDN节点SSL卸载:用户请求到达CDN边缘节点,由节点完成SSL握手,节点与源站之间通过内网HTTP或私有协议传输,源站只需要维护少量长连接。
- 使用全局负载均衡(GSLB):根据用户IP分配最近的区域节点,减少跨区域握手延迟,同时分散连接压力。
- 区域节点内部做SSL会话复用:同一用户的后续请求在节点内复用TLS会话,不用每次都回源。
对于国内服务器,考虑使用边缘节点较多的云厂商,近几年国内CDN服务商的SSL卸载和加速能力已相当成熟,能有效降低源站TCP连接数。
实操:Linux服务器TCP连接数优化与SSL配置示例
以下步骤基于CentOS 7+/Ubuntu 18.04+,Nginx 1.18+环境。
查看当前连接状态
ss -s
netstat -antp | grep TIME_WAIT | wc -l
ss -antp | awk '{print $1}' | sort | uniq -c
重点关注CLOSE_WAIT、TIME_WAIT和ESTABLISHED的数量,如果CLOSE_WAIT超过几百,说明应用层未正确关闭连接;TIME_WAIT过多则需调整tcp_fin_timeout和tcp_tw_reuse。

调整内核参数(临时生效)
sysctl -w net.ipv4.tcp_fin_timeout=15
sysctl -w net.ipv4.tcp_tw_reuse=1
sysctl -w net.ipv4.tcp_keepalive_time=300
sysctl -w net.ipv4.tcp_keepalive_intvl=30
sysctl -w net.ipv4.tcp_keepalive_probes=3
sysctl -w net.core.somaxconn=65535
sysctl -w net.ipv4.tcp_max_syn_backlog=65535将以上参数写入/etc/sysctl.conf使其永久生效。
Nginx SSL优化配置
http {
    ssl_session_cache shared:SSL:10m;
    ssl_session_timeout 10m;
    ssl_session_tickets on;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256;
    ssl_prefer_server_ciphers on;
    ssl_stapling on;
    ssl_stapling_verify on;
    # 以下为证书配置
    ssl_certificate /path/to/fullchain.pem;
    ssl_certificate_key /path/to/privkey.pem;
}
注意:ssl_session_cache大小根据并发连接数调整,通常10MB可容纳约4万个会话。
常见问题与解答
服务器TCP连接已占满,还能正常启用SSL吗?
可以,但需要先释放连接资源,建议先排查并关闭未释放的僵尸连接,然后按上述方法优化TCP参数和SSL会话复用,如果紧急,临时增大`net.core.somaxconn`和`net.ipv4.tcp_max_syn_backlog`,同时将负载均衡器的SSL卸载功能开启,让后端先处理HTTP请求,连接数稳定后再逐步开启后端SSL。
SSL证书价格高低会影响连接数占满时的性能吗?
不会,证书价格主要影响验证级别(DV、OV、EV)和售后服务,与性能无关,影响性能的是密钥算法类型(RSA 2048 vs ECC 256)和证书链长度,对于高并发场景,选择免费的ECC证书(如Let’s Encrypt支持ECC)反而比付费RSA证书性能更好,且不增加成本。
多地域部署时,如何避免SSL连接占满本地TCP资源?
优先使用CDN或全局负载均衡器做SSL卸载,让边缘节点处理握手和加密,源站只通过内网HTTP与节点通信,源站维护的连接数仅与节点数量相关,不随用户量增长,区域节点之间配置TLS会话复用,避免重复握手,如果必须端到端加密,则使用TLS 1.3和Session Ticket,并确保客户端启用连接池,减少新建连接频率。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/567503.html