FTP服务器被动模式端口是数据连接通道,其默认范围由服务端配置决定,客户端必须在防火墙放行该端口段才能正常传输。
什么是FTP被动模式端口
被动模式(PASV)是FTP协议传输数据的一种方式,当客户端发起数据请求时,服务器会随机开放一个端口供客户端主动连接,这个端口通常来自服务器预设的一个端口范围,而不是固定端口,被动模式的出现主要是为了解决客户端处于防火墙或NAT(网络地址转换)后方时,主动模式无法建立数据连接的问题。
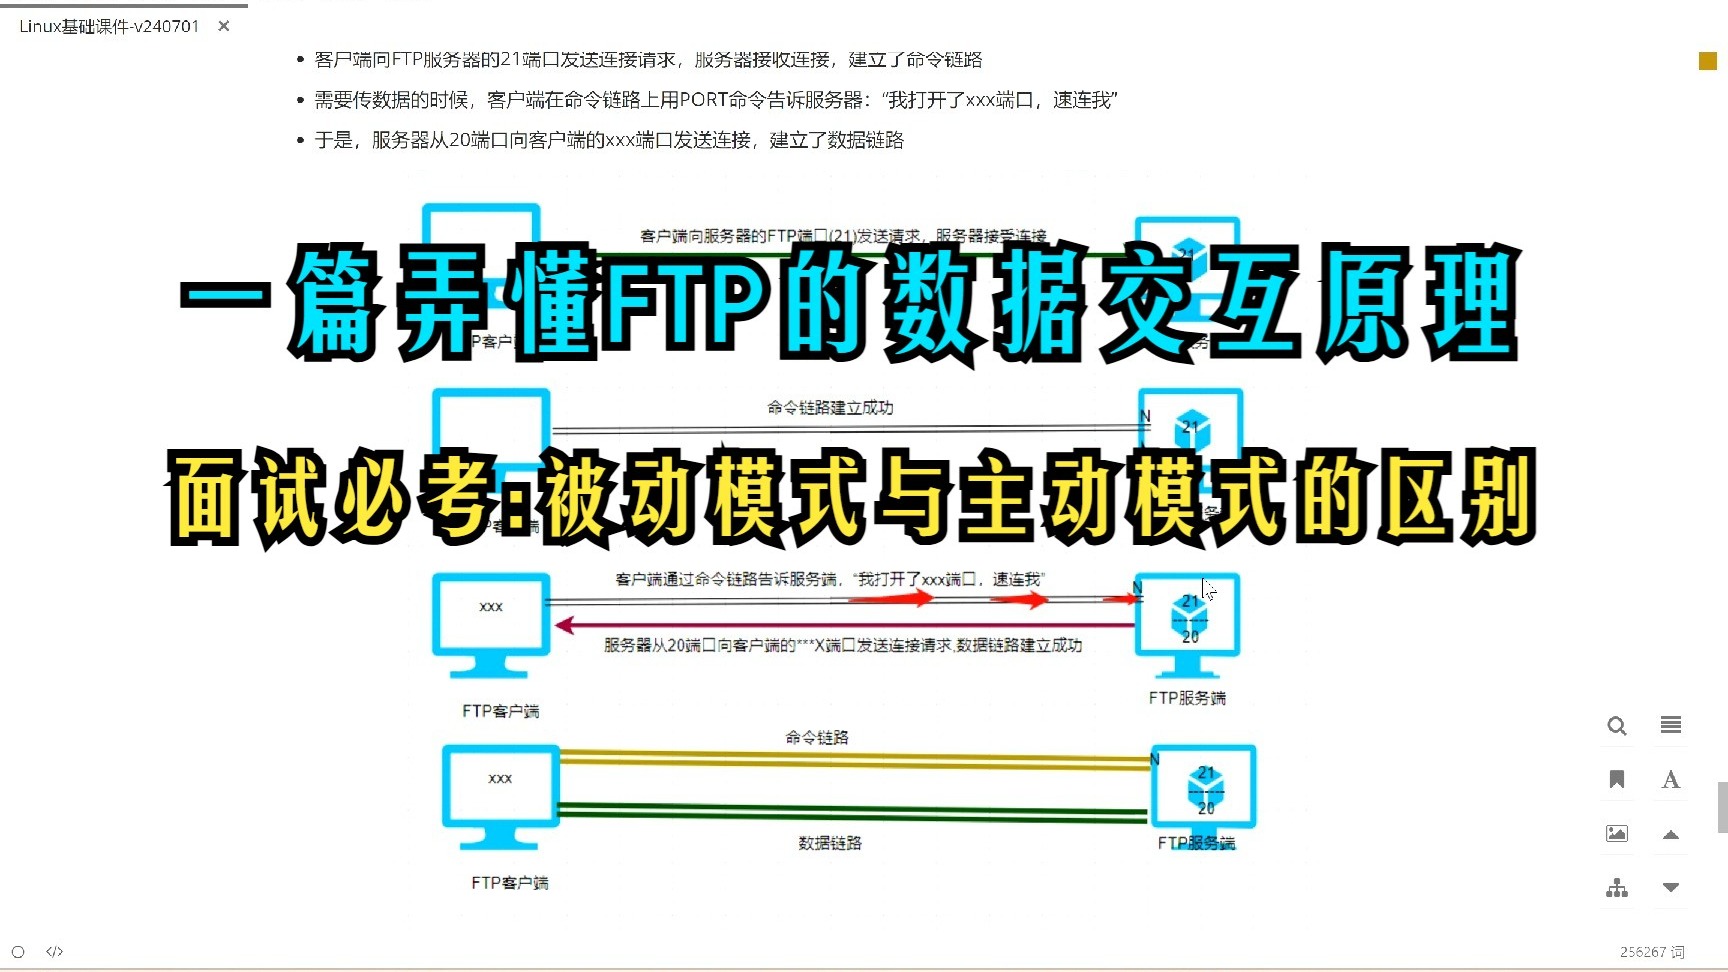
主动模式与被动模式端口的区别
| 对比项 | 主动模式 | 被动模式 |
|---|---|---|
| 数据连接发起方 | 服务器主动连接客户端 | 客户端主动连接服务器 |
| 常用端口 | 服务器固定使用20端口 | 服务器从预设范围随机选取 |
| 客户端防火墙 | 需要放行入站连接 | 通常只需出站即可 |
| 适用场景 | 服务端网络环境简单 | 客户端普遍在内网或NAT后 |
主动模式要求服务器能够直接访问客户端的高位端口,这在现代网络环境下几乎不可行,被动模式则把连接主动权交给客户端,因此被广泛采用。端口范围的合理配置直接决定了FTP服务的可用性与安全性。
FTP被动模式端口范围设置
不同FTP服务器软件对被动模式端口范围的配置方式不同,但核心思路一致:指定一个连续的端口段,并确保防火墙放行。
vsftpd配置被动模式端口
在Linux环境下,vsftpd是最常用的FTP服务器之一,修改配置文件/etc/vsftpd.conf,添加以下参数:
pasv_enable=YES:开启被动模式-

pasv_min_port=30000:端口范围下限 pasv_max_port=31000:端口范围上限pasv_address=服务器公网IP:当服务器位于NAT后时,需指定公网地址

重启服务后,被动模式端口范围即生效。建议将端口范围控制在1000个以内,既满足并发需求,又便于防火墙管理。
FileZilla Server配置被动模式端口
FileZilla Server是Windows平台的常用选择,通过管理界面操作:
- 进入“编辑” > “设置” > “被动模式设置”
- 勾选“使用自定义端口范围”
- 输入起始端口和结束端口,例如50000-50999
- 若服务器在NAT后,需填写外部IP地址
配置完成后,务必在Windows防火墙中放行该端口段,据统计,多数连接失败问题源于防火墙规则遗漏。
Windows FTP被动模式端口设置
Windows自带的IIS FTP服务也支持被动模式端口配置,通过IIS管理器操作:
- 选择FTP站点,打开“FTP防火墙支持”
- 在“数据通道端口范围”中输入端口段,例如40000-40999
- 设置外部IP地址(如果服务器位于NAT后)
还需在Windows防火墙中创建入站规则,允许该端口范围的TCP流量。Windows FTP被动模式端口设置的关键在于,端口范围必须与防火墙规则完全对应,除非使用动态端口开放工具。
防火墙与NAT场景下的被动模式端口配置
在现代网络环境中,服务器通常部署在云平台或内部网络中,防火墙和NAT是常态,被动模式端口配置必须考虑这些基础设施。
云服务器安全组放行被动模式端口
以简米云、酷番云为代表的云服务器,通过安全组控制入站流量,配置步骤:
- 登录云控制台,进入安全组规则页
- 添加入方向规则:协议TCP,端口范围与FTP被动模式端口一致(如50000-50999)
- 授权对象根据客户端IP范围设定,一般为0.0.0.0/0(需谨慎)

服务器内部防火墙(如iptables、firewalld)也需要放行。内外双层规则缺失是导致端口不通的直接原因。
内网穿透与端口转发
当FTP服务器位于内网,需要对外提供服务时,端口转发是必经之路,在路由器或NAT设备上,将外部端口映射到内部服务器的被动模式端口范围,将外网地址的50000-50999端口映射到内网服务器同一个端口段。
- 需确保映射端口范围与服务器配置一致
- 外网客户端访问时,服务器应返回公网IP地址,否则客户端会尝试连接内网IP失败
在vsftpd等软件中,通过pasv_address参数指定公网IP即可解决。被动模式端口映射是内网服务外网化的核心环节。
被动模式端口优化与安全考量
端口范围的选择并非越大越好,而是需要平衡并发能力与安全风险。
端口范围大小对并发的影响
每个被动模式数据连接会占用一个端口,连接关闭后端口释放,如果端口范围太小,高并发时可能导致端口耗尽,新连接无法建立,业内专家指出,端口范围下限应基于峰值并发连接数估算,一个中型站点,同时在线用户100人,每个用户可能发起1-2个数据连接,那么需要至少200个端口,通常建议设置500-1000个端口,如30000-31000就是合理选择。
端口安全策略
- 端口范围应避开知名服务端口(如SSH、HTTP、数据库)
- 限制端口范围,避免暴露整个高位端口段
- 结合IP白名单,只允许特定客户端访问FTP端口
- 定期检查端口范围是否被异常占用
行业共识认为,被动模式端口范围配合双因素认证或TLS加密

能够显著提升整体安全性,但端口本身的安全配置仍是最基础防线。
常见问题排查
被动模式端口不通,通常表现为连接超时或数据列目录失败,以下排查步骤按优先级排列:
- 检查服务器防火墙是否放行了配置的端口范围
- 确认云安全组(或物理防火墙)入站规则包含该端口段
- 验证服务器返回的被动模式IP地址是否正确(尤其是NAT场景)
- 用
telnet 服务器IP 端口测试端口是否可达 - 查看FTP服务器日志,锁定具体错误码
多数情况下,端口范围被防火墙阻断是首要原因,公网IP地址配置错误导致客户端尝试连接内网IP,也是常见陷阱。
FTP被动模式端口常见问题
FTP被动模式端口范围应该设置多大?
端口范围大小取决于预期并发连接数,估算公式:每个文件传输占用一个端口,传输完成后端口释放,如果同时在线100人,每人传输一个文件,则至少需要100个端口,实际建议设置500-2000个端口,例如35000-36000,端口数量过多会增加防火墙负担,且可能被扫描攻击。
被动模式连接失败,但主动模式正常,是什么原因?
被动模式连接失败通常与防火墙或NAT配置有关,可能原因包括:服务器防火墙未开放被动模式端口范围;云安全组规则缺失;服务器返回的IP地址是内网IP而非公网IP,检查pasv_address参数是否设置正确,并确认客户端能否访问被动模式端口段。
如何确定FTP服务器是否工作在被动模式?
客户端连接后,可以查看FTP会话日志,被动模式时,服务器会发送227 Entering Passive Mode命令,并附带IP和端口信息,客户端也会显示“正在连接被动模式数据通道”等提示,如果日志显示PORT命令,则说明使用了主动模式。
首发原创文章,作者:王坚,如若转载,请注明出处:https://idctop.com/article/571145.html